
 #1
 xdavidhu/mitmap
📡 偽のAPを作成し、データをスニッフィングするPythonプログラム。
 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 arismelachroinos/lscript
LAZYスクリプトはあなたの生活をより簡単に、そしてもちろんより速くします。
 bardlaudian/cve-2025-24071
依存関係不要のPython PoCジェネレーターで、CVE-2025-24071向けにZIP内に悪意のある.library-msファイルを作成し、Windows ExplorerのNTLMハッシュ漏洩を引き起こします。
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 は、PDF.js における重大な脆弱性(CVSS 9.8)であり、PDF ファイル内の FontMatrix オブジェクトに対する型チェックが不十分なため、任意の JavaScript コードの実行を可能にします。
 lunarca/simpleemailspoofer
メールをスプーフィングするためのシンプルなPython CLI。
 byt3bl33d3r/spamchannel
MailChannels を利用して +200万以上のドメインからメールをスプーフィング (DEFCON 31 トーク)
 life4/homoglyphs
Homoglyphs: 類似した文字を取得し、ASCIIに変換して、可能性のある言語とUTF-8グループを検出します。
 nopernik/sshpry2.0
SSHPry v2 - SSH接続クライアントのTTYをスパイ&コントロール
 gt0day/anongt
Kali Linux向けに全トラフィックをTorネットワーク経由でリダイレクト
 praetorian-inc/oauthseeker
Microsoft AzureおよびOffice365ユーザーを標的とした、内部および外部のフィッシング攻撃の両方に悪用され得る悪意のあるOAuthアプリケーション。
 gmh5225/definitelynotphishing
evilginx フィッシュレット、gophish テンプレート、burp suite 拡張機能などを含みます。
 sevagas/macro_pack
macro_packは、@EmericNasi氏によるツールで、ペンテスト、デモ、ソーシャルエンジニアリング評価用のOffice文書、VBスクリプト、ショートカット、その他の形式の難読化と生成を自動化するために使用されます。macro_packの目標は、エクスプロイトとマルウェア対策バイパスを簡素化…
 johnhammond/recaptcha-phish
偽のreCAPTCHAを使ったフィッシング
 kgretzky/evilqr
動的QRスワップフィッシング攻撃を実際に実証するための概念実証。
 ineesdv/tangled
オープンソースの攻撃的セキュリティプラットフォームで、フィッシングキャンペーンを実施するためにiCalendarの自動イベント処理を武器化します。
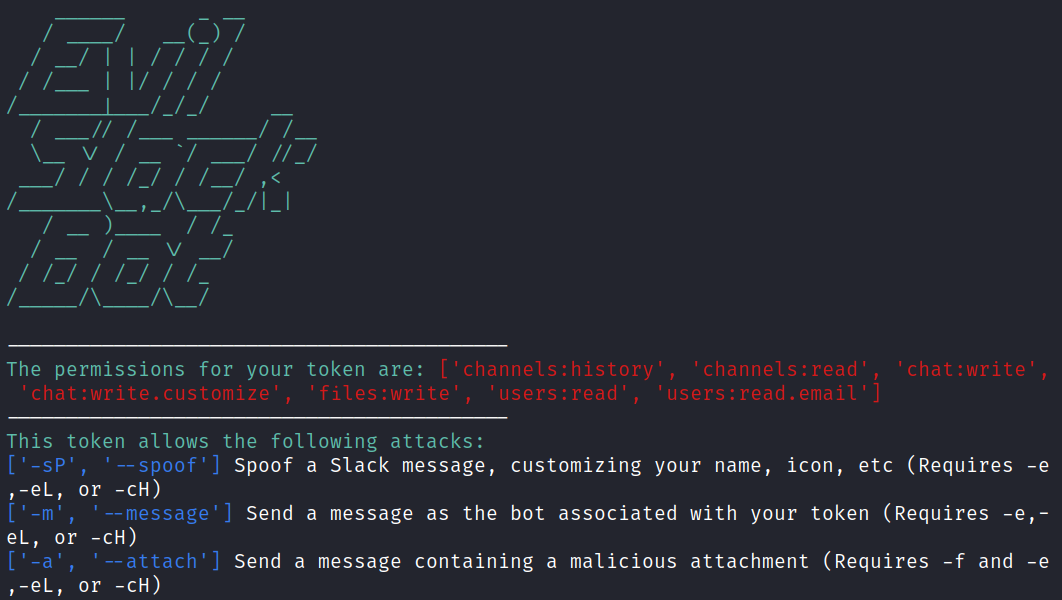 drew-sec/evilslackbot
レッドチーム演習用のSlackボットフィッシングフレームワーク









