
 #1
偽のログインページやメールキャンペーンを作成、管理、および分析するためのツール。
Kitploit おすすめ

 api0cradle/cve-2023-23397-poc-powershell
CVE-2023-23397を悪用するPowerShellスクリプト。ReminderSoundFileオプションを介してNTLM資格情報の漏えいを引き起こす悪意のあるOutlook予定表の招待状を送信または保存します。
 cisc0-gif/kitt-lite
PythonベースのペネトレーションテストCLIツール
 montysecurity/infrahunter
Shodanの結果をURLScanデータでフィルタリングし、攻撃者のインフラストラクチャを能動的にハントします。
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
CVE-2026-30502(OpenKM v6.3.12におけるリフレクション型XSS脆弱性)のドキュメントおよび概念実証。技術分析、根本原因、影響評価、およびセキュリティ研究者やペネトレーションテスター向けの修正ガイダンスを含みます。
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579のエクスプロイトPoC。AppwriteバックエンドにおけるCORS設定ミスを悪用し、悪意のあるフィッシングページを介した認証情報付きアカウントデータの窃取を実証します。

 curi0usjack/luckystrike
悪意のあるOfficeマクロ文書を作成するためのPowerShellベースのユーティリティ。
 ring0lab/catphish
CATPHISH プロジェクト - フィッシングおよび企業スパイ向け。RED TEAMに最適。

 randomaccess3/awesome-bec
Business Email Compromise(BEC)調査のための攻撃・防御情報リポジトリ
 de3vil/stealing
The SteaLinG は、ソーシャルエンジニアリング向けに設計されたオープンソースのペネトレーションテストフレームワークです。
 jenyraval/phishing-simulation
フィッシングシミュレーションは、直感的なチュートリアルとカスタマイズされた評価を提供することで、主にフィッシング認識を高めることを目的としています。
 dviros/rat-via-telegram
Telegram経由のWindowsリモート侵害後ツール
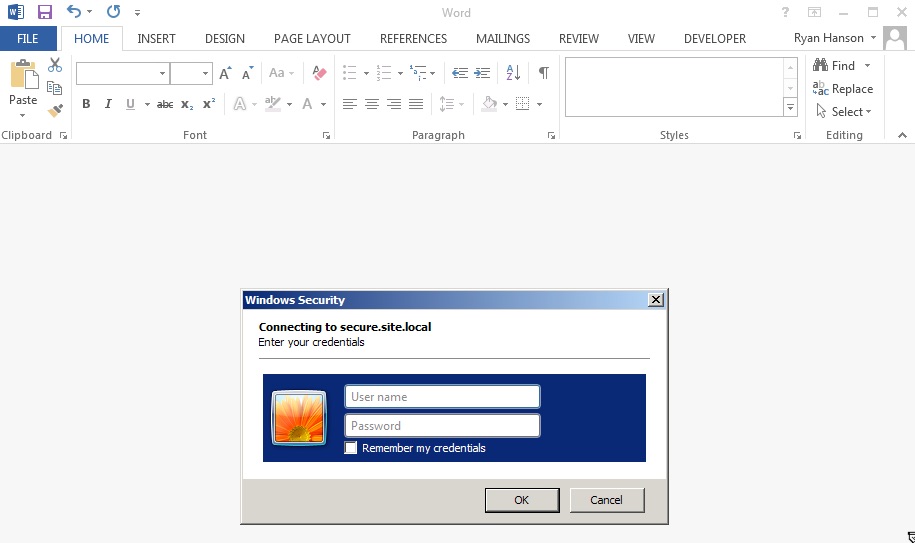 ryhanson/phishery
SSL対応のBasic Auth認証情報収集ツール(Word文書テンプレートURLインジェクター付き)
 mrd0x/evilselenium
Seleniumを武器化し、Chromiumブラウザからの資格情報窃取、クッキーダンプ、電子メール流出、ファイル抽出を自動化し、レッドチーム作戦に活用します。
 antisnatchor/phishlulz
専用のAWS EC2インスタンスを起動し、統合されたPhishingFrenzyとBeEF、さらにサブドメイン発見とWebメールデータ流出ユーティリティを備えた自動化フィッシングキャンペーンツールセット。
 mr-un1k0d3r/azureredops
Azure RedOpsは、Microsoft Entra IDのセキュリティ態勢を評価するためのオフェンシブセキュリティツールキットです。
 jimywork/certstreamcatcher
このツールは、certstreamを使用してフィッシングサイトをリアルタイムで検出するための効果的な基準を持つ正規表現に基づいており、punycode(IDNA)攻撃も検出できます。








