
 #1
再起動後も侵害されたシステムへの長期的なアクセスを維持するためのツール。
Kitploit おすすめ
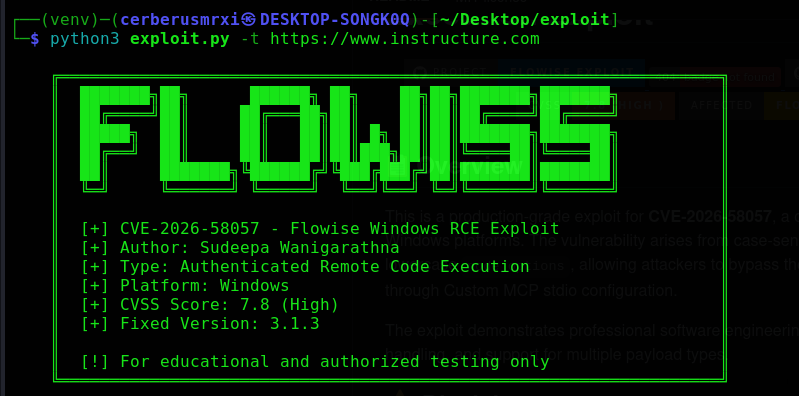
 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCEエクスプロイト(CVE-2026-58057)。大文字小文字の区別に関する欠陥を利用して環境変数の検証をバイパスします。node_optionsを使用して、MCP…
 valentineus/hp-slate7-root-kit
CVE-2015-1805 を使用した HP Slate 7 2800 Android 4.1.1 root化キット。
 themalwareguardian/cve-2022-34301
CVE-2022-34301 の Secure Boot バイパスを、Eurosoft 署名済み UEFI Shell (esdiags.efi) 経由で実演し、mm コマンドを使って gSecurity2 を無効化し、未署名の UEFI アプリケーションをロードします。
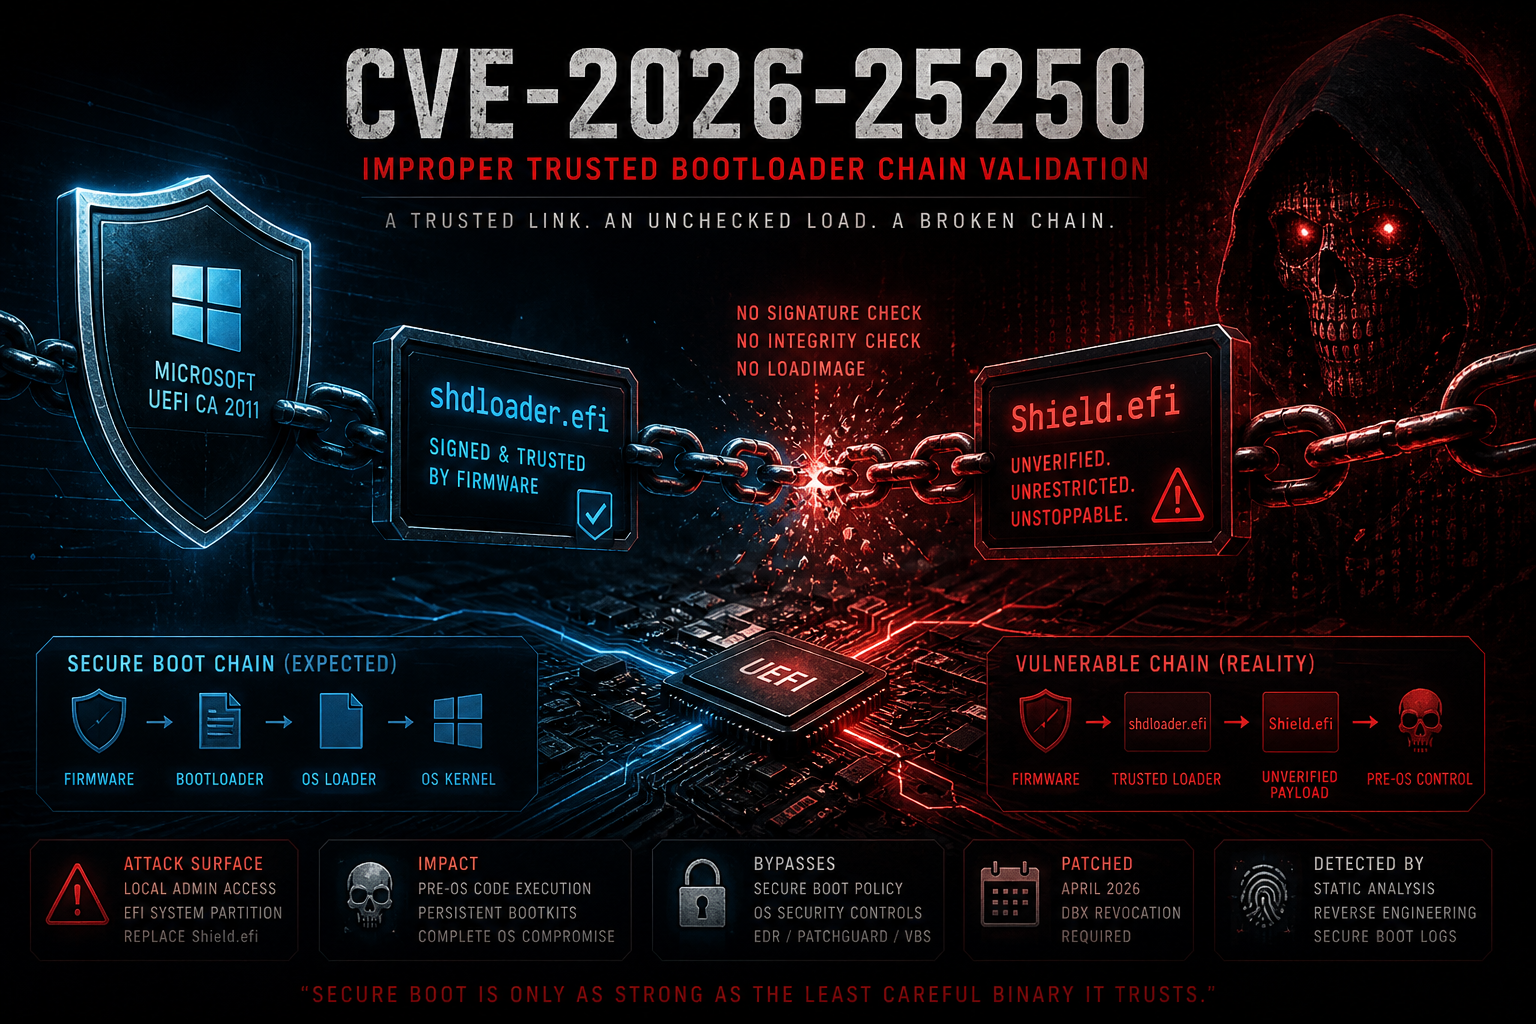 themalwareguardian/cve-2026-25250
CVE-2026-25250の解析とエクスプロイト。Horizon DataSys Reboot RestoreにおけるSecure Bootバイパスで、shdloader.efiが検証なしにShield.efiを読み込みます。
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow 未認証RCEエクスプロイト
 pexlexity/winrar-cve-2025-8088-path-traversal-poc
WinRAR の CVE-2025-8088 脆弱性(ADS を介したパストラバーサル)の概念実証
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer のリバースエンジニアリング解析。.NET ベースの情報窃取型マルウェアで、C2 ドメイン (198.46.86.63、tempuri.org) を使用し、Windows Defender のバイパスと 7200 KB のペイロード抽出を行います。
 al1ex/extensionhijack
ExtensionHijack
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Windowsエンドポイントおよびサーバー向けの読み取り専用PowerShellセキュリティ監査ツール:Defenderの構成、パッチ適用状況、資格情報、永続化、ネットワークテレメトリをチェックし、既知のキャンペーンIOCをハントします。
 mr-zapi/cve-2024-54085
CVE 2024-54085 用の単なる PoC
 undefined-name12/cve-2025-8088-winrar
CVE-2025-8088 向けの高度な WinRAR パストラバーサルエクスプロイトツール
 zorvithonleo/exploit-cve-2014-4210-
WebLogicの逆シリアル化を標的としたCVE-2014-4210のエクスプロイト。ランサムウェア展開、C2統合、ネットワークフラッディングなどの攻撃後機能を備えています。
 layer-6/cve-2026-5027-langflow
Multi-CVEエクスプロイトツール:Ivanti SentryおよびFortiSandboxに対する事前認証リモートコード実行を実現。インタラクティブシェル、ウェブシェル展開、バックドアユーザ作成、ログクリーニングを特徴とし、ペネトレーションテスト向け。
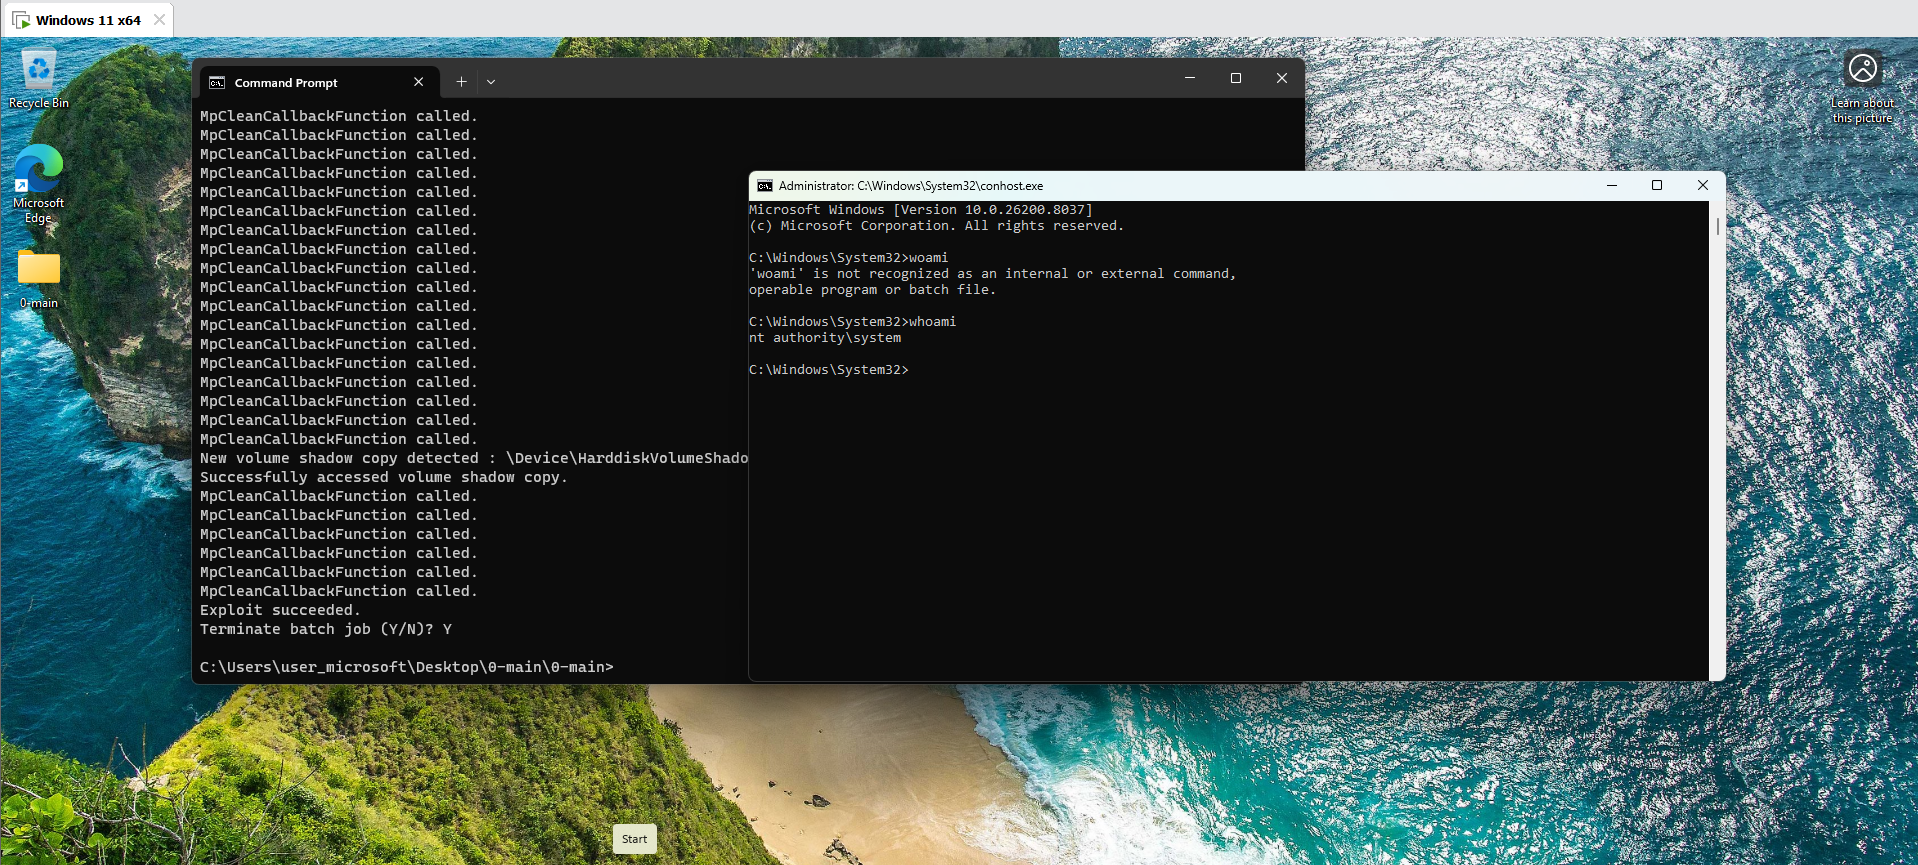
 nu11secur1ty/0
Windows Defender の競合状態を悪用して use-after-free 経由で SYSTEM 権限に昇格し、MsMpEng.exe をクラッシュさせ、隠しシェルを起動し、スケジュールタスクを通じて永続化するエクスプロイト。
 voidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195
[AI支援] Lenovo IdeaTab A1000G(MT8317、カーネル3.4.0、Android 4.1)向けのCVE-2016-5195(Dirty COW)によるRoot化手法
 its1zero/cve-2025-57819-exploit
CVE-2025-57819 を標的とする Python エクスプロイト。FreePBX に対する認証不要の SQL インジェクションを介してリモートコード実行を実現し、自動リバースシェルと cron ベースの永続化を備えています。
 1neptune/chimera
RustベースのMobaXterm向けDLLハイジャックローダー(CVE-2026-6421)永続性付き
 al1ex/powershell-c2
Powershell-C2








