
 #1
ペネトレーションテストの方法論、フレームワーク、レポート、自動化ツール。
Kitploit おすすめ

 synacktiv/grouppolicybackdoor
グループポリシーオブジェクトの操作および悪用フレームワーク
 nfc-tools/milazycracker
Mifare Classic Plus - SCL3711 LibNFC USBリーダー向けHardnested Attack実装

 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
Pulse Secure SSL VPN (CVE-2019-11510) の任意ファイル読み取りエクスプロイト
 lumoslab-innovation/openhunterai
Web、API、LLMアプリケーションセキュリティのためのローカルファーストAIレッドチーム。攻撃者視点の推論、証拠に基づく検出結果、AIコーディングエージェント向けのスキル。
 agent-field/sec-af
AgentField上のAIネイティブなコードセキュリティ監査ツールで、判定、トレース、実用的なエビデンスを用いて悪用可能性を証明します。
 davidcarliez/trustmebro
LLMのガードレールを、偽造したツール出力で混乱させてバイパスする。

 pwntester/serialkillerbypassgadgetcollection
ysoserial ペイロードを拡張・ラップするためのバイパスガジェット集

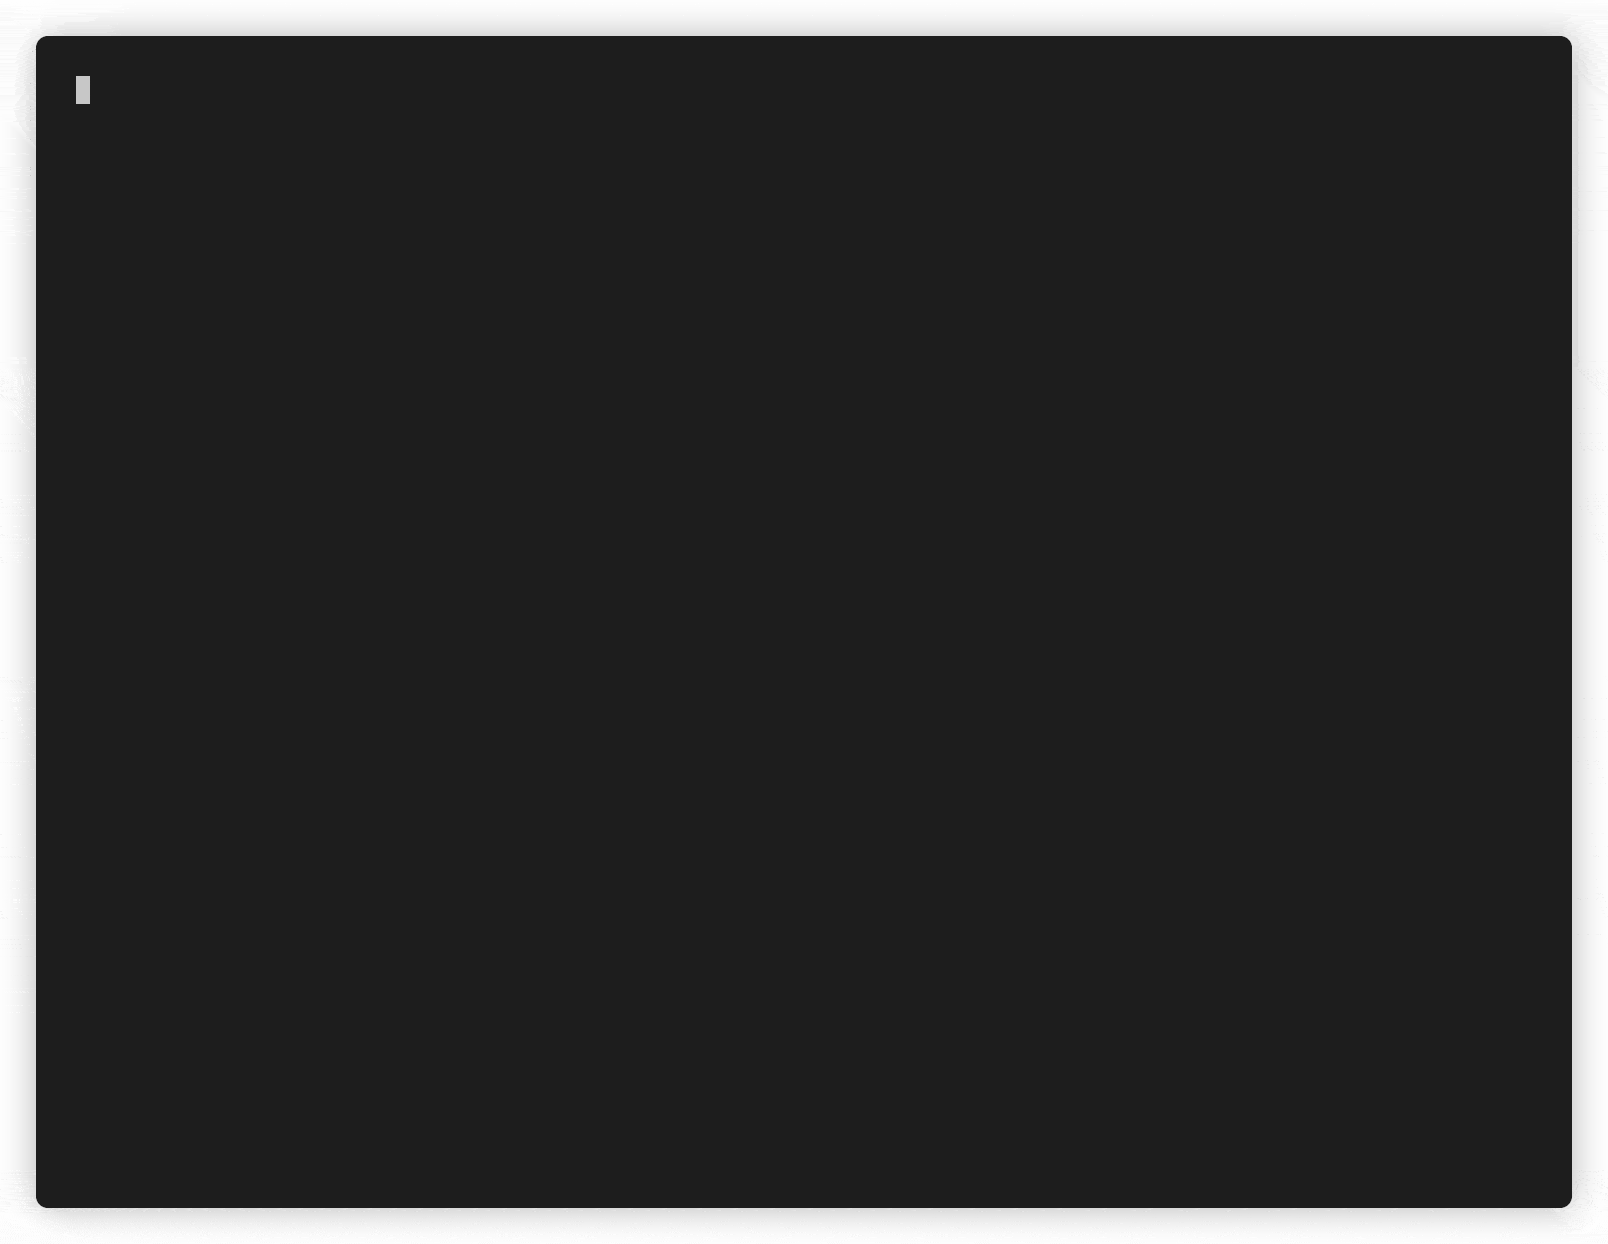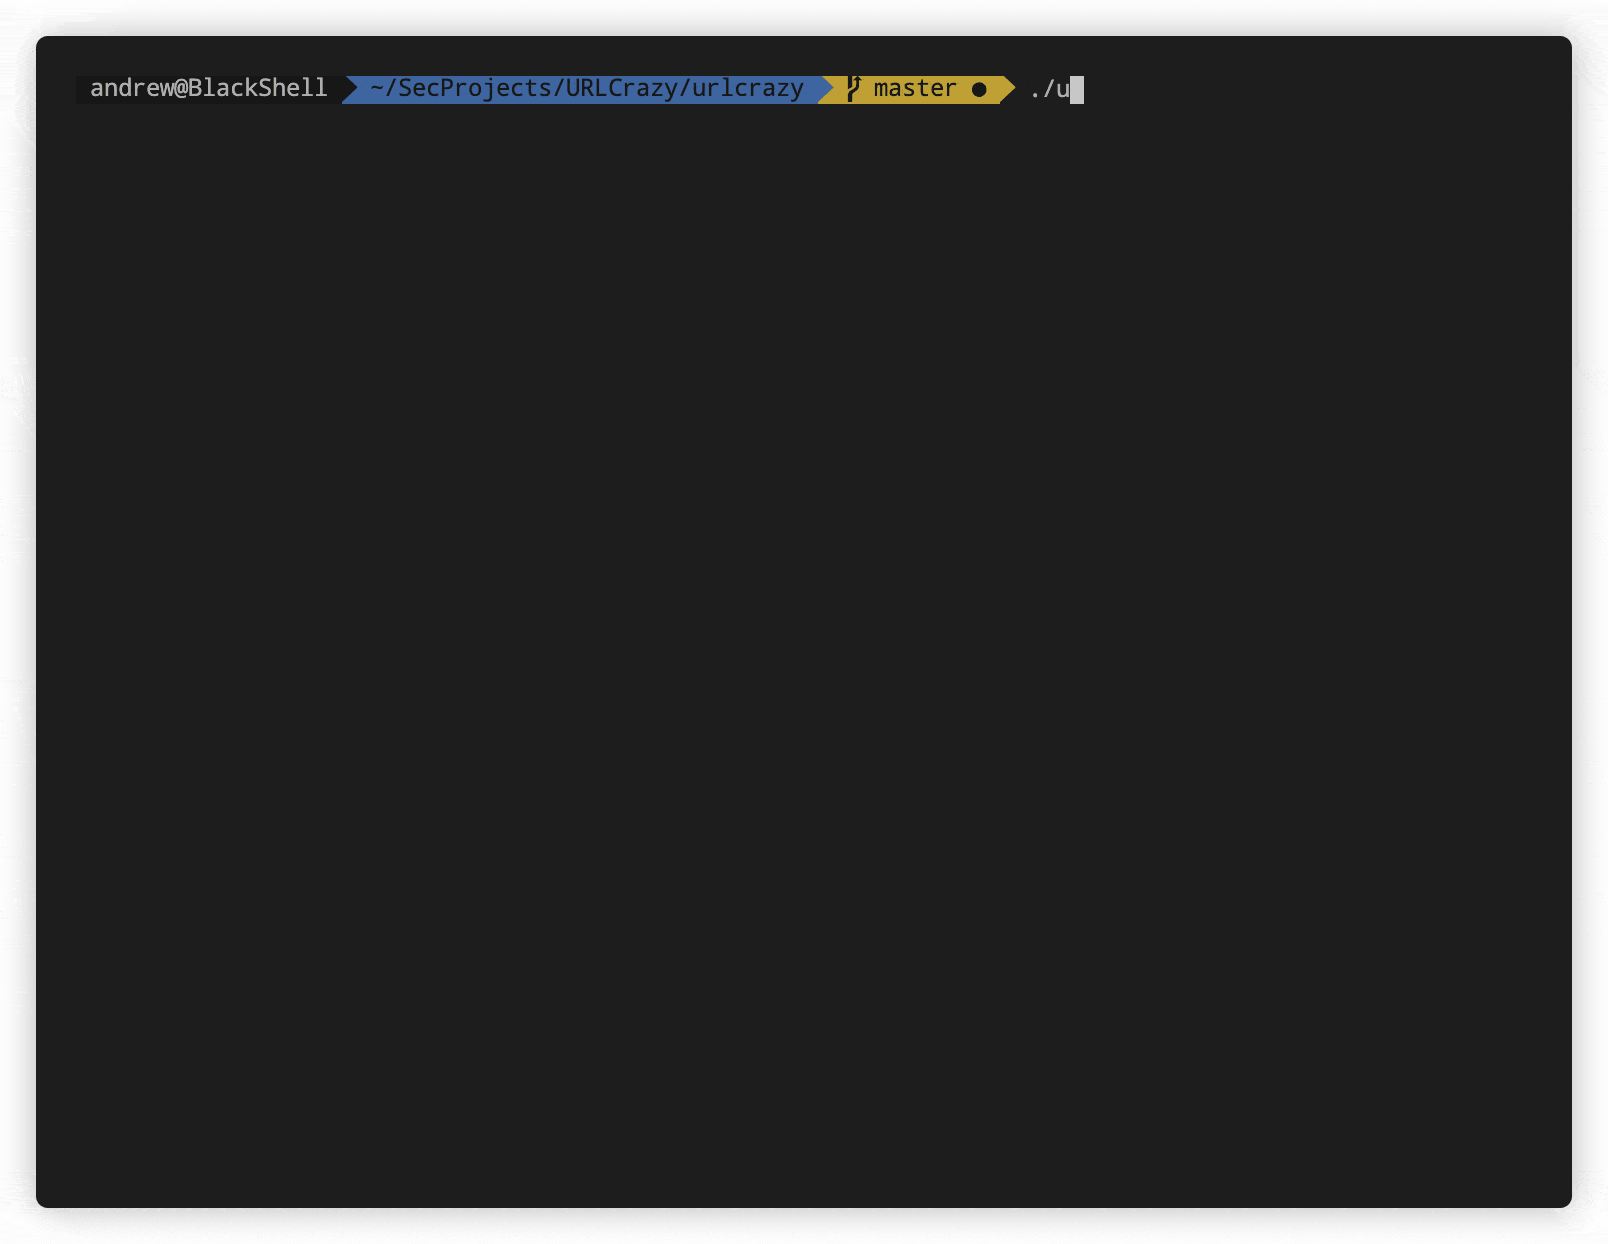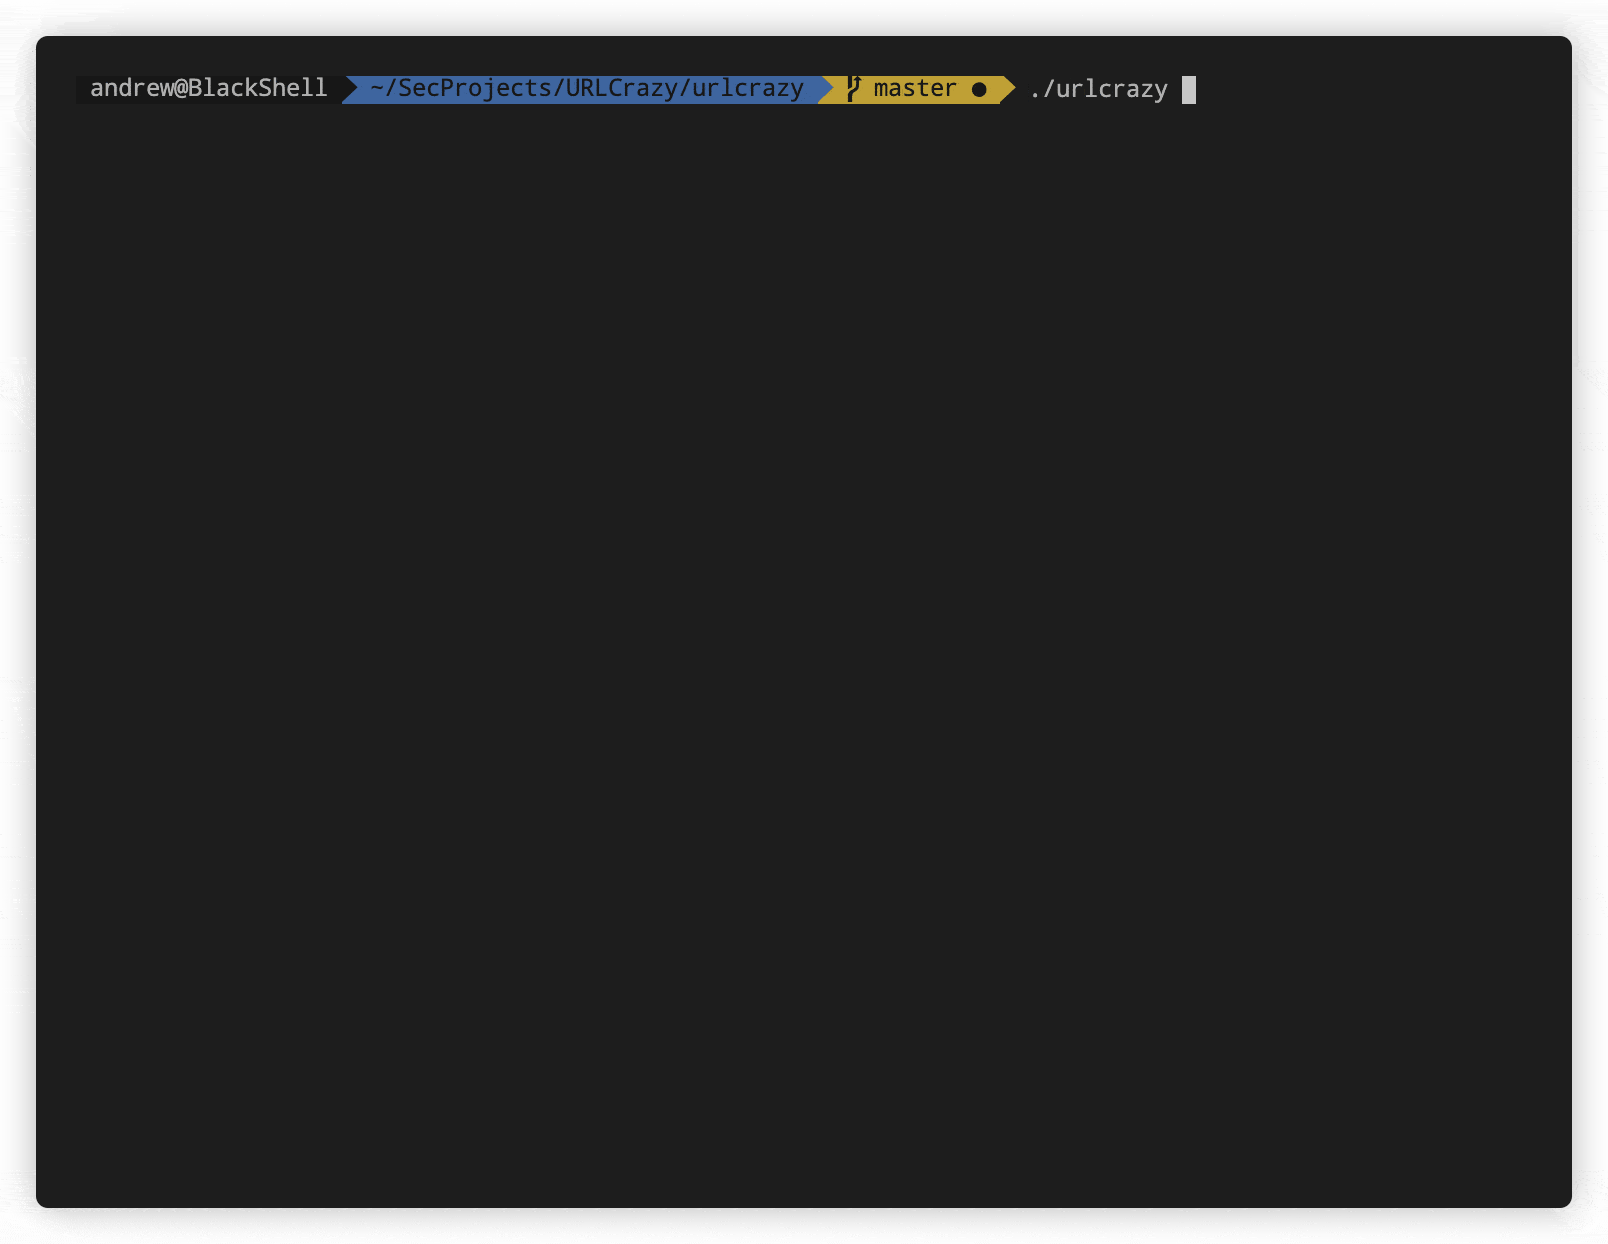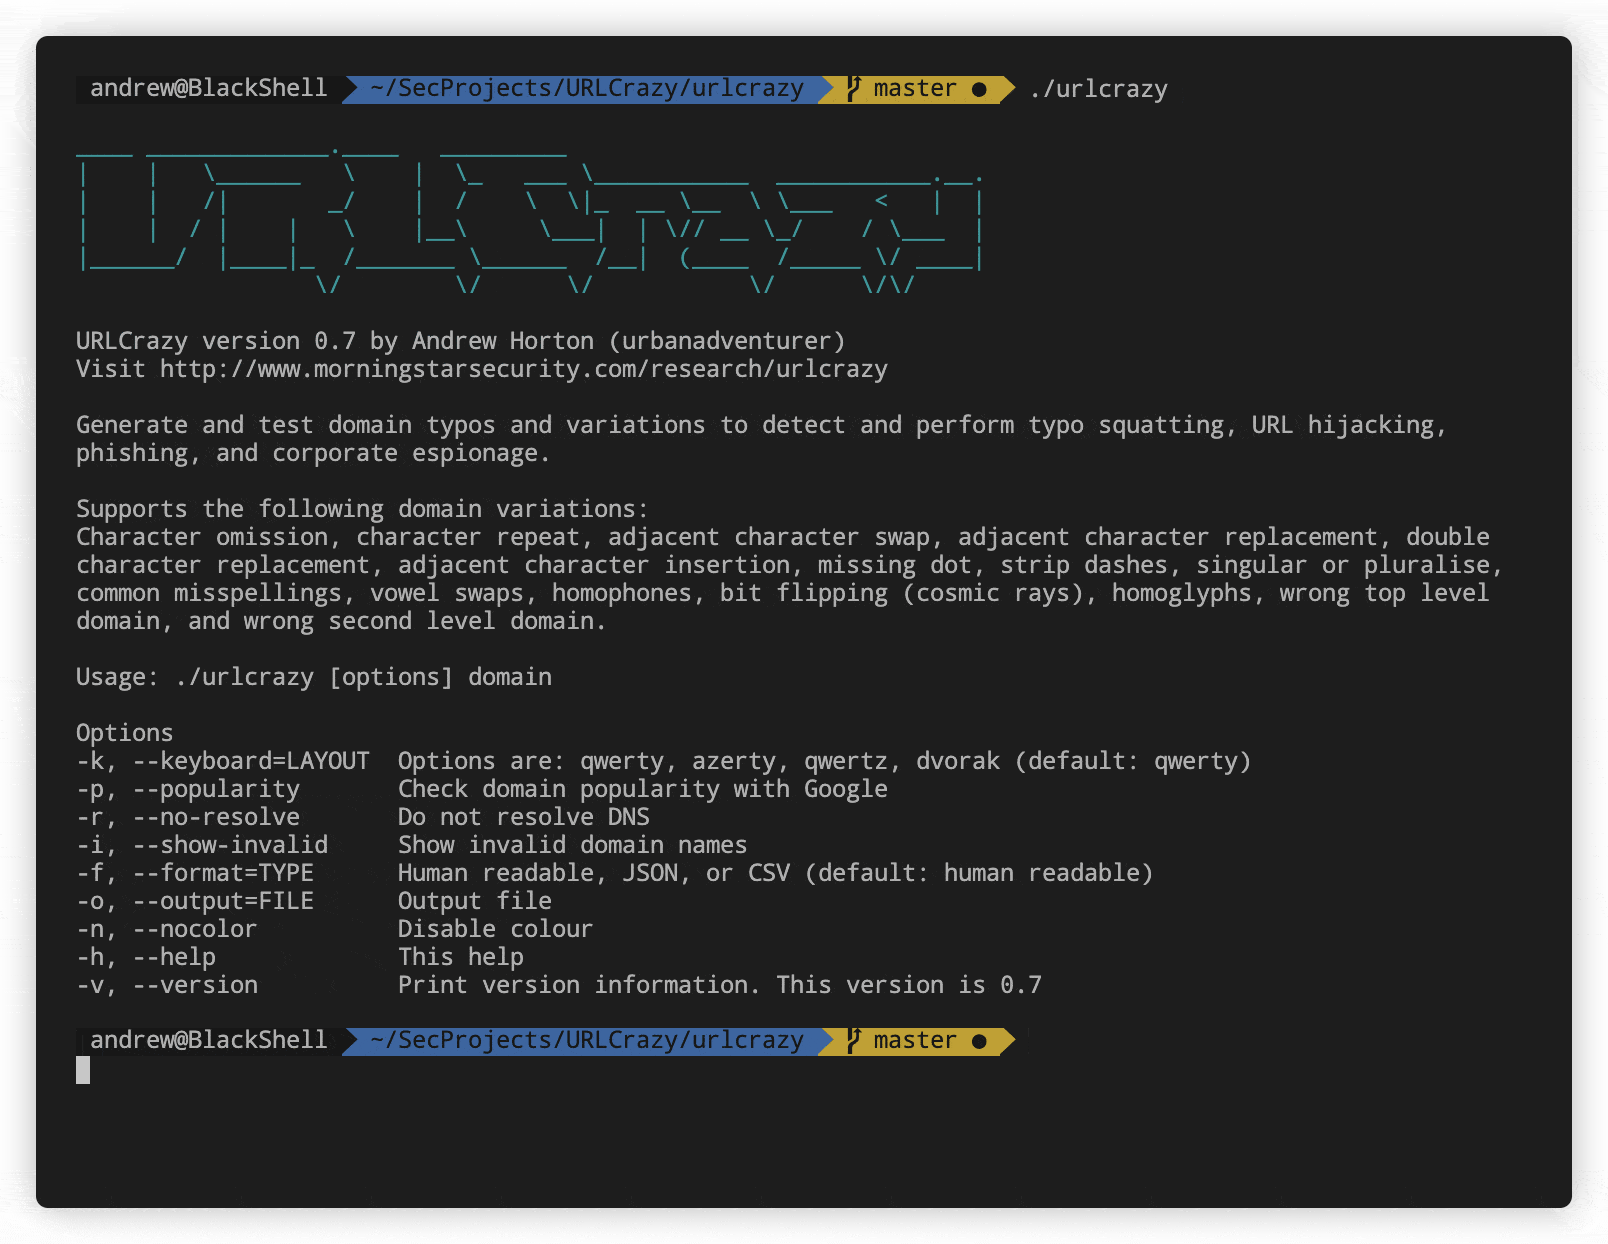 urbanadventurer/urlcrazy
ドメインのタイポやバリエーションを生成・テストし、タイポスクワッティング、URLハイジャック、フィッシング、企業スパイ活動を検出・実行します。
 pranshuchittora/simvyn
エージェントと人間のためのユニバーサルモバイル開発ツール - 単一のダッシュボードとCLIからiOSシミュレータ、Androidエミュレーター、実機を制御
 testanull/proxynotshell-poc
Microsoft ExchangeのProxyNotShellの脆弱性(CVE-2022-41040およびCVE-2022-41082)を悪用し、認証済みPoCスクリプトを使用して脆弱なサーバー上でコマンドを実行します。
 nccgroup/crosssitecontenthijacking
Flash、PDF、Silverlightを使用したコンテンツハイジャッキングの概念実証
 yeeb1/socktail
軽量なGoバイナリで、デバイスをTailscaleネットワークに参加させ、一時的なレッドチームアクセスのためにローカルSOCKS5プロキシを公開します。XOR難読化された認証キー、カスタムコントロールサーバー、ゼロ永続化をサポートします。
 reverseclabs/wepwnise
WePWNiseは、Officeドキュメントやテンプレートで使用するアーキテクチャに依存しないVBAコードを生成し、アプリケーション制御やエクスプロイト緩和ソフトウェアのバイパスを自動化します。
 cybertix-pvt-ltd/one-liner-collections
このリポジトリには、ワンライナーのリストとその説明、およびインストール要件が含まれています。








