
 #1

 al1ex/linuxeelvation
Linux Eelvation(持续更新)
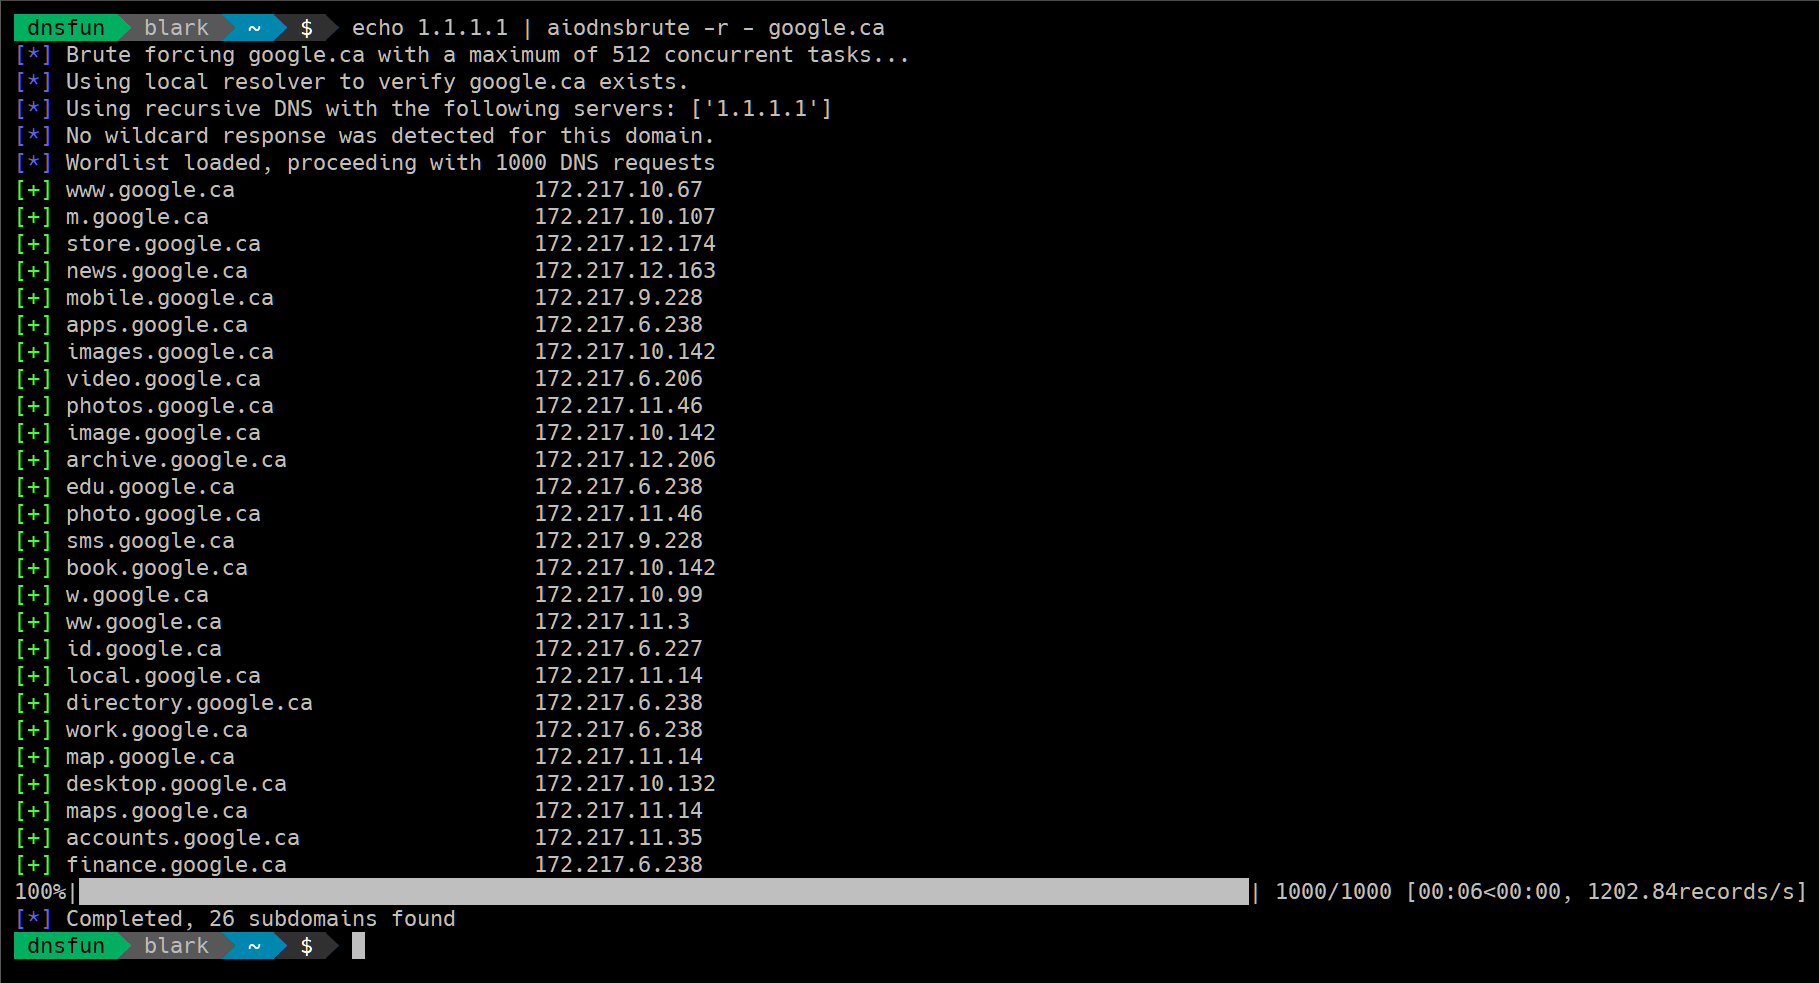 blark/aiodnsbrute
Python 3.5+ DNS非同期ブルートフォースユーティリティ
 d4vinci/pastejacker
PasteJacking攻撃の自動化によるシステムハッキング
 orleven/tentacle
Tentacleは、POC脆弱性検証およびエクスプロイトフレームワークです。エクスプロイトの自由な拡張をサポートし、POCスクリプトを使用します。zoomeye、fofa、shodanなどのAPIを呼び出して、複数のターゲットに対して一括の脆弱性検証を実行することができます。
 helich0pper/karkinos
ペネトレーションテストとハッキングCTFのためのスイスアーミーナイフ:リバースシェル処理 - エンコード/デコード - 暗号化/復号化 - ハッシュクラッキング / ハッシュ化
 star-sg/cve
STAR Labsチームが発見した、または他者が発見したさまざまなCVE向けに作成された、概念実証エクスプロイトスクリプトのコレクション。
 samhaxr/hackbox
HackBoxは、Webアプリケーションやネットワークセキュリティ評価のための多様な手法(XSSテスト、サブドメインスキャン、SSRFインジェクションなど)を組み合わせた強力かつ包括的なツールです。ユーザーフレンドリーなインターフェースと幅広い機能により、セキュリティ専門家にとって貴重なツールとなっ…
 signorrayan/redteam_toolkit
Red Team Toolkitは、レッドチームで使用される有用な攻撃ツールをひとまとめにしたオープンソースのDjango攻撃用Webアプリケーションです。
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - iOS向けのDamn Vulnerable Swiftアプリケーション
 sslab-gatech/pwn2own2020
6つの脆弱性を連鎖させてSafari経由でmacOSカーネルを侵害する
 dievus/powershellforpentesters
PowerShell for Pentesters コースのリポジトリ
 mwr-cybersec/pxethief
PXEThiefは、Microsoft Endpoint Configuration Managerのオペレーティングシステム展開機能からパスワードを抽出できるツールのセットです。
 kamorin/dhcpig
scapyネットワークライブラリを使用してPythonで書かれたDHCP枯渇スクリプト
 ambionics/cnext-exploits
CNEXT (CVE-2024-2961) のエクスプロイト — glibc の iconv() におけるバッファオーバーフロー
 00theway/ghostcat-cnvd-2020-10487
Ghostcat ファイル読み取り/コード実行,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
impacketを使用してKerberosのブルートフォース攻撃を行うスクリプト









