
 #1

 antoniococo/remotepotato0
Windows の権限昇格: ユーザーからドメイン管理者へ
 electroniccats/catsniffer
CatSnifferは、最新の無線IoTプロトコルを使用してIoT(モノのインターネット)デバイスのスニッフィング、通信、攻撃を行うための、オリジナルのマルチプロトコル・マルチバンドボードです。これは、TI CC1352、Semtech…
 tanc7/exocet-av-evasion
EXOCET - AV回避、検知不能、ペイロード配信ツール
 simplerhacking/evilginx3-phishlets
このリポジトリは、ペネトレーションテスターやレッドチーム向けに、Evilginx3での使用に特化して設計された動的フィッシングテンプレートの大規模なコレクションを提供します。定期的に更新される場合があります。
 microsoft/windowsprotocoltestsuites
⭐⭐ SNIA SDCのSMB3 IO Labにぜひご参加ください(2026年9月28日〜10月1日)。今後の相互運用性イベントもご覧ください。
 blacksnufkin/litterbox
レッドチームがデプロイ前に最新の検知に対してペイロードをテストするためのセルフホスト型サンドボックス。MCP統合により、LLMエージェントが分析をエンドツーエンドで主導できます。
 danielbohannon/invoke-dosfuscation
Cmd.exe コマンド難読化ジェネレーター & 検出テストハーネス
 m00nrise/processhider
監視アプリケーションからプロセスを隠蔽するポストエクスプロイテーションツール。
 screetsec/vegile
このツールは、バックドア/ルートキットをセットアップし、バックドアが既に設定されている場合、特定のプロセスを隠蔽し、Metasploitのセッションを無制限かつ透過的にします。たとえプロセスが強制終了されても、再実行されます。常に別のプロセスを起動しながら動作するプロセスが存在するため、このプロセス…
 eladshamir/whisker
Whiskerは、Active Directoryのユーザーアカウントとコンピューターアカウントを、それらのmsDS-KeyCredentialLink属性を操作することで乗っ取るためのC#ツールです。これにより、対象アカウントに事実上"Shadow Credentials"を追加します。
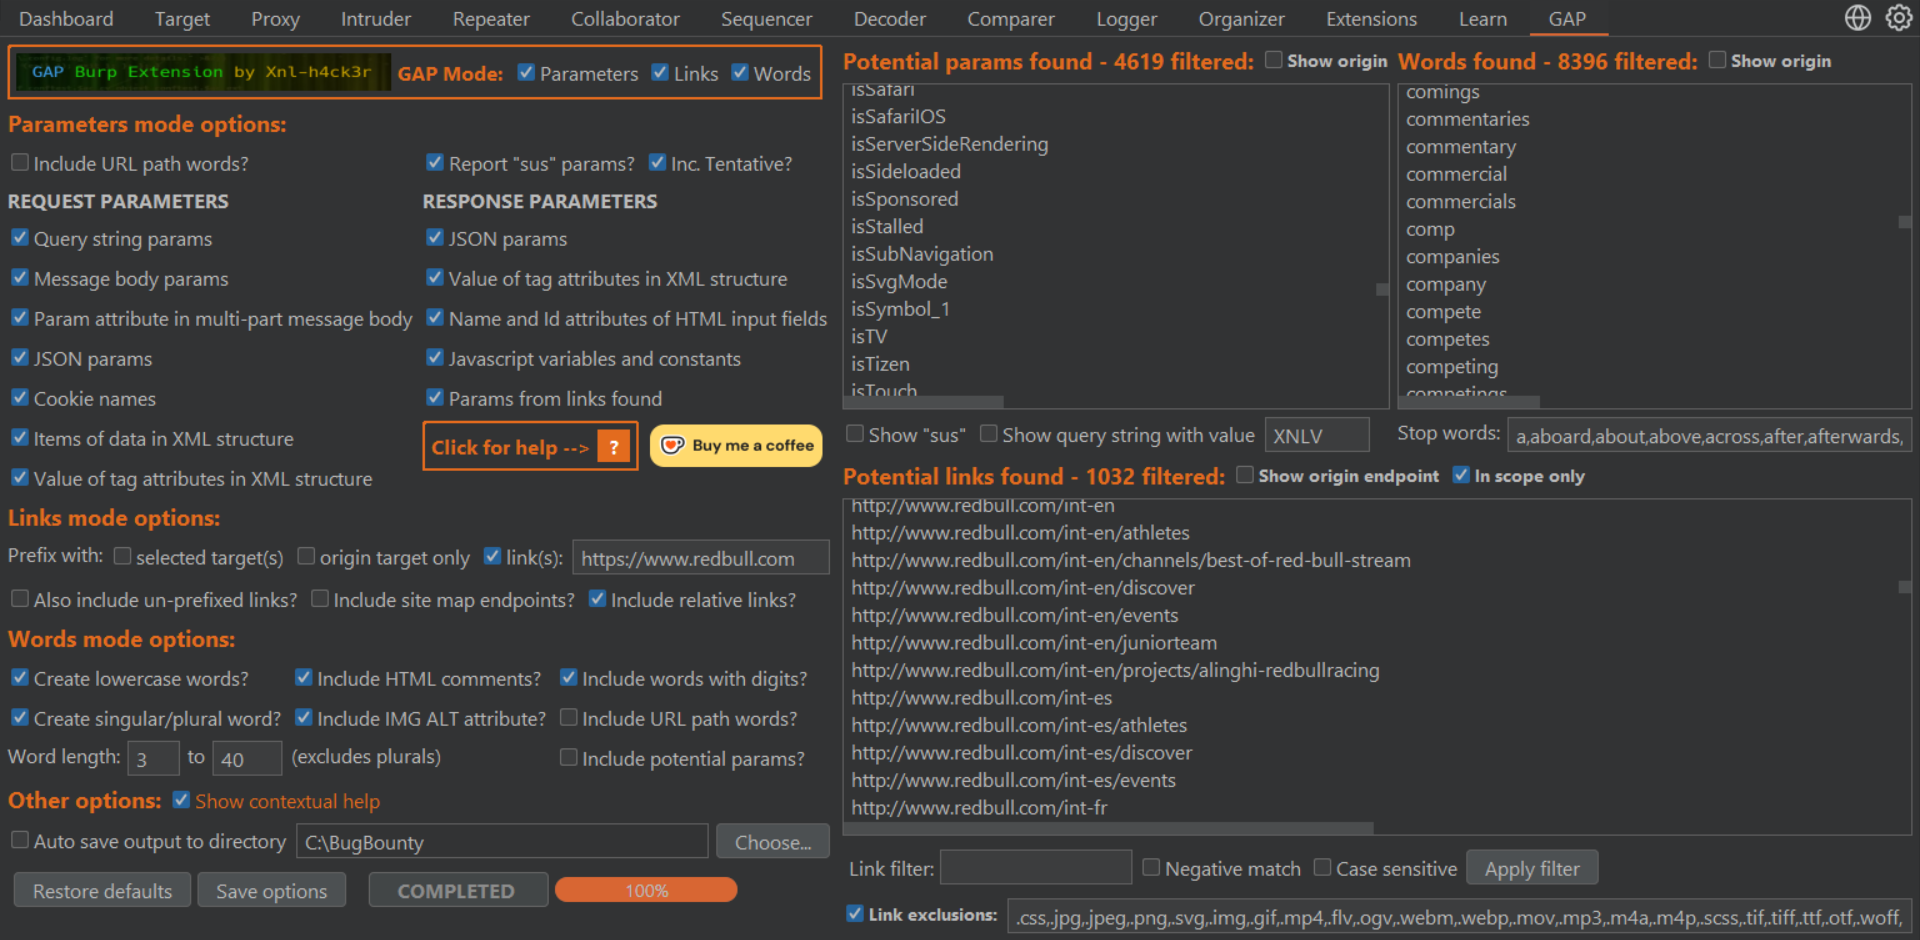 xnl-h4ck3r/gap-burp-extension
潜在的なエンドポイント、パラメータを見つけ、カスタムターゲットワードリストを生成するためのBurp拡張機能
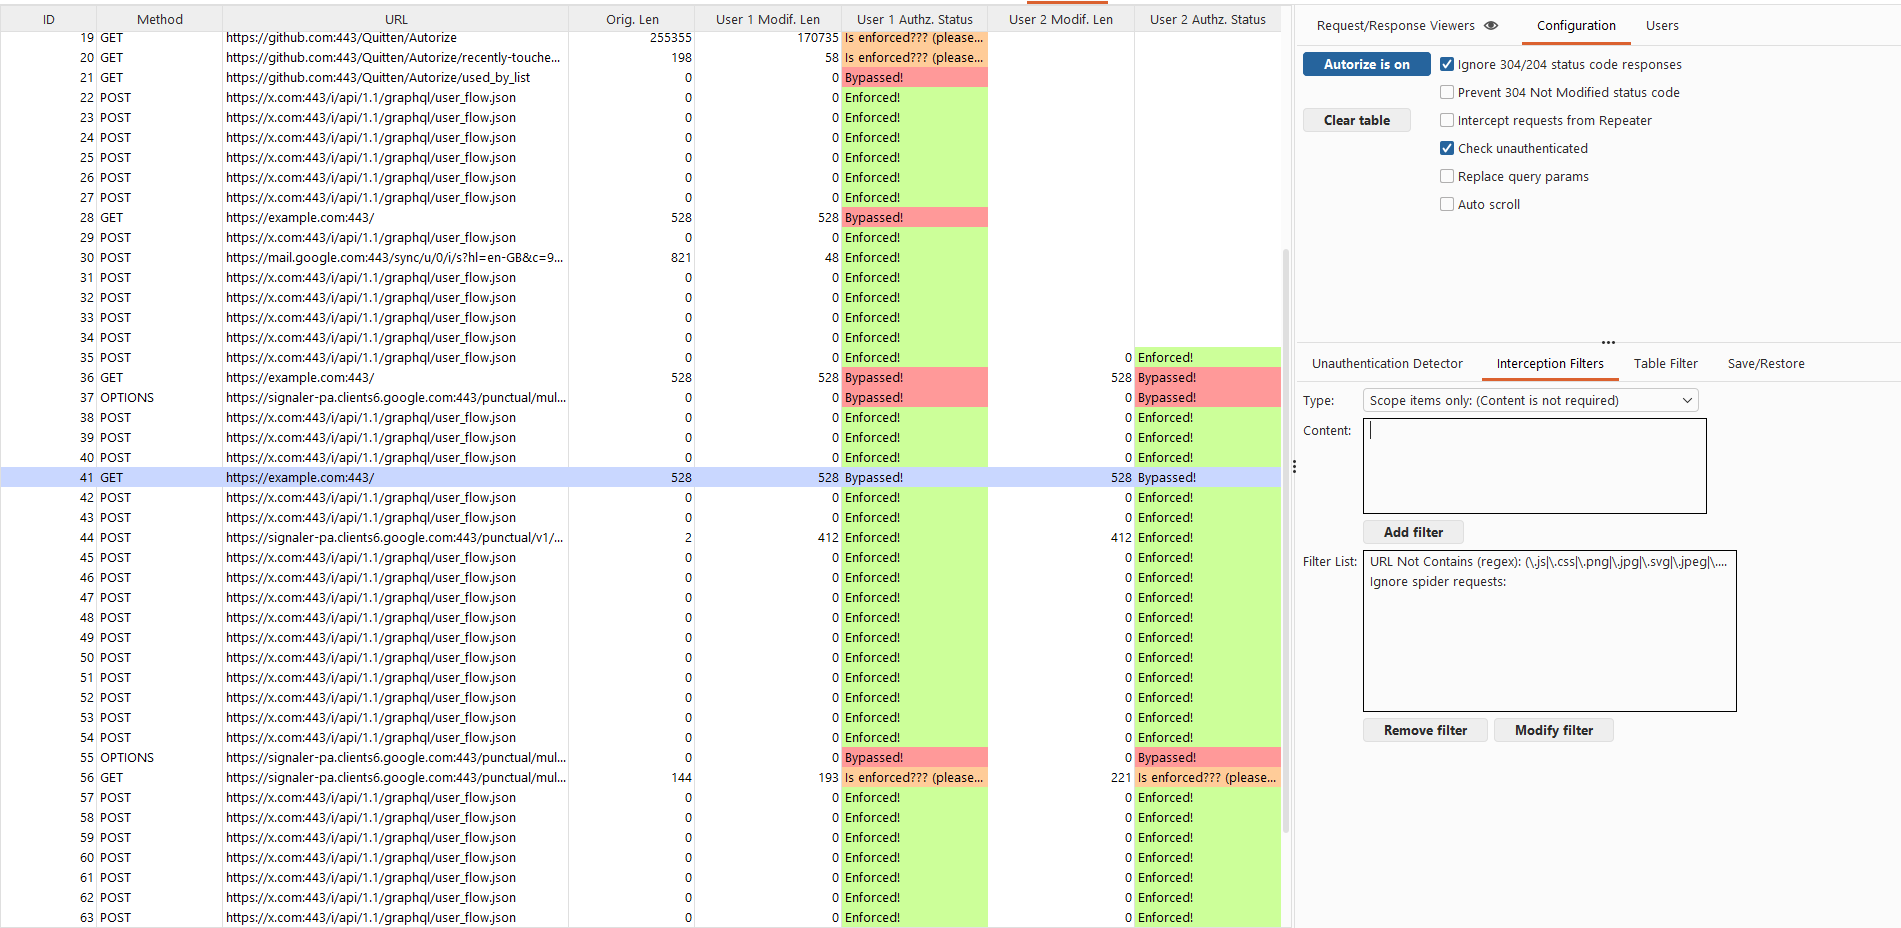 quitten/autorize
Burp Suite用の自動認可実施検出エクステンション。Jythonで書かれ、Barak Tawilyによって開発された。アプリケーションセキュリティ担当者の作業を容易にし、自動認可テストを実行できるようにする。
 funnywolf/pystinger
Webshellを使用したファイアウォールバイパスによるトラフィック転送
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 google/bughunters
Googleの脆弱性報奨プログラムに関する参考リソース。ドメインティア、OSSリポジトリのティアリスト、セキュリティ研究者向けの報奨対象パッチ例などを含みます。
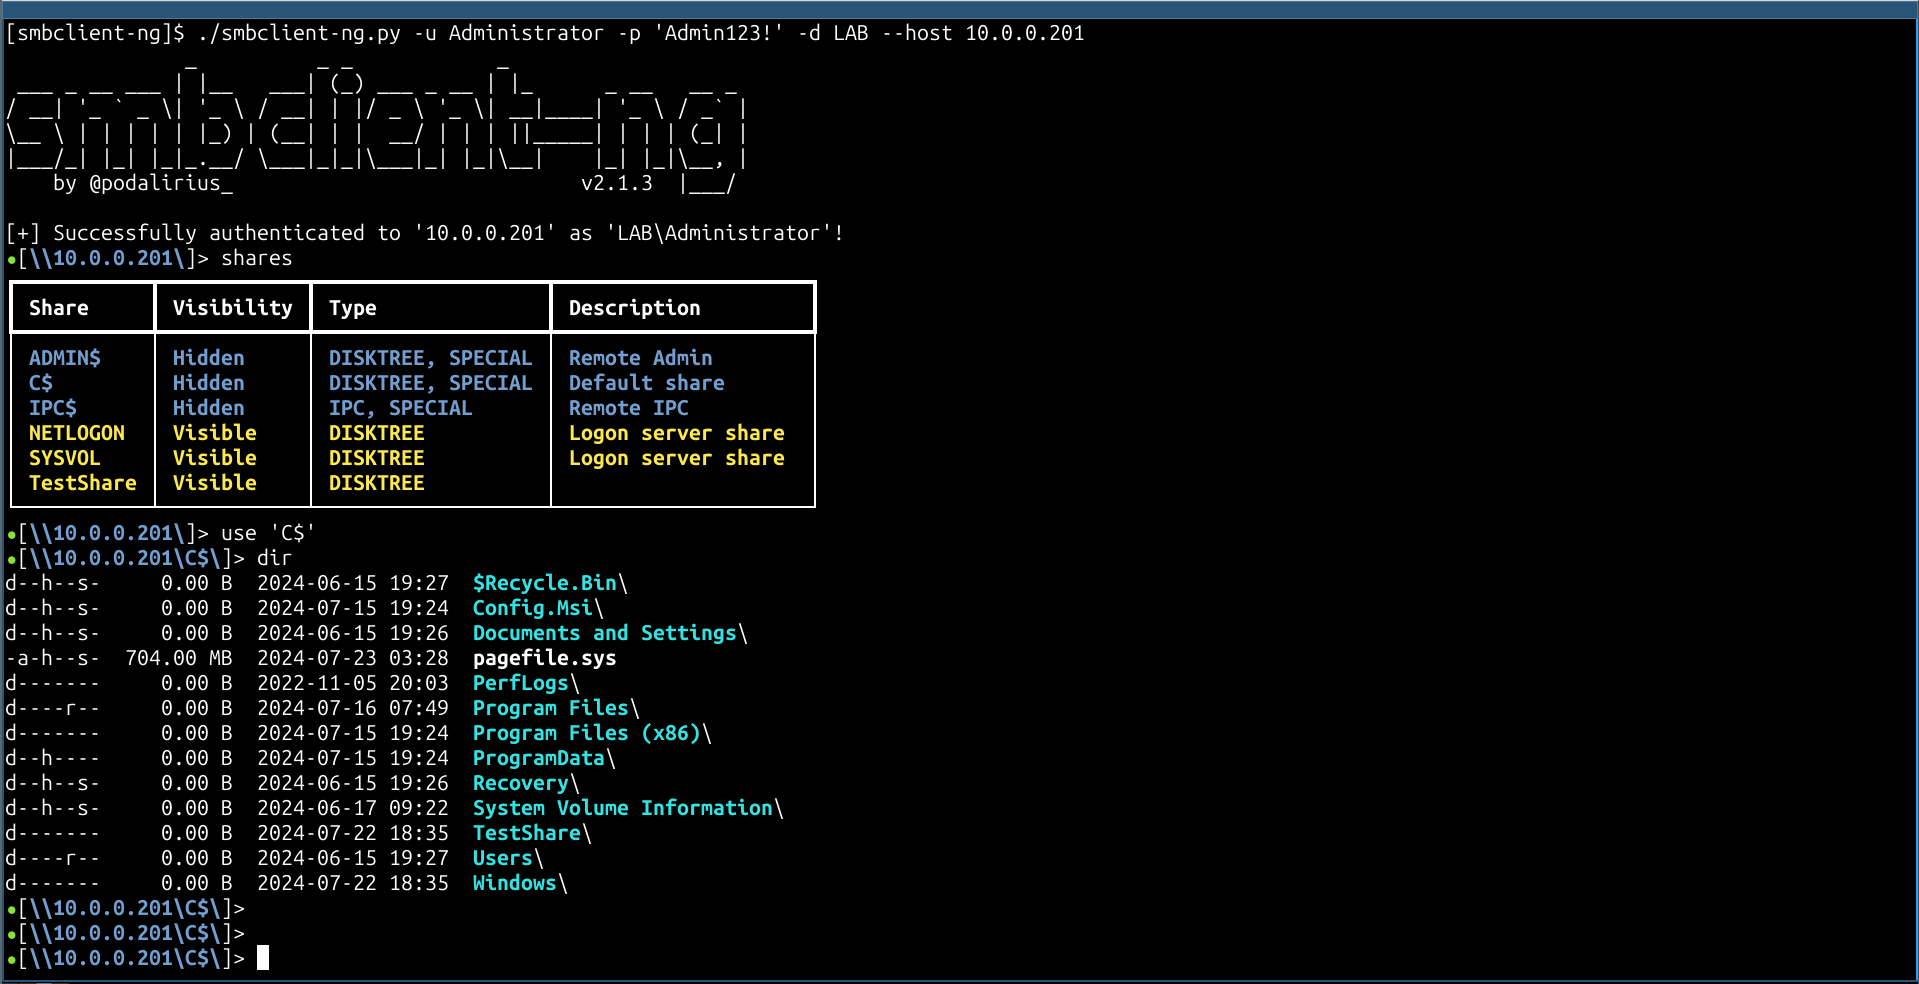 p0dalirius/smbclient-ng
smbclient-ngは、SMB共有と対話するための高速でユーザーフレンドリーな方法です。
 p3nt4/invoke-socksproxy
Socksプロキシ、およびPowerShellを使用したリバースSocksサーバー。









