
 #1

 athena-os/athena
Athena OSは、Arch/NixベースのCybersecurityに特化したディストリビューションです。あらゆるハッキングツールを使って学び、練習し、楽しみましょう!
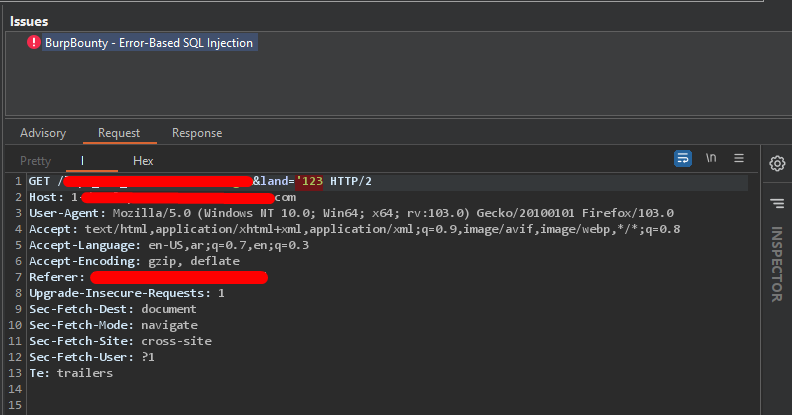 eslam3kl/sqlidetector
BurpBoutyプロファイルに対応したシンプルなPythonスクリプトで、14個のペイロードを含む複数のリクエストを送信し、152個の正規表現パターンで異なるデータベースのSQLインジェクション「Error based」を検出するのに役立ちます。
 renniepak/cspbypass
CSPBypass.comは、倫理的なハッカーが制限的なコンテンツセキュリティポリシー(CSP)をバイパスし、特定のホワイトリスト登録されたドメインのみを許可するCSPによってインジェクションがブロックされているサイトでXSS(クロスサイトスクリプティング)の脆弱性を悪用するのを支援するために設計さ…
 cyber-buddy/apkhunt
Androidアプリ向けの静的コード分析ツール。OWASP MASVSに基づき、APKファイル内のセキュリティ脆弱性を低い誤検出率と最適化されたスキャンルールで検出します。
 arnaucube/coffeeminer
Wi-Fiネットワークにおける協調型(MITM)暗号通貨マイニングプール
 skavngr/rapidscan
:new: マルチツールWeb脆弱性スキャナー。
 splx-ai/agentic-radar
LLMエージェントワークフロー向けのセキュリティスキャナー
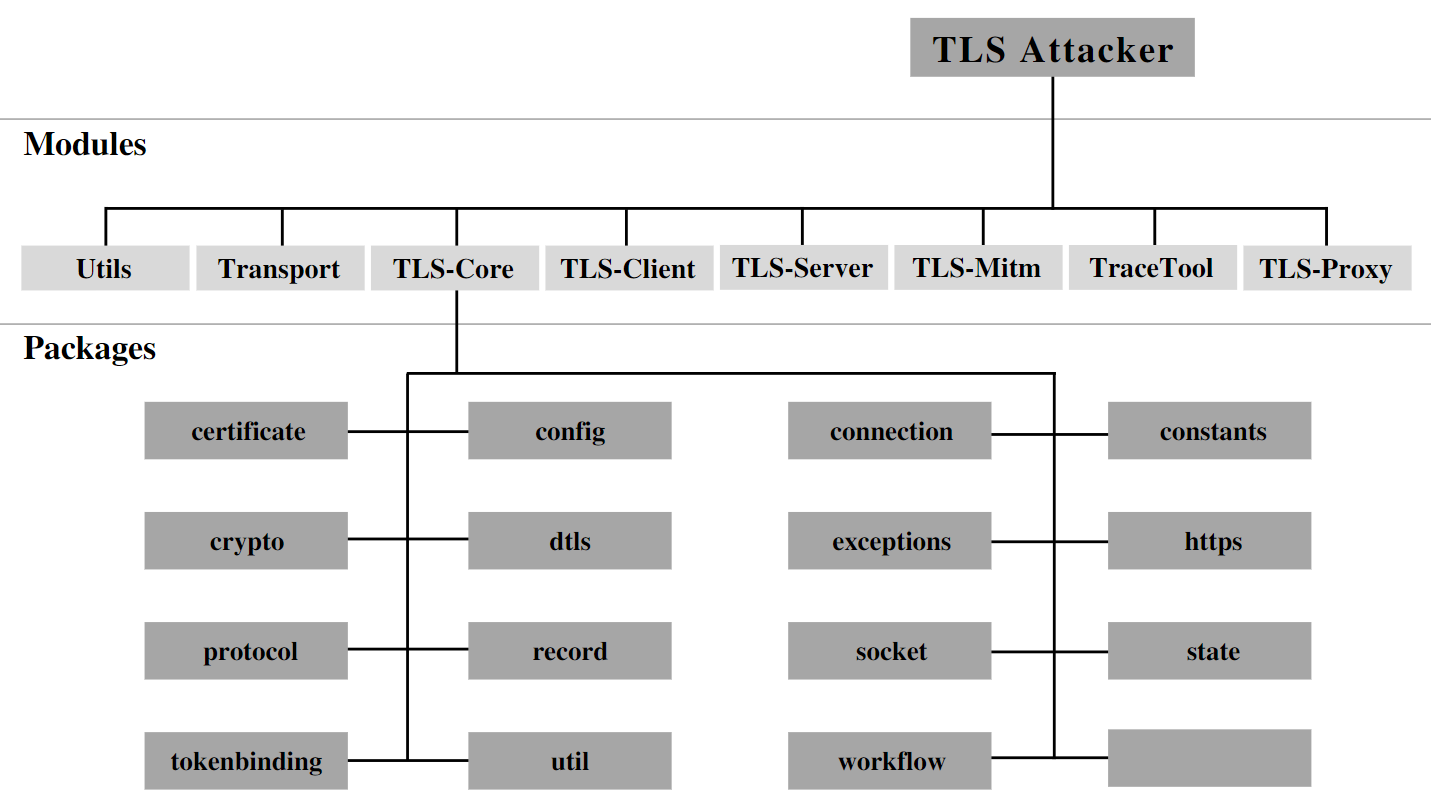 tls-attacker/tls-attacker
Javaベースのフレームワークで、TLSライブラリの体系的なファジングと解析を可能にします。任意のプロトコルメッセージの作成、変更、および脆弱性発見のためのTLSクライアント/サーバーのテストを可能にします。
 hahwul/mobilehackersweapons
モバイルハッカーの武器 / モバイルハッカーが使用するクールなツールのコレクション。Happy hacking , Happy bug-hunting
 vincentcox/bypass-firewalls-by-dns-history
DNS履歴レコードに基づくファイアウォールバイパススクリプト。このスクリプトは、DNS Aレコードの履歴を検索し、そのドメインに対してサーバーが応答するかどうかを確認します。バグバウンティハンターに便利です。
 kevin-robertson/powermad
PowerShell MachineAccountQuota および DNS エクスプロイトツール
 droe/sslsplit
透過型の中間者プロキシで、SSL/TLS接続を終端し、その場で証明書を偽装し、復号化したトラフィックをログに記録して、ネットワークフォレンジックやペネトレーションテストに利用します。
 nccgroup/redsnarf
RedSnarfは、Windows環境向けのペンテスト/レッドチーム向けツールです。
 i-am-jakoby/powershell-for-hackers
このリポジトリは、すべてのハッカーが知っておくべきPowerShell関数のコレクションです。
 hakluke/weaponised-xss-payloads
alert(1)をP1に変えるように設計されたXSSペイロード
 christophetd/log4shell-vulnerable-app
Spring Boot Webアプリケーションで、Log4Shell(CVE-2021-44228)の影響を受けるもの。
 gamehunterkaan/autopwn-suite
AutoPWN Suiteは、脆弱性をスキャンし、システムを自動的に悪用するためのプロジェクトです。









