#1
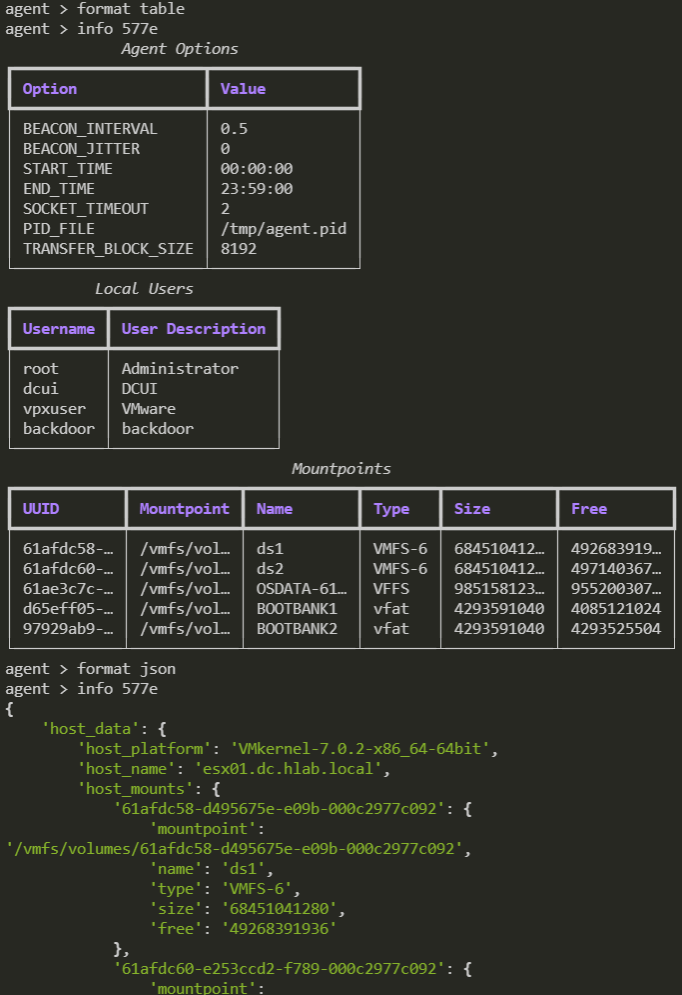
 degenerat3/meteor
Goで書かれた、複数のトランスポートプロトコルをサポートするクロスプラットフォームのC2/チームサーバー。
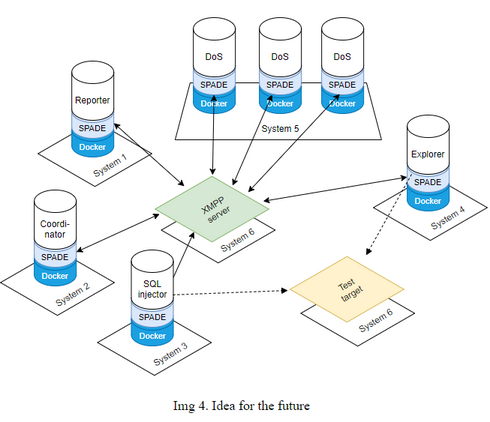 marzekan/masapt
自動ペネトレーションテスト用マルチエージェントシステム (MASAPT)
 black-army-security/blackarmy-framework
自動化されたセキュリティ評価、エクスプロイテーション、およびレッドチーム運用のためのモジュール式Pythonベースのペネトレーションテストフレームワーク。偵察(リコネサンス)とペイロード生成用のモジュールを含みます。
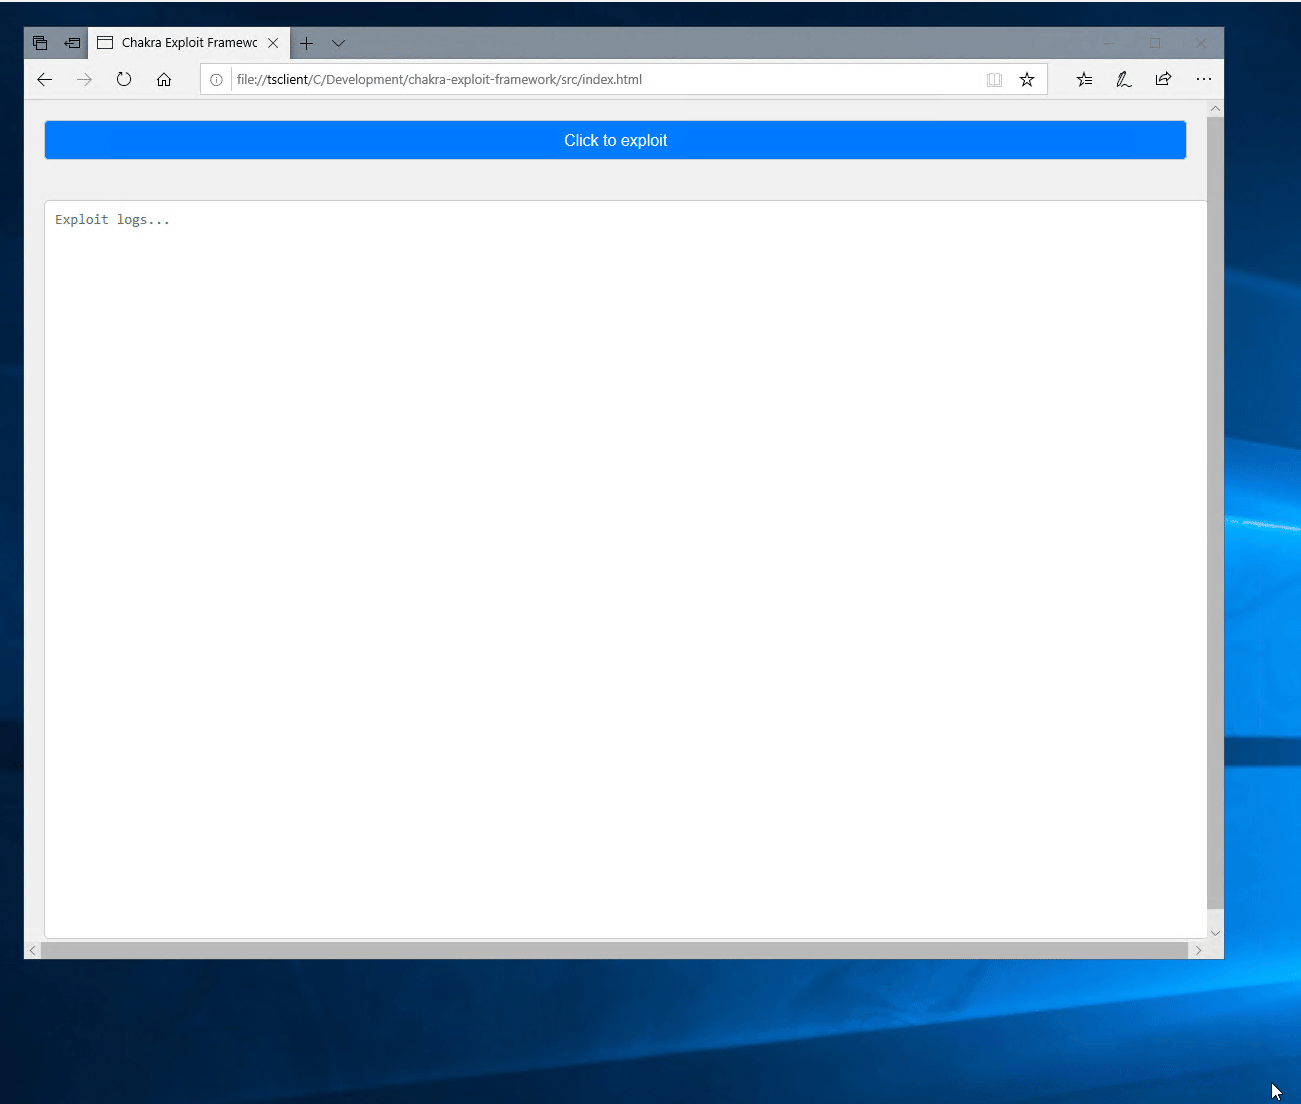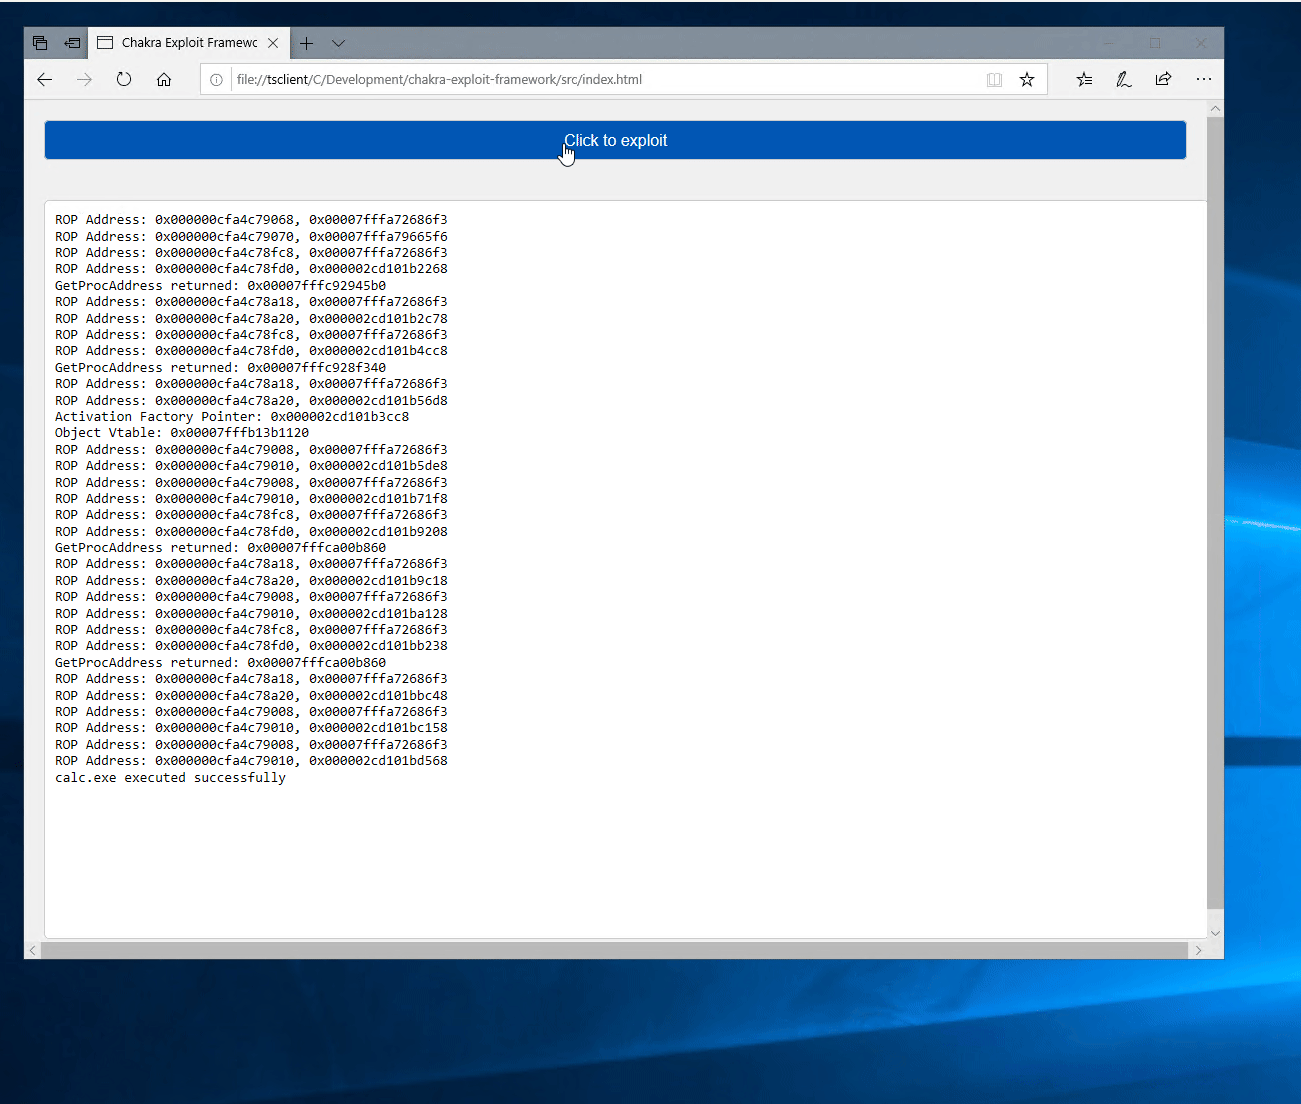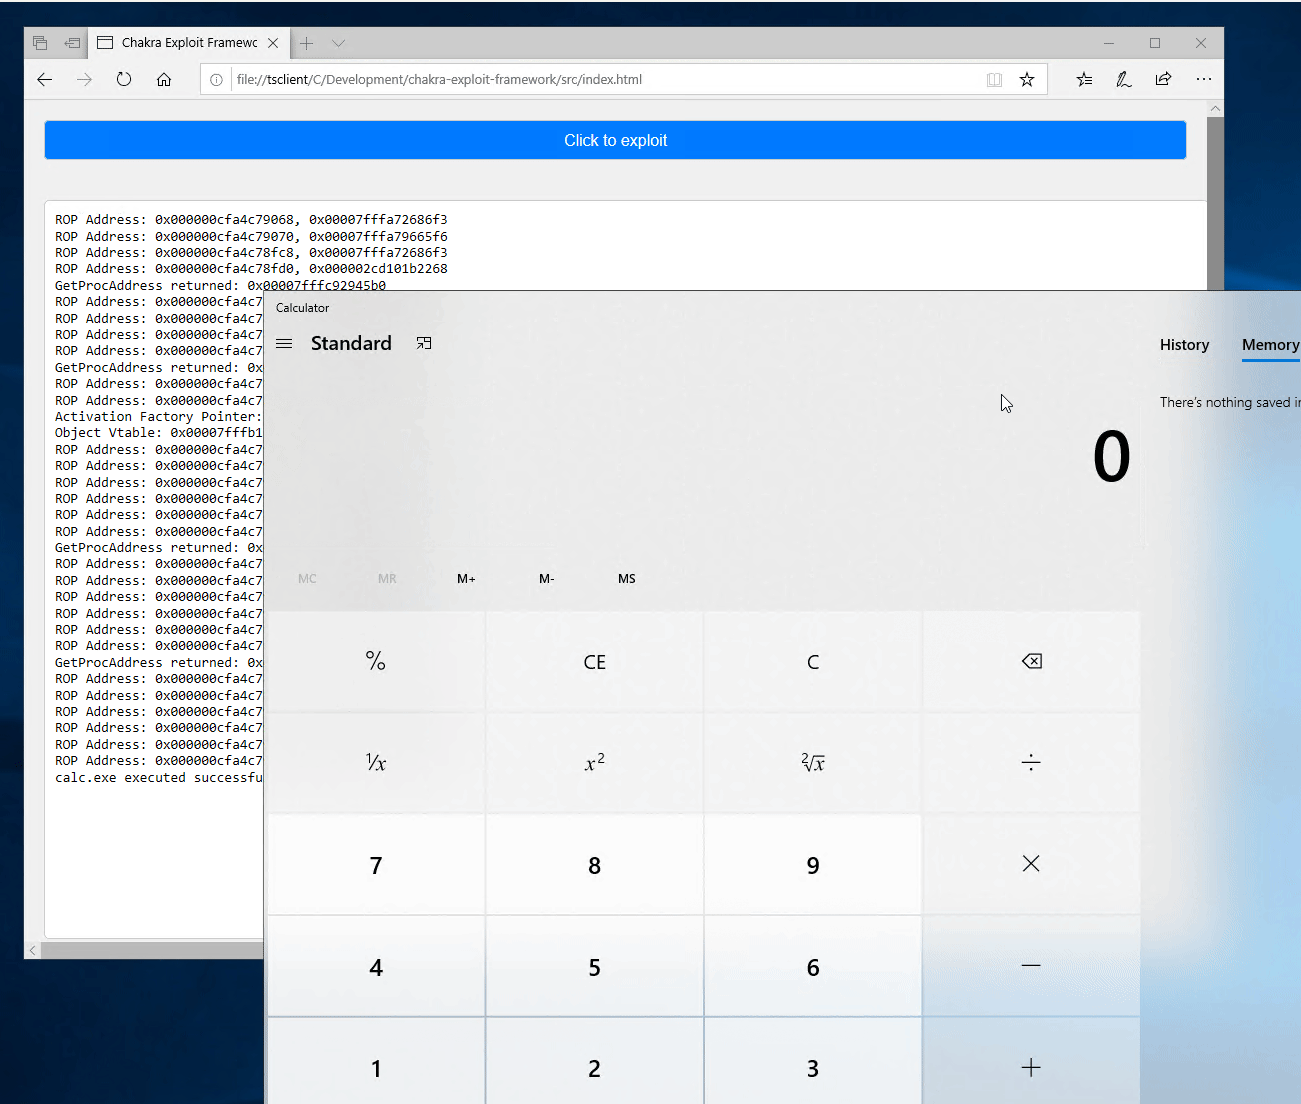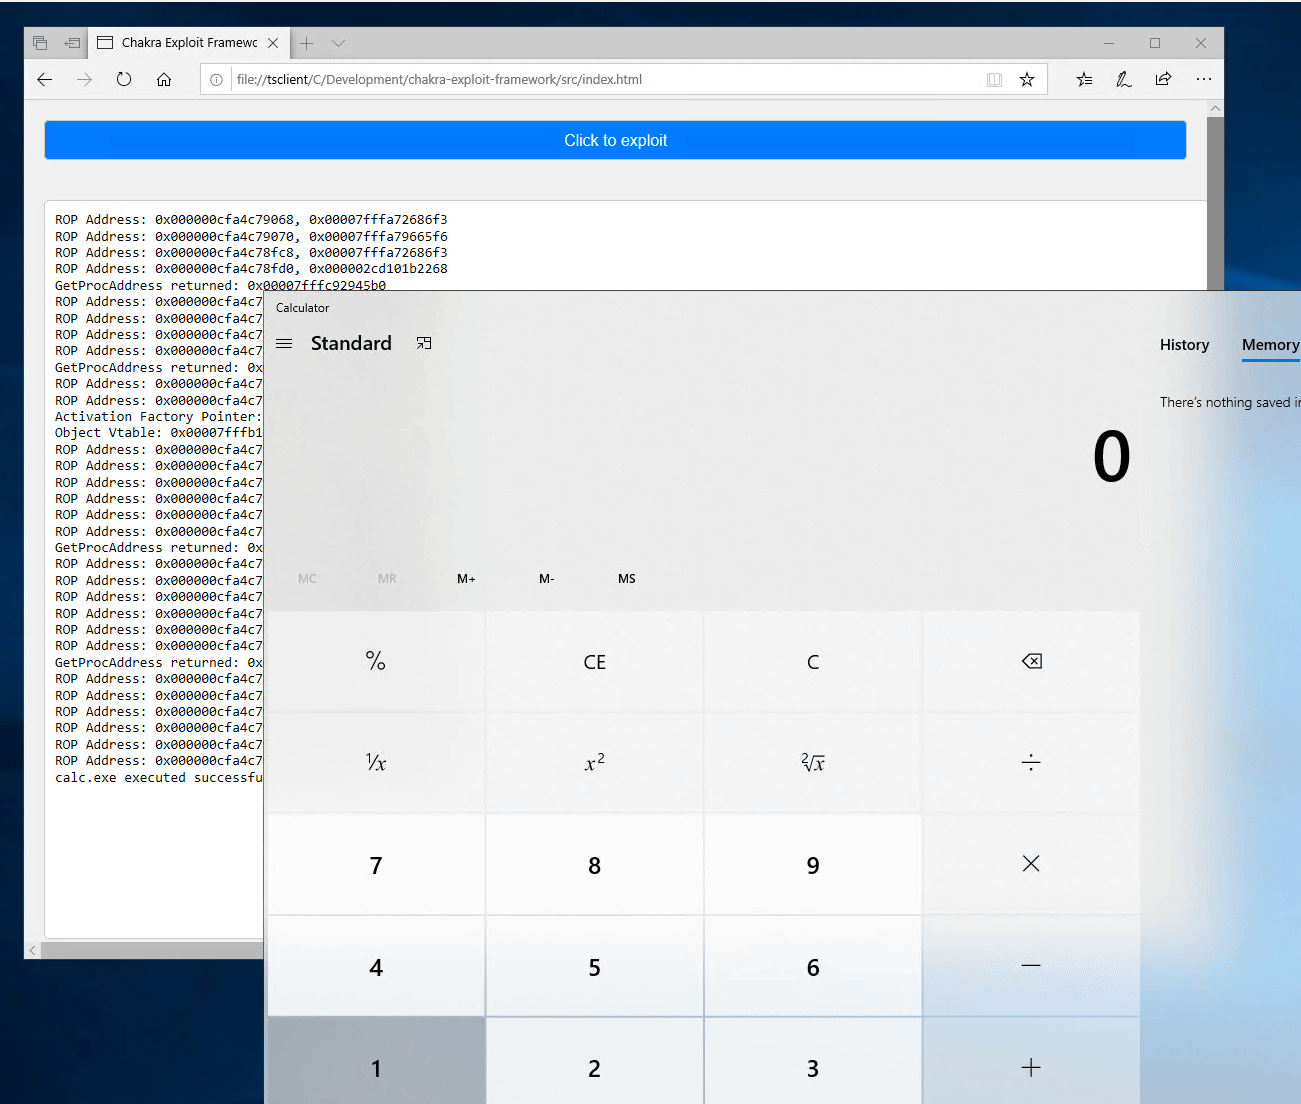 ntdelta/chakra-exploit-framework
Chakra (Edge)用ブラウザーエクスプロイトフレームワーク。OSEEの準備の一環として作成。デモバグ: CVE-2019-0567
 fomovet/cve-2025-24054
CVE-2025-24054 用の POC
 redsiege/graphstrike
Microsoft Graph APIを介したCobalt Strike HTTPSビーコン通信
 gl4ssesbo1/nebula
NebulaはクラウドC2フレームワークであり、現時点ではAWS上での偵察、列挙、エクスプロイト、ポストエクスプロイトを提供していますが、他のクラウドプロバイダーやDevOpsコンポーネントのテストを可能にするためにまだ作業中です。
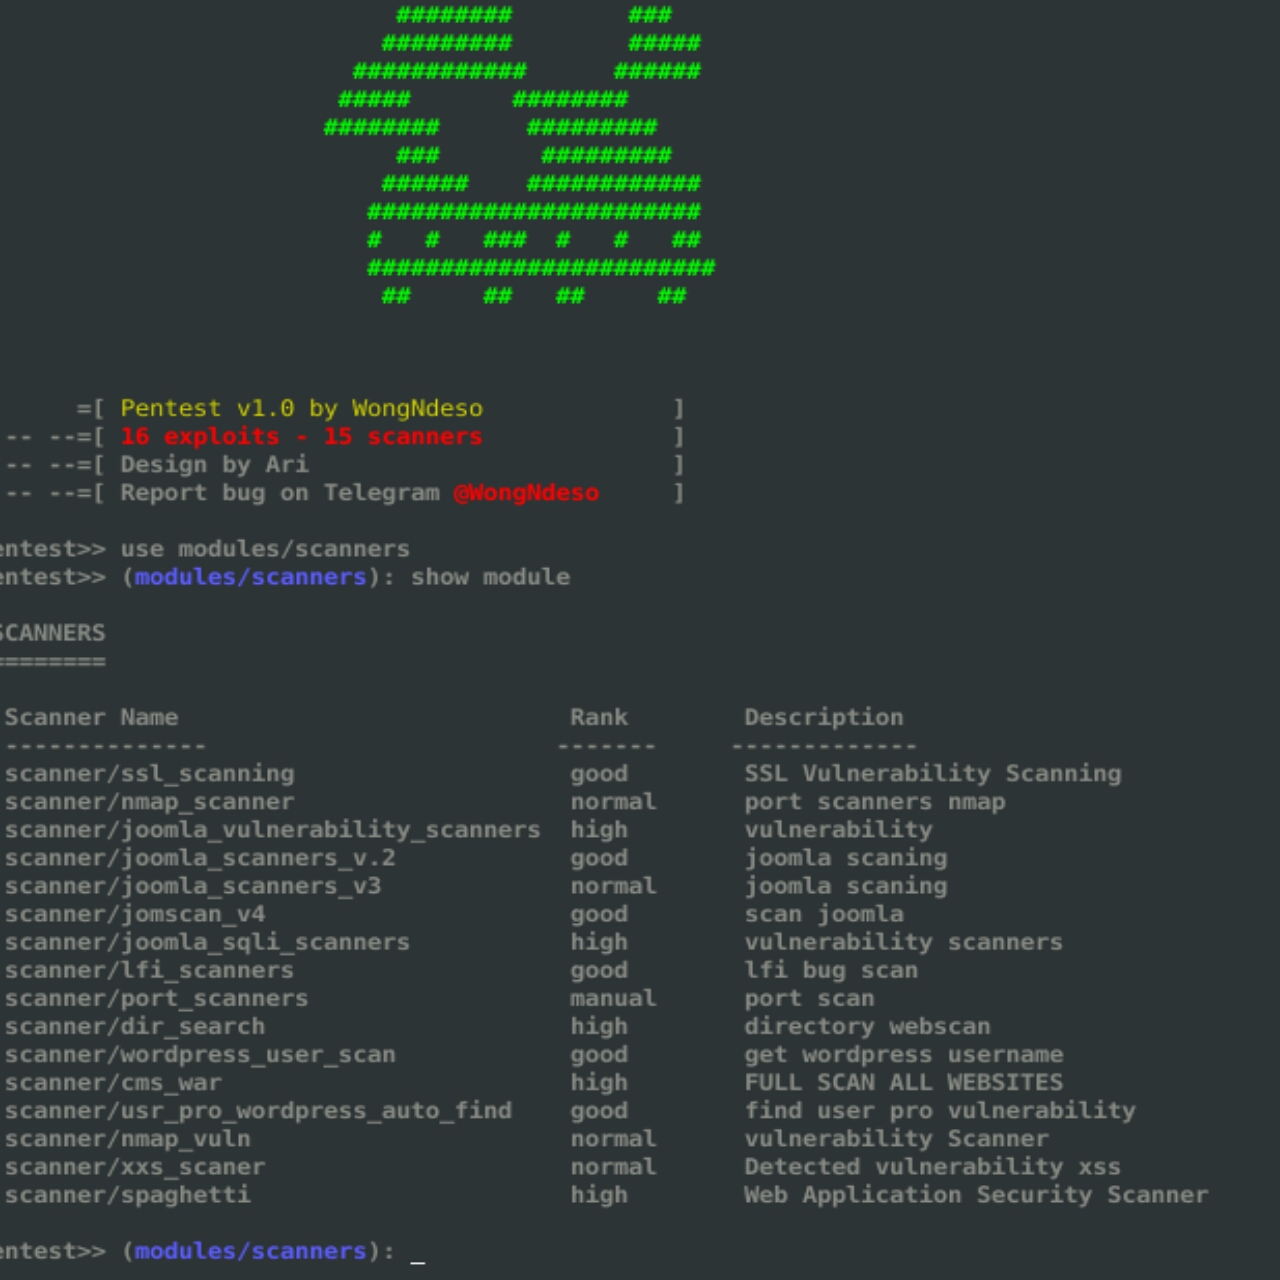 pikpikcu/pentest-tools-framework
Pentest Tools Framework は、ペネトレーションテスト用のエクスプロイト、スキャナー、ツールのデータベースです。Pentest は、初心者向けのツールを多数含む強力なフレームワークです。カーネルの脆弱性やネットワークの脆弱性を調査できます。
 rasta-mouse/crystal-loaders
Cobalt Strikeでの使用を目的とした、Crystal Palace PICローダーの小規模なコレクション。
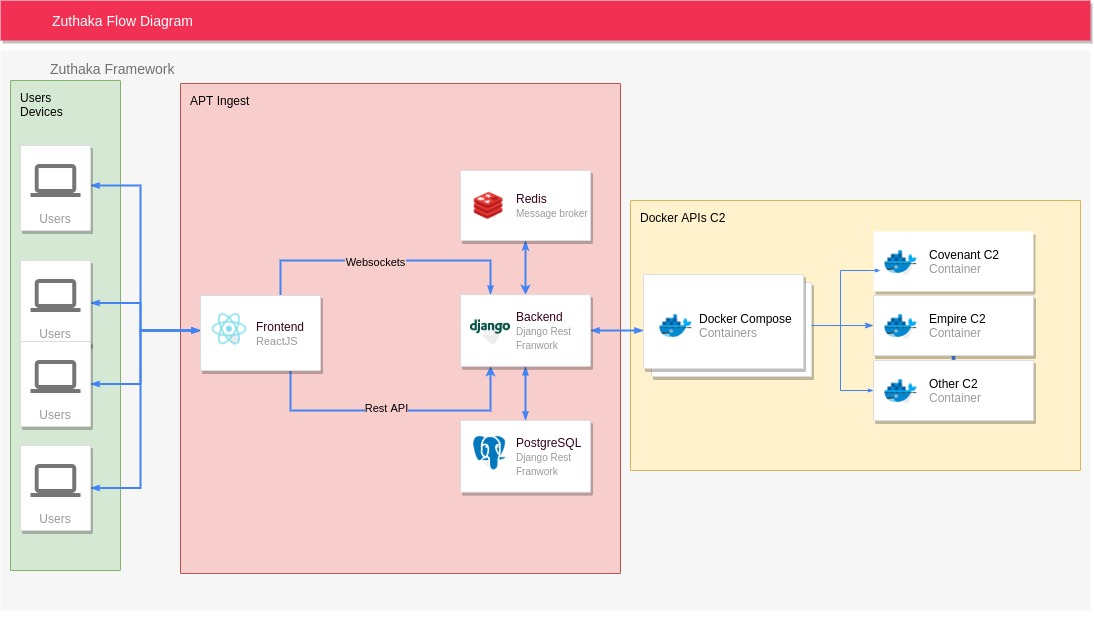 pucarasec/zuthaka
オープンソースのC2統合フレームワーク。レッドチーム作戦中に、複数のコマンド&コントロールインスタンス、リスナー、エージェント、ポストエクスプロイトモジュールを管理するための統合Webインターフェースを提供します。
 mythicagents/nimplant
Nimで書かれたクロスプラットフォームのインプラント
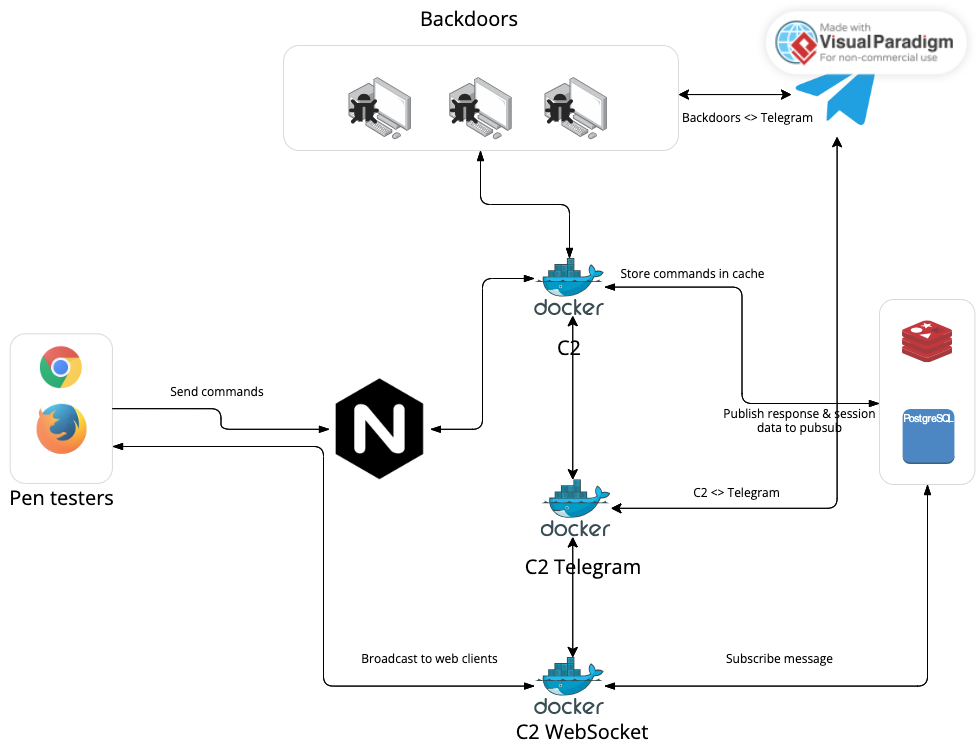 govindasamyarun/c2-cloud
C2 Cloudは、ペネトレーションテスターの作業を簡素化するために設計された、堅牢なWebベースのC2フレームワークです。AWSクラウドのEC2インスタンスにアクセスするのと同じように、侵害したバックドアに簡単にアクセスできます。直感的なインターフェースで、複数の同時バックドアセッションを管理でき…
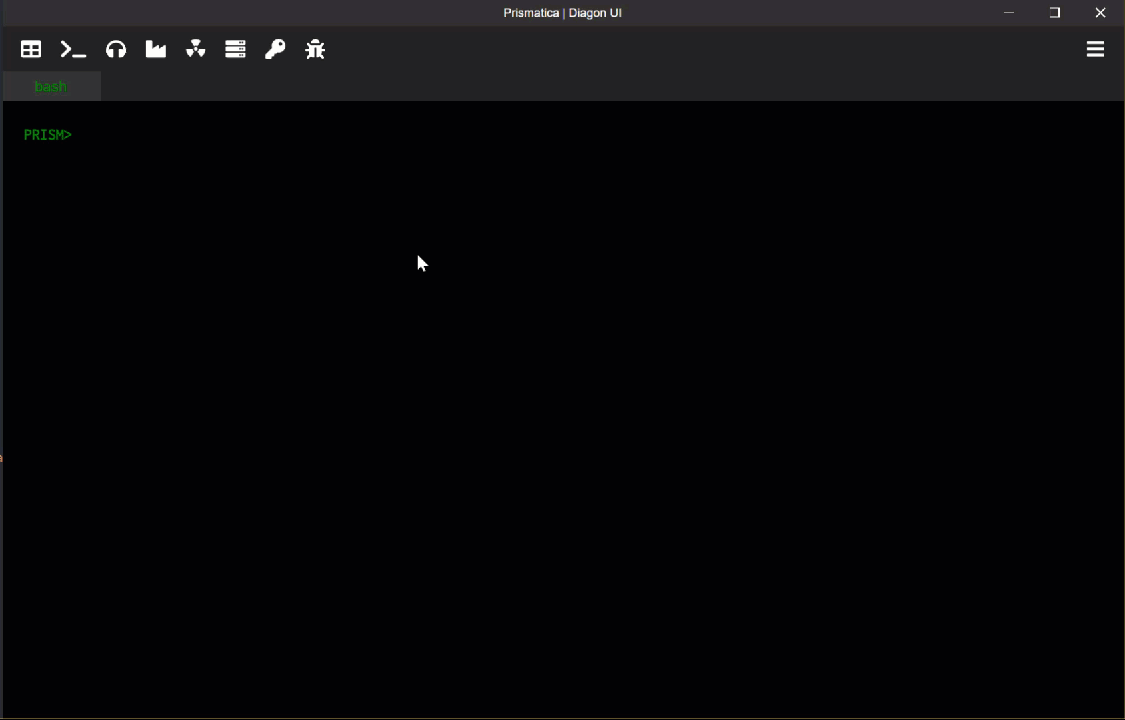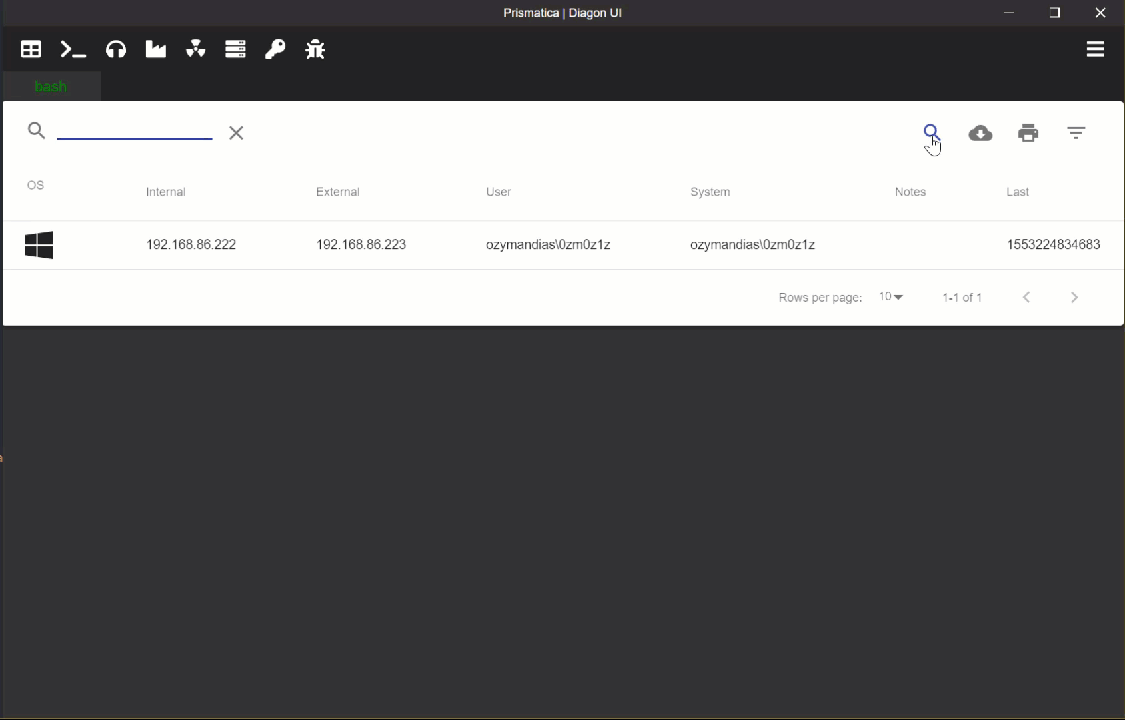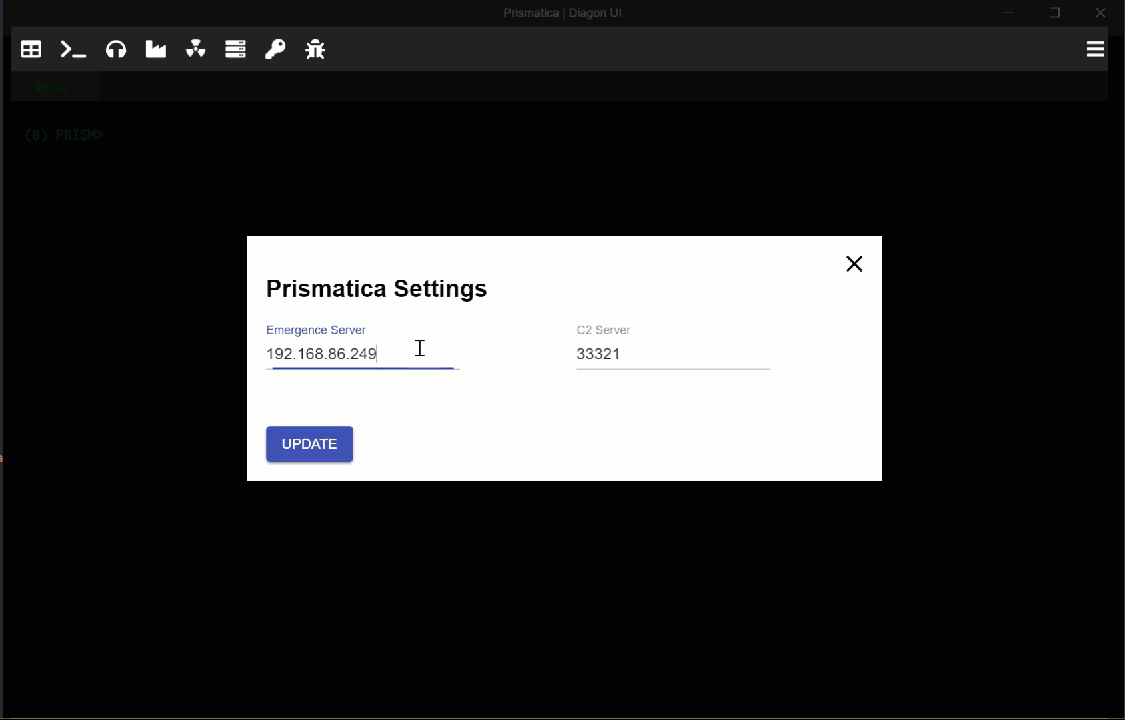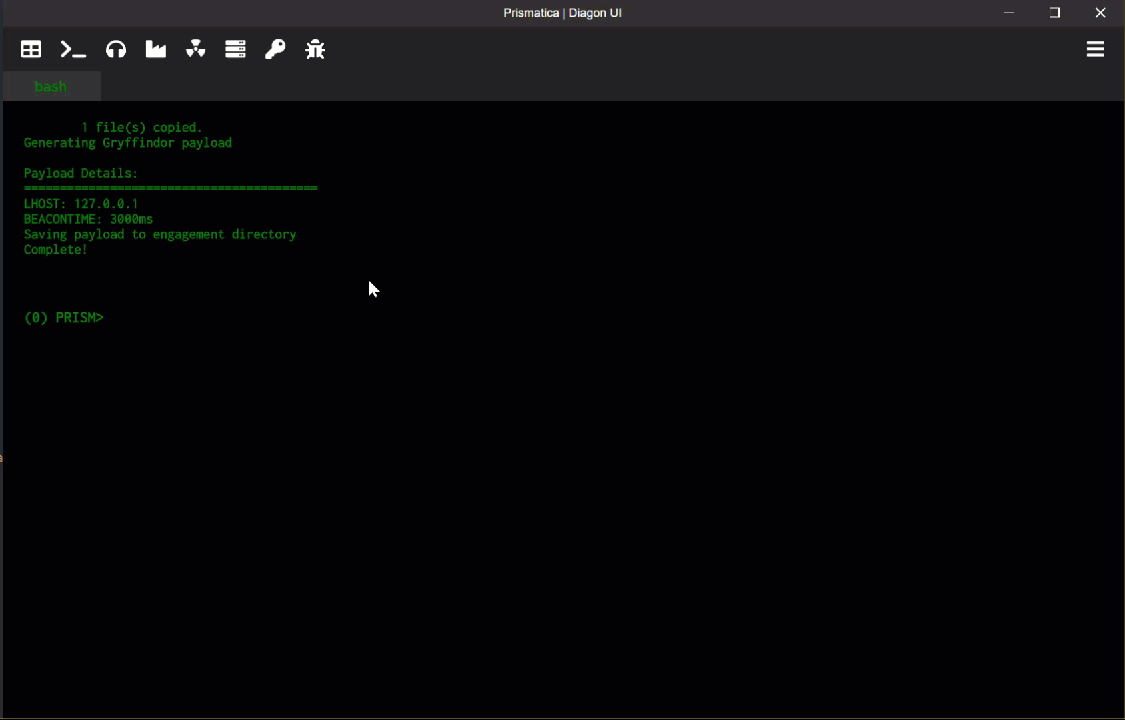 project-prismatica/prismatica
レスポンシブなコマンド&コントロールシステム
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 empireproject/empire-gui
Empire クライアントアプリケーション
 shipsecai/studio
セキュリティチーム向けのワークフロー自動化
 smythtech/sdnpwn
SDNペネトレーションテストツールキット