

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
c2-cloud — C2 Cloudは、ペネトレーションテスターの作業を簡素化するために設計された、堅牢なWebベースのC2フレームワークです。AWSクラウドのEC2インスタンスにアクセスするのと同じように、侵害したバックドアに簡単にアクセスできます。直感的なインターフェースで、複数の同時バックドアセッションを管理できます。 | Kitploit
ツール/GitHubGitHub/govindasamyarun/c2-cloud
ペネトレーションテストフレームワークエクスプロイトフレームワークペイロード生成ポストエクスプロイトコマンド&コントロールレッドチーミングリモートアクセスツール
GitHubgovindasamyarun/c2-cloud

c2-cloud

C2 Cloudは、ペネトレーションテスターの作業を簡素化するために設計された、堅牢なWebベースのC2フレームワークです。AWSクラウドのEC2インスタンスにアクセスするのと同じように、侵害したバックドアに簡単にアクセスできます。直感的なインターフェースで、複数の同時バックドアセッションを管理できます。

リポジトリを見る
12820402年前Kitploit レビュー済み
共有

プロジェクトについて

C2 Cloudは強力なWebベースのC2フレームワークであり、ペネトレーションテスターの作業を簡素化するために設計されています。AWSクラウドでEC2インスタンスにアクセスするように、侵害したバックドアに簡単にアクセスできます。ユーザーフレンドリーなインターフェースで複数の同時バックドアセッションを管理できます。

C2 Cloudはオープンソースです。セキュリティアナリストは自信を持ってシミュレーションを実行し、貴重な経験を積み、組織の積極的な防御態勢に貢献できます。

リバースシェルのサポート:

  1. リバースTCP
  2. リバースHTTP
  3. リバースHTTPS(ロードバランサーの背後で設定)
  4. Telegram C2

デモ

C2 Cloudウォークスルー: https://youtu.be/hrHT_RDcGj8
C2 Cloudを使用したランサムウェアシミュレーション: https://youtu.be/LKaCDmLAyvM
Telegram C2: https://youtu.be/WLQtF4hbCKk

主な機能

🔒 どこからでもアクセス: あらゆる場所からC2 Cloudにアクセスできます。
🔄 複数バックドアセッション: 複数のセッションを簡単に管理・サポートします。
🖱️ ワンクリックバックドアアクセス: シンプルなクリックでシームレスにバックドアへ移動します。
📜 セッション履歴の維持: 完全なコマンドと応答の履歴を追跡・保持し、包括的な分析を可能にします。

技術スタック

🛠️ Flask: WebおよびAPIトラフィックを処理し、リバースHTTP(s)リクエストを容易にします。
🔗 TCPソケット: 機能強化のためのリバースTCPリクエストを処理します。
🌐 Nginx: Webとバックエンドシステム間のトラフィックを効率的にルーティングします。
📨 Redis PubSub: シームレスな通信のための堅牢なメッセージブローカーとして機能します。
🚀 WebSocket: ブラウザクライアントにリアルタイム更新を提供し、ユーザーエクスペリエンスを向上させます。
💾 Postgres DB: シームレスな継続性のための永続ストレージを確保します。
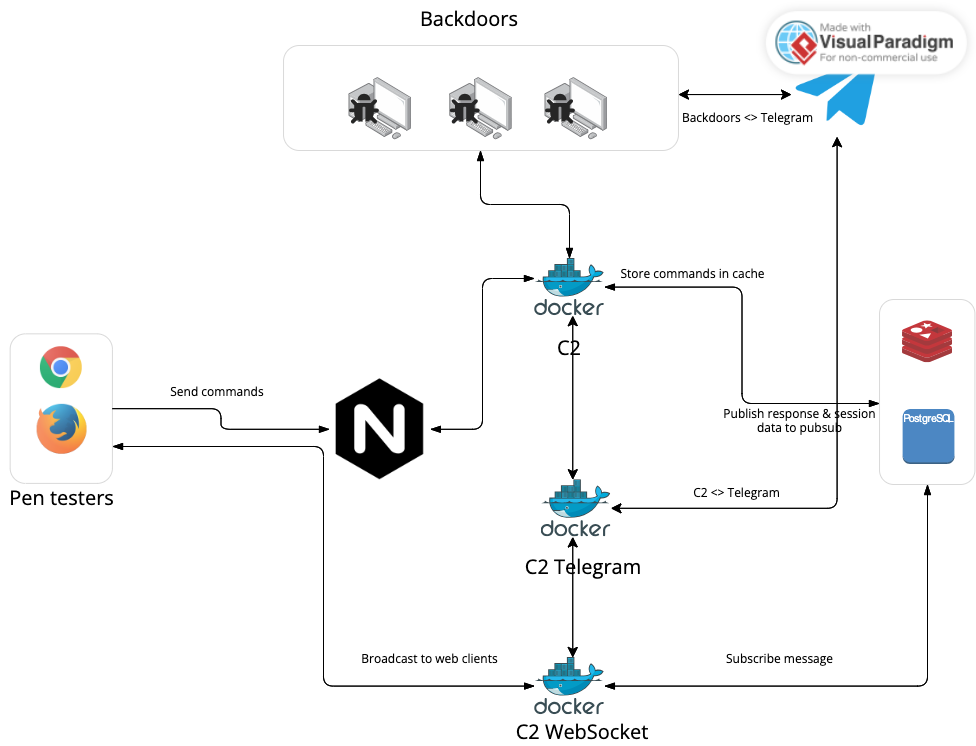
アーキテクチャ

C2 Cloud アーキテクチャ図

アプリケーションのセットアップ

  • 管理ポート: 9000
  • リバースHTTPポート: 8000
  • リバースTCPポート: 8888
  1. リポジトリをクローン
  2. オプション: c2-telegram/config.yml の chait_id, bot_token を更新
  3. docker-compose up -d を実行してコンテナを起動 注意: c2-apiサービスはデータベースが初期化されるまで起動しません。500エラーが発生した場合は、しばらくしてから再試行してください。

クレジット

Villain(Panagiotis Chartas氏が開発したCLIベースのC2)にインスパイアされました。

ライセンス

MITライセンスの下で配布されています。詳細はLICENSEをご覧ください。

連絡先

  • LinkedIn
  • Twitter
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





