
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ
 0xdak/cve-2026-69098_exploit
LLM接続チェックにおける安全でないYAMLデシリアライゼーションを標的とした認証なしリモートコード実行エクスプロイト。公開されたGradio APIを介した任意のコマンド実行とリバースシェルをサポート。
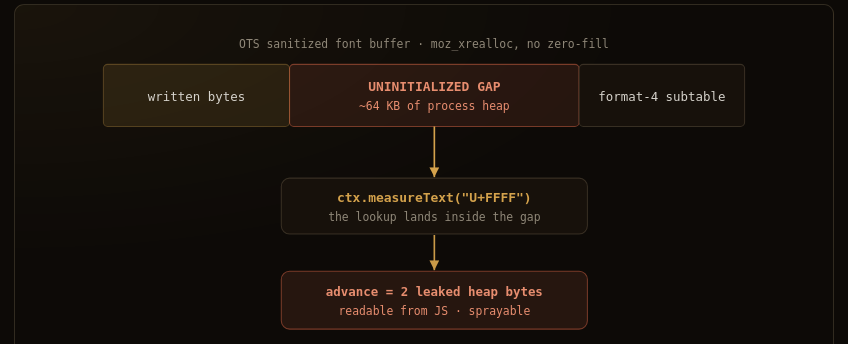 defineid/palimpsest
CVE-2026-74945、細工されたWebフォントを介した未初期化ヒープの情報漏えい(sec-high)
 0xdak/cve-2026-52680_exploit
Apache Kyuubi のパストラバーサル (CVE-2026-52680) 用エクスプロイト。profile.d シェルスクリプト経由で、認証なしの任意ファイル書き込みとコード実行を実現します。
 heltonpojo/cve-2025-32432
Go製Craft CMS向けの認証前RCEエクスプロイト。セッション/CSRFトークンを取得し、PHPセッションを汚染して、コマンド実行またはリバースシェルのためのデシリアライゼーションをトリガーします。
 dynamo2k1/cve-2026-33017
CVE-2026-33017用PoCエクスプロイト:Langflowにおける悪意のあるPythonカスタムコンポーネントインジェクションを介した認証不要のリモートコード実行、内蔵リバースシェルリスナー付き
 pizza-power/golang-cve-2021-22205-poc
Golangで書かれたCVE-2021-22205 Gitlab RCE POC
 nvk0x/cve-2022-1388-exploit
エクスプロイト PoC
 darses/cve-2026-50522
Microsoft SharePoint CVE-2026-50522
 0xdak/cve-2025-71389_exploit
Python製のエクスプロイト。Cal.com(CVE-2025-71389)におけるReact Server Componentsのデシリアライゼーションを介した未認証RCEを実現します。単一のリクエストでコマンド実行またはリバースシェルを取得できます。
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 exploit
 l41kaa/cve-2023-33733-exploit-poc
CVE-2023-33733を標的としたWebアプリケーション用Pythonエクスプロイトスクリプト。認証、セッション抽出、リバースシェル配信を自動化し、ペネトレーションテストやCTF環境向けです。
 v3cn4x00/poc-cve-2025-66034
CVE-2025-66034 の自動エクスプロイト。fontTools varLib におけるパストラバーサルと XML インジェクションを連鎖させ、細工された .designspace ファイルのアップロードを介して、認証なしのリモートコード実行を実現します。
 cypherhippie/cve-2026-34486---unauthenticated-rce-via-java-deserialization
Apache Tomcat TribesクラスタリングのEncryptInterceptorにおけるfail-openバイパス。Javaデシリアライゼーションを介して未認証のRCE(リモートコード実行)を引き起こします。
 ianxtianxt/ysoserial.net
安全でないデシリアライゼーションの脆弱性を悪用するための .NET デシリアライゼーションペイロードを生成します。ペネトレーションテスターがセキュリティコントロールを検証する際に役立ちます。
 mrr0b0t19/cve-2023-41064
教育用テストと脆弱性分析のために、CVE-2023-41064をトリガーする巧妙に細工されたWebPファイルを生成するPythonスクリプト。
 rootxn/cve-2026-12793
JetFormBuilder <= 3.6.2 の CVE-2026-12793 に対する Python PoC: 認証不要の権限昇格によりプラグインアップロードおよびリモートコード実行に至る脆弱性で、チェックモードとマススキャンモードを備えています。
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040 の Microsoft SharePoint 向けエクスプロイト。アルゴリズム none、脆弱な HS256 シークレット、RS256 置換による JWT トークンの偽造でユーザーをなりすまし、大量攻撃モードにも対応。
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
CVE-2026-23009 の概念実証 (PoC)。pynetdicom を使用して、脆弱な PACS サーバーへの未認証の DICOM 画像注入を実証し、シミュレートされた C-STORE SCP とエクスプロイトスクリプトを備えています。








