#1

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — Exchange MRSProxy 認証前 RCE PoC | スキャナー + エクスプロイト | NTLM リレー → ウェブシェル → SYSTEM
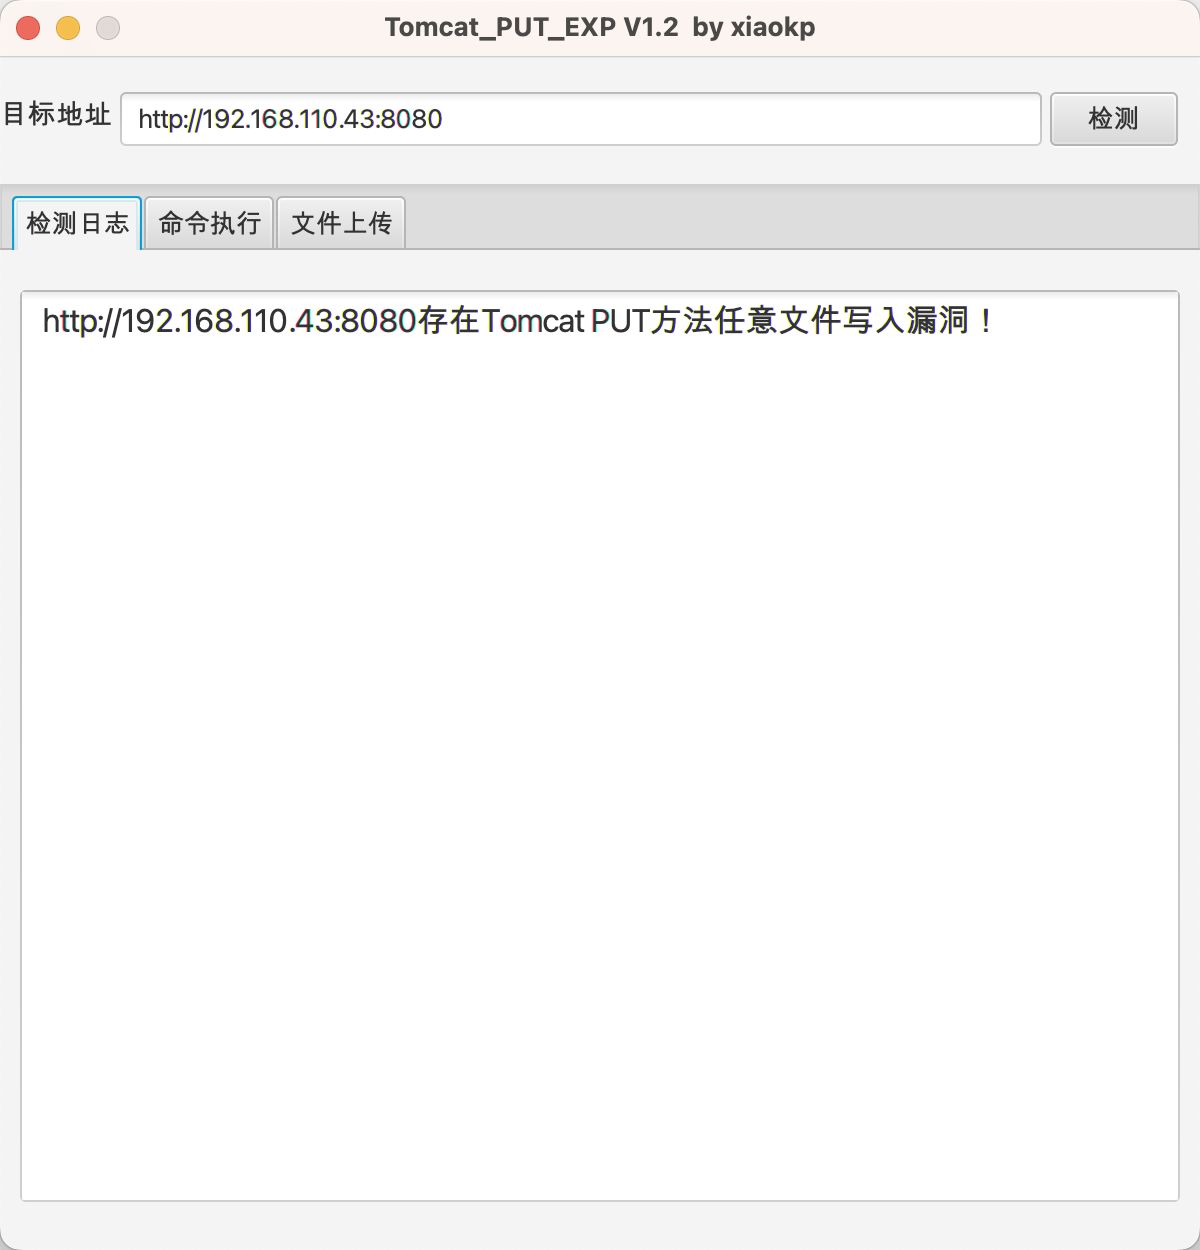 xiaokp7/tomcat_put_gui_exp
Tomcat PUTメソッド任意ファイル書き込み(CVE-2017-12615)exp
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457を再現するハンズオンラボ:Dockerの攻撃者/被害者コンテナをセットアップし、GDBでスタックアドレスを特定し、msfvenomのリバースシェルエクスプロイトを実行します。
 rburrito/payloadgenerator
MSFvenomのラッパーで、ペイロードを簡単に生成できます。
 elitexspam/def4cer
CVE-2026-53787 Amasty Order Attribute ファイルアップロード脆弱性の安全なバージョンで、txtからhtmlへのファイルアップロードを変更したもの。
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - 未認証の任意ファイルアップロード
 tonixtoolkitofficial-afk/esp32-blue-ducky
Androidスマートフォンと自動ペアリングし、スクリプト化されたキーストロークを注入するBluetooth HIDキーボードをエミュレートするESP32ファームウェアで、許可されたセキュリティテスト向けです。
 ktn1990/cve-2019-9978
WordPress Social Warfare リモートコード実行 (自動シェルアップロード)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
SharePoint CVE-2019-0604 をエクスプロイトするための自動化ツール
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
WonderCMS に悪意のあるテーマモジュールをインストールするための JavaScript XSS ペイロードの作成とホスティングを自動化し、リモートコード実行を介してリバースシェルを起動します。このツールはペイロードとして PentestMonkey の PHP…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 と CVE-2017-12615 tomcat サーバー用
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCEエクスプロイト
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow by timwr 自動マルチファイルパッチツール
 jimidk/better-cve-2022-29464
脆弱なWSO2製品で無制限のファイルアップロードとリモートコード実行を可能にするCVE-2022-29464の概念実証エクスプロイトで、コマンド実行とファイル流出のためのカスタムJSPシェルを含みます。
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 リモートコマンド実行脆弱性 POC&EXP
 grimlockx/cve-2019-9978
WordPress用Social Warfare Plugin 3.5.3未満におけるリモートコード実行