
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ

 gryfman/dlpwn
Red Team向けのツール。Bluetooth音声伝送を介した隠蔽ファイル流出を行い、バイナリデータをFLAC信号にエンコードすることでEDR、XDR、DLPセキュリティシステムをバイパスします。
 r3dxpl0it/secrep
SecRep は、侵入テスト、ペネトレーションテスト、ハッキングに役立つアーカイブを含むリポジトリです。ツールリスト、チートシート、ペイロードが収められています。
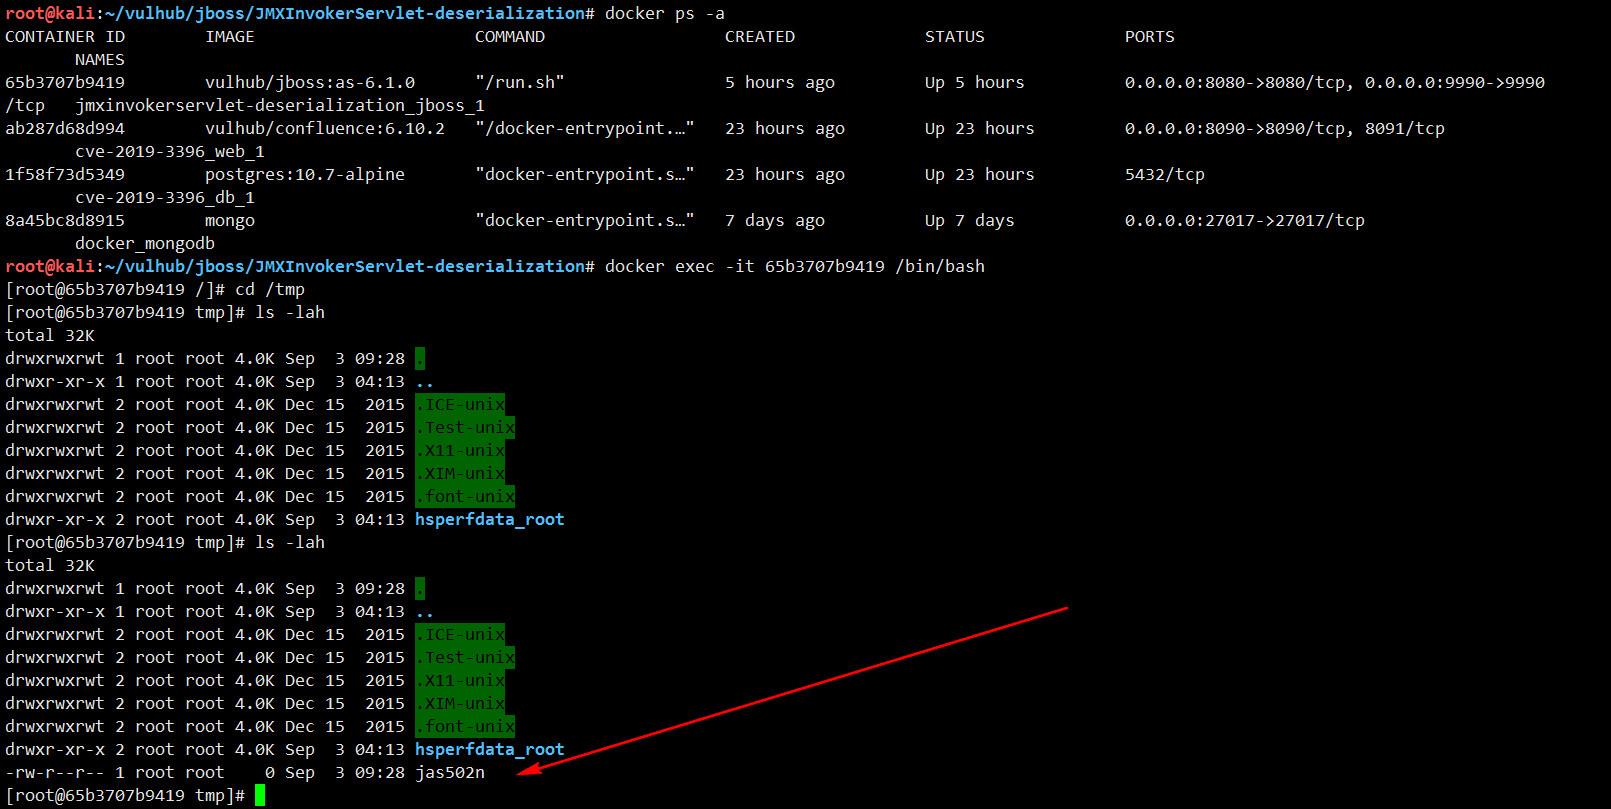 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
CVE-2025-34085に影響を受けるWordPressプラグイン「Simple File List」向けの、マルチターゲット・未認証RCEスキャナ。大量のターゲットセットに対して、PHPウェブシェルのアップロード、リネーム、トリガーを行います。
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 脆弱性一括検出 poc
 baguette168/nmg
Godzilla、Behinder、AntSwordクライアントと互換性のあるパラメータ化された.NETメモリシェルペイロード(VPP、MVCルート、HttpListener)を生成し、レッドチームテストに使用します。
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (クイックペンテストノート)
 e1a/cve-2023-4596
CVE-2023-4596向けPoCスクリプト。任意のファイルアップロードによる認証なしのリモートコマンド実行。
 ap0dexme0/cve-2023-34960
Chamilo に対して大規模なコマンドインジェクションを実行
 tiepologian/cve-2023-23397
CVE-2023-23397 の概念実証(Python)
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
CVE-2025-34028の概念実証エクスプロイト。悪意のあるJSPアップロードを介したCommvault Webインターフェース上の認証前リモートコード実行を示します。
 sfewer-r7/cve-2026-63077
JetBrains TeamCityにおける未認証のリモートコード実行(CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
CVE-2025-6218 の Proof of Concept です。WinRAR 7.11 以前のバージョンに存在する、アーカイブ展開パスの不適切な処理に関わる脆弱性の悪用を実証します。
 zo1ro/cve-2019-2890
CVE-2019-2890 WebLogic の T3 を利用したエクスプロイト
 jbaines-r7/overkill
QNAP N-Day (おそらくCVE-2020-2509ではない)
 watchtowrlabs/cve-2024-50623
Cleo 無制限ファイルアップロードおよびダウンロード PoC (CVE-2024-50623)
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 エクスプロイト








