
 #1

 zer0sumgam3/cve-2026-66066-poc
Ruby on Rails における CVE-2026-66066 の PoC
 boxhg/cve-2019-0604
k8gegeのSharePoint RCE exploit cve-2019-0604-exp.pyのコードを詳しく解説し、自分自身のpayloadを作成しよう。
 incredibleindishell/certi-bhai
AD CSの悪用関連のものはここに置く
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server RCE (JNDI経由)
 synacktiv/exim-cve-2019-15846
CVE-2019-15846を悪用するためのPoCマテリアル
 jpeanut/imagetragick-cve-2016-3714-rshell
CVE-2016-3714(ImageTragick)の概念実証のエクスプロイトスクリプト。MVG/SVGファイルを使用して、bash、nc、PHPを介してリバースシェルを配信し、倫理的ハッキングおよびペネトレーションテストのためのものです。
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Apache Tomcat Manager API WAR シェルアップロード
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360、Password Manager Pro、およびAccess Manager Plusの認証されていないリモートコード実行脆弱性のPoCエクスプロイト
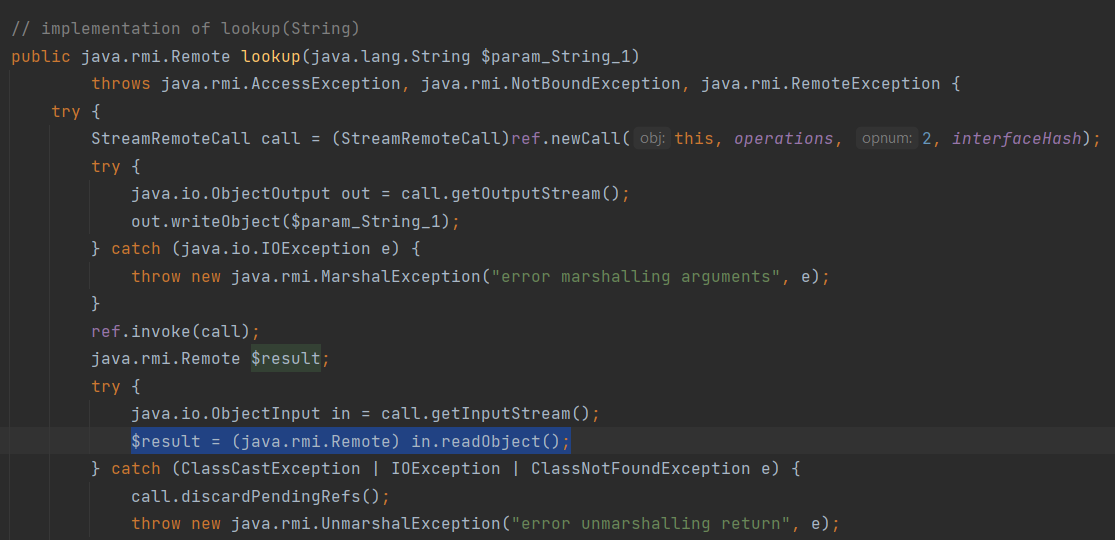 hakivvi/ermir
Rogue RMI Registry は、list/lookup/bind メソッドを介した安全でない Java デシリアライゼーションを悪用します。Ysoserial ガジェットを生成・配信し、脆弱なクライアント上でリモートコード実行をトリガーします。
 01rabbit/pakuri-thon
PAKURI-THONは、さまざまなペンテスティングツールとC4サーバー(コマンド&コントロールおよびチャット&コミュニケーションサーバー)でペンテスターをサポートするツールです。PAKURI-THONは、直感的なウェブ操作とチャットボットへのコマンドでほとんどの操作を実行できます。
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
MSFvenomのCLIラッパーであり、ペイロード作成を効率化するプロファイル管理、自動リスナー生成、ペネトレーションテストワークフロー向けの整理された出力を提供します。
 chrisjd20/cve-2017-9805.py
CVE 2017 9805 Apache Struts 向け改良エクスプロイトコード
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Windows TCP/IP スタックの重大な RCE 脆弱性 (CVE-2025-26686) により、機密メモリがロック解除され、リモート攻撃者がシステムを乗っ取ることが可能になります。ネットワーク経由で悪用可能であり、完全な侵害のリスクがあります。今すぐパッチを適用してください。
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Minecraft Javaサーバーに対し、偽造ハンドシェイクパケット、接続の再利用、ペイロードパディング、プロトコルバージョンの偽装によってフラッド攻撃を行うPython製マルチスレッドDoSツールです。









