
 #1
 zldww2011/cve-2018-0802_poc
脆弱性を悪用して電卓を実行する
 kimd155/quickresponsec2
QRコードを使用した隠密C2フレームワークで、HTTP/S経由で間接的にコマンドを実行し結果を取得します。ステルス性の高いペネトレーションテストやレッドチーム運用向けに設計されています。
 offsecginger/pythonaesobfuscate
Pythonスクリプトと付随するシェルコードを難読化します。
 hosch3n/fastjsonvulns
Fastjson 1.2.80 CVE-2022-25845 に対するエクスプロイトで、AspectJ によるファイル読み取りと Groovy のリモートクラスローディングを利用した RCE を可能にします。
 safebuffer/lightme
難読化されたPowerShellスクリプト/ペイロードを提供するHTTPサーバー
 intrinsic-propensity/turing-machine
PythonによるMinskyの万能チューリングマシン実装。教育研究用に、任意のコード実行を実証する組み込みエクスプロイト(CVE-2021-32471)を備えています。
 secpros-team/laravel-cve-2021-3129-exp
LaravelのCVE-2021-3129に対するワンクリックエクスプロイト。細工したリクエストによるリモートコード実行を可能にし、getshellを達成します。
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 命令実行
 beichendream/cve-2025-55182-godzillamemoryshell
CVE-2025-55182用のエクスプロイトスクリプト。脆弱なWebサーバー上にGodzillaメモリシェルを展開し、プロキシおよびエンコーディングオプションに対応しています。
 jas502n/cve-2018-1273
CVE-2018-1273(Spring Data Commons RCE)のPythonベースのエクスプロイト。インタラクティブなコマンドシェルとHTTP POSTペイロードインジェクションを備え、ペネトレーションテスト用です。
 emcghee/payloadautomation
Python-to-Sleepブリッジを介してCobalt Strikeペイロードの開発、テスト、展開を自動化します。アーティファクト検査、IoC追跡、コンパイルも含みます。
 yehia-mamdouh/xssya
XSSYA(クロスサイトスクリプティングスキャナー&脆弱性の確認)
 nth347/cve-2021-3129_exploit
CVE-2021-3129 用エクスプロイト
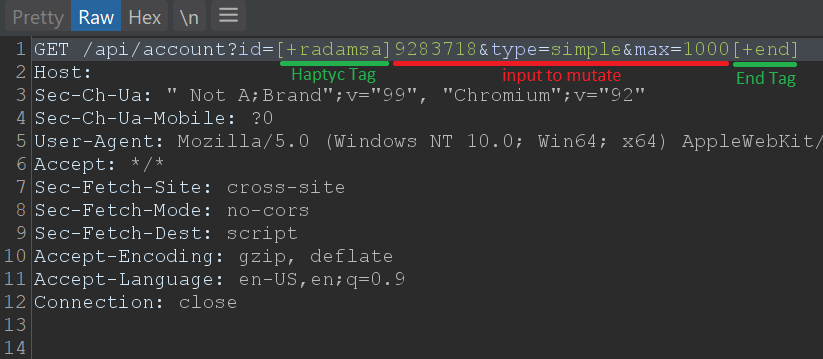 defparam/haptyc
Python library for Turbo Intruder で、ペイロード位置指定機能と Sniper/Clusterbomb/Pitchfork 攻撃タイプを追加し、タグベースのテスト生成による HTTP fuzzing を実現します。
 codewhitesec/coldfusionpwn
Adobe Coldfusion 11/12 を標的とした CVE-2017-3066 用エクスプロイトツール
 jofpin/backcookie
Cookie を使用した小型バックドア。
 jas502n/cve-2019-6340
Drupal8's REST RCE, SA-CORE-2019-003, CVE-2019-6340









