#1
 kkevsterrr/backdoorme
強力な自動バックドア化ユーティリティ
 dragoqcc/cruciblec2
C# によるコマンド&コントロールフレームワーク
 dlegs/php-jpeg-injector
JPEG画像にPHPペイロードを注入し、Webアプリケーションの悪用を可能にします。GDライブラリの画像処理をバイパスして、リモートコード実行を達成します。
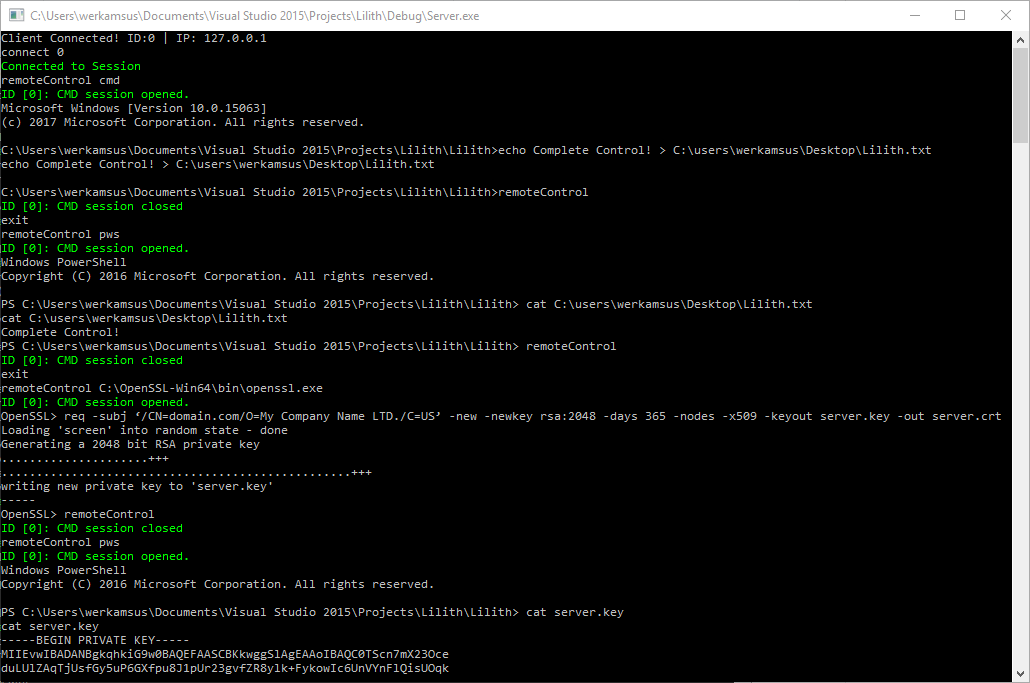 werkamsus/lilith
Lilith - サイバーセキュリティ起業家のためのC++製の基礎的なリバースエンジニアリングリソース
 mhaskar/octopus
PythonとPowerShellに基づくオープンソースの運用前C2サーバー
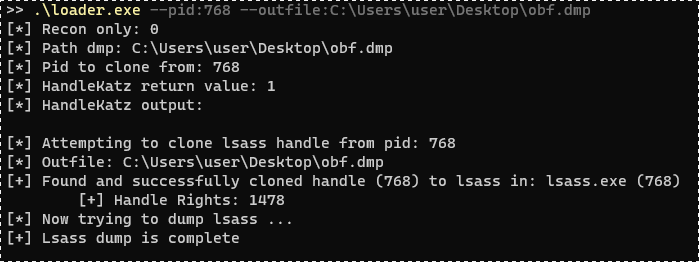 codewhitesec/handlekatz
PICベースのLsassメモリダンパーは、クローンハンドルを使用して検出を回避し、最小限のメモリフットプリントで難読化されたダンプを生成します。レッドチーム運用向け。
 rvn0xsy/cooolis-ms
Cooolis-msは、Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injectionを含むコード実行ツールです。その目的は、静的検出を回避して、特徴のあるコードの実行を可能にし、レッドチームがW…
 owasp/zsc
OWASP ZSC - シェルコード/難読化コードジェネレーター https://www.secologist.com/
 saumyajeetdas/godgenesis
Python3ベースのC2サーバーで、レッドチーマーの生活を少し楽にします。ペイロードは既知のすべてのアンチウイルスとエンドポイントをバイパスできます。
 wyatu/cve-2018-20250
https://research.checkpoint.com/extracting-code-execution-from-winrar のためのエクスプロイト
 chvancooten/nimplant
Nim(およびRust)で書かれた軽量な初期段階C2インプラント。
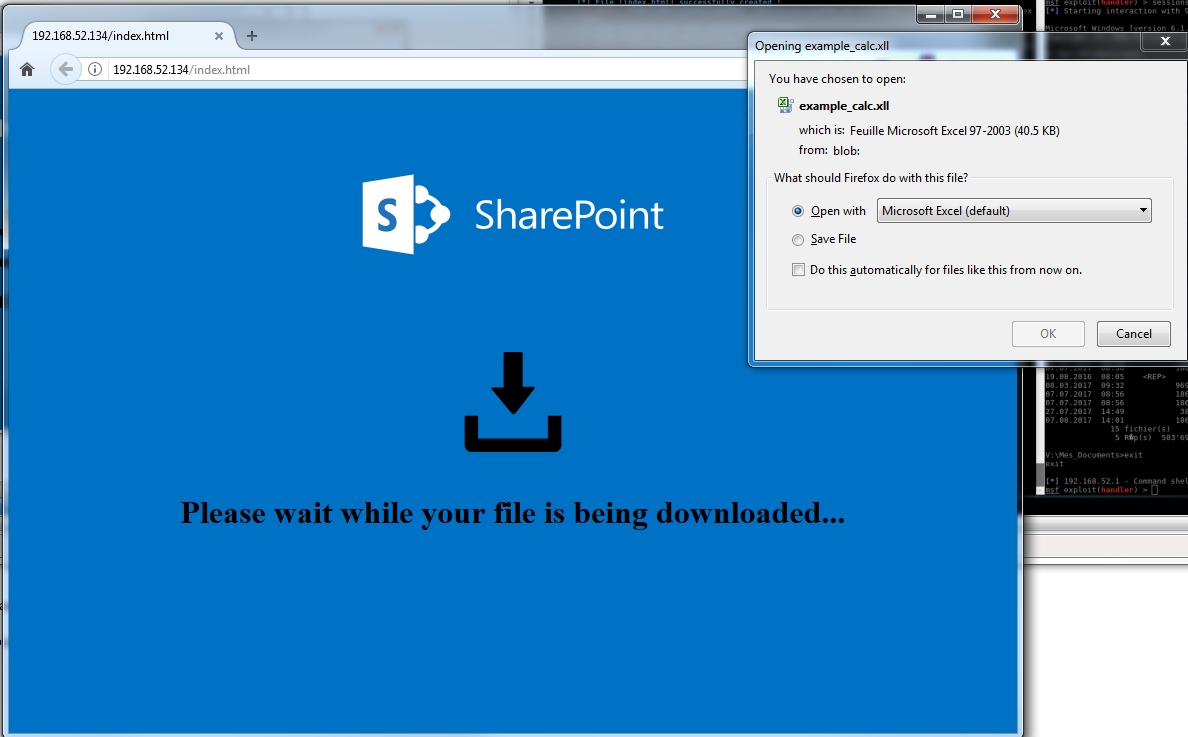 arno0x/embedinhtml
任意のファイルをHTMLファイルに埋め込み、隠蔽する
 samdenty/injectify
Webサイトで高度なMiTM攻撃を簡単に実行💉