
 #1

 jeevananand1202/penetration-test
`IP`(Ubuntu VM)に対する完全なペネトレーションテストレポート。攻撃チェーン:ディレクトリ列挙 → バックアップファイル発見 → パスワードクラッキング → CMSファイルアップロード → リバースシェル → カーネル権限昇格(Dirty Pipe、CVE-2022-0847)。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413のケーススタディです。TryHackMeのMoniker Link (CVE-2024-21413) のルームをパラメータとして使用しています。exploitにはclaude codeで編集を加えました。
 sallocinavalcante/lab-smb-responder-cve-2024-21413
脆弱性 CVE 2024-214113 (MONIKER LINK) の PenTest 用に作成されたラボ。
 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link の脆弱性)に関する技術解説
 karimelsheikh1/htb-facts-writeup
HackTheBox Facts マシンの writeup — CVE-2025-2304、MinIO S3 列挙、SSH 鍵クラッキング、facter 権限昇格。
 fbm31/audit-blackbox-web-to-root
Drupal 7サーバーのブラックボックスセキュリティ監査。完全なキルチェーンのデモンストレーション:SQLインジェクション(CVE-2014-3704)➔ RCE ➔ リバースシェル ➔…
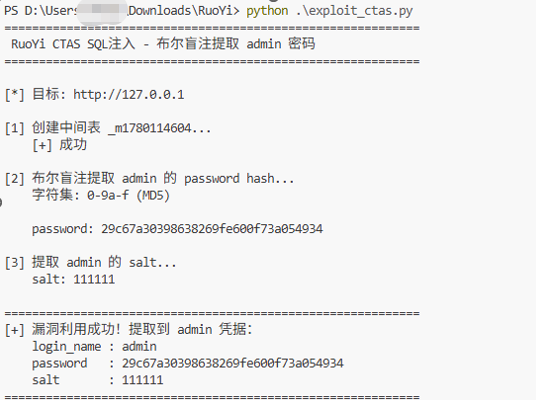 chinesespeople/cve-2026-52614
Ruoyi v4.8.3のバックエンドにSQLインジェクションの脆弱性があります。
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — ハードコードされた RC4 キーによる、Lansweeper lsrunase 2.0 / lsencrypt 2.0 のオフライン平文パスワード回復。PoC + 技術アドバイザリ。
 cspanias/rconfig_rce
rConfigの結合PoCs: SQL Injection (CVE-2020-10220) & Command Injection (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Unauthenticated time-based blind SQL injection exploit for CMS Made Simple <= 2.2.9. Extracts admin credentials and optionally cracks password hashes…
 seecret.it/seecret.it
Seecret.it は、暗号化された使い捨てリンクを介して機密情報を安全に共有するためのサービスです。パスワード、文書、または機密メッセージを決して公開せずに送信するのに最適です。シンプルで高速、そしてプライバシーを考慮して設計されています。
 kyomahooin/cve-2008-6970
ブラインドSQLインジェクションのブルートフォース
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 rahultb-sec/cve-2026-33829-writeup
脆弱性ケーススタディ: CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
 f4dee-backup/cve-2025-24071
CVE-2025-24071用のエクスプロイトスクリプト。細工されたZIP/RARファイルを抽出することでWindowsからNTLMハッシュを漏えいさせ、.library-msファイルの処理を悪用します。書き込み権限のあるSMB共有が必要です。
 caelumisme/cve-2019-9053-poc
CVE-2019-9053 用の Python 3 エクスプロイト。CMS Made Simple < 2.2.10 の認証されていない時間ベースのブラインド SQL インジェクションで、管理者資格情報を抽出し、オプションでパスワードハッシュをクラックします。
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
CVE-2024-21413 の概念実証エクスプロイト。HTML メール内の Moniker Link を使用して SMB 接続をトリガーし、Responder を介して netNTLMv2 ハッシュをキャプチャします。ペネトレーションテスト、Python…
 maikneysm/autopwn-titanic.htb
これは Hack The Box マシン *Titanic* 向けの自動エクスプロイトスクリプトです。LFI 経由で Gitea ユーザーのハッシュを抽出し、そのクラッキングを支援し、ImageMagick の脆弱性(CVE-2024-41817)を悪用して、悪意のある共有ライブラリを介して…








