#1

 tarlogicsecurity/kerbrute
impacketを使用してKerberosのブルートフォース攻撃を行うスクリプト
 ins1gn1a/pwdlyser
Pwdlyserは、包括的なセキュリティ監査ツールです。このリポジトリは、新しいバージョンのPwdlyser(以前はクローズドソースでした)のオープンソースベースとして機能します。
 moon1705/easy_security
sublist3r、massan、CVE-2018-15473、SSHブルートフォース、FTPブルートフォース、niktoを含むプロジェクト。
 randomrobbiebf/wordpress-bf
WordPressブログのブルートフォース。
 defaultnamehere/cookie_crimes
ローカルのChromeクッキーをルート権限や復号なしで読み取る
 xfreed0m/adfspray
Python3製のツール。多様な手法を用いてMicrosoft Onlineサービスに対してパスワードスプレー攻撃を実行します。
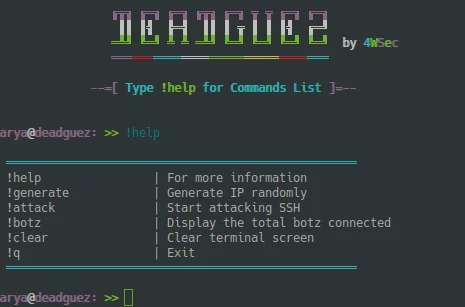 drau6/deadguez
sshpassを使用してSSHログインをブルートフォースする高速なSSH認証情報スキャナーで、ペネトレーションテスターが公開ホスト上の弱い認証情報やデフォルト認証情報を特定できるようにします。

 jas502n/database-druid
druid_decode
 huzaifahussain98/cve-2019-17525
D-LINK ルーター "MODEL NO: DIR-615" ("FIRMWARE VERSION:20.10" & "HARDWARE VERSION:T1")
 frizb/hashcat-cheatsheet
OSCP/ペネトレーションテスト向けHashcatリファレンス:ハッシュ識別、Linux、Windows、アーカイブ、データベース、Kerberosチケットのクラッキング構文、およびルールベース攻撃。
 nuid/nebulousad
NebulousAD 自動資格情報監査ツール。
 screetsec/brutesploit
BruteSploit は、インタラクティブシェルを備えた、ワードリストの自動生成、ブルートフォース、操作のための手法集です。ペネトレーションテスト中に列挙のために使用でき、CTF では単語やファイルテキストの操作、結合、変換、順列化に使用することもできます :p
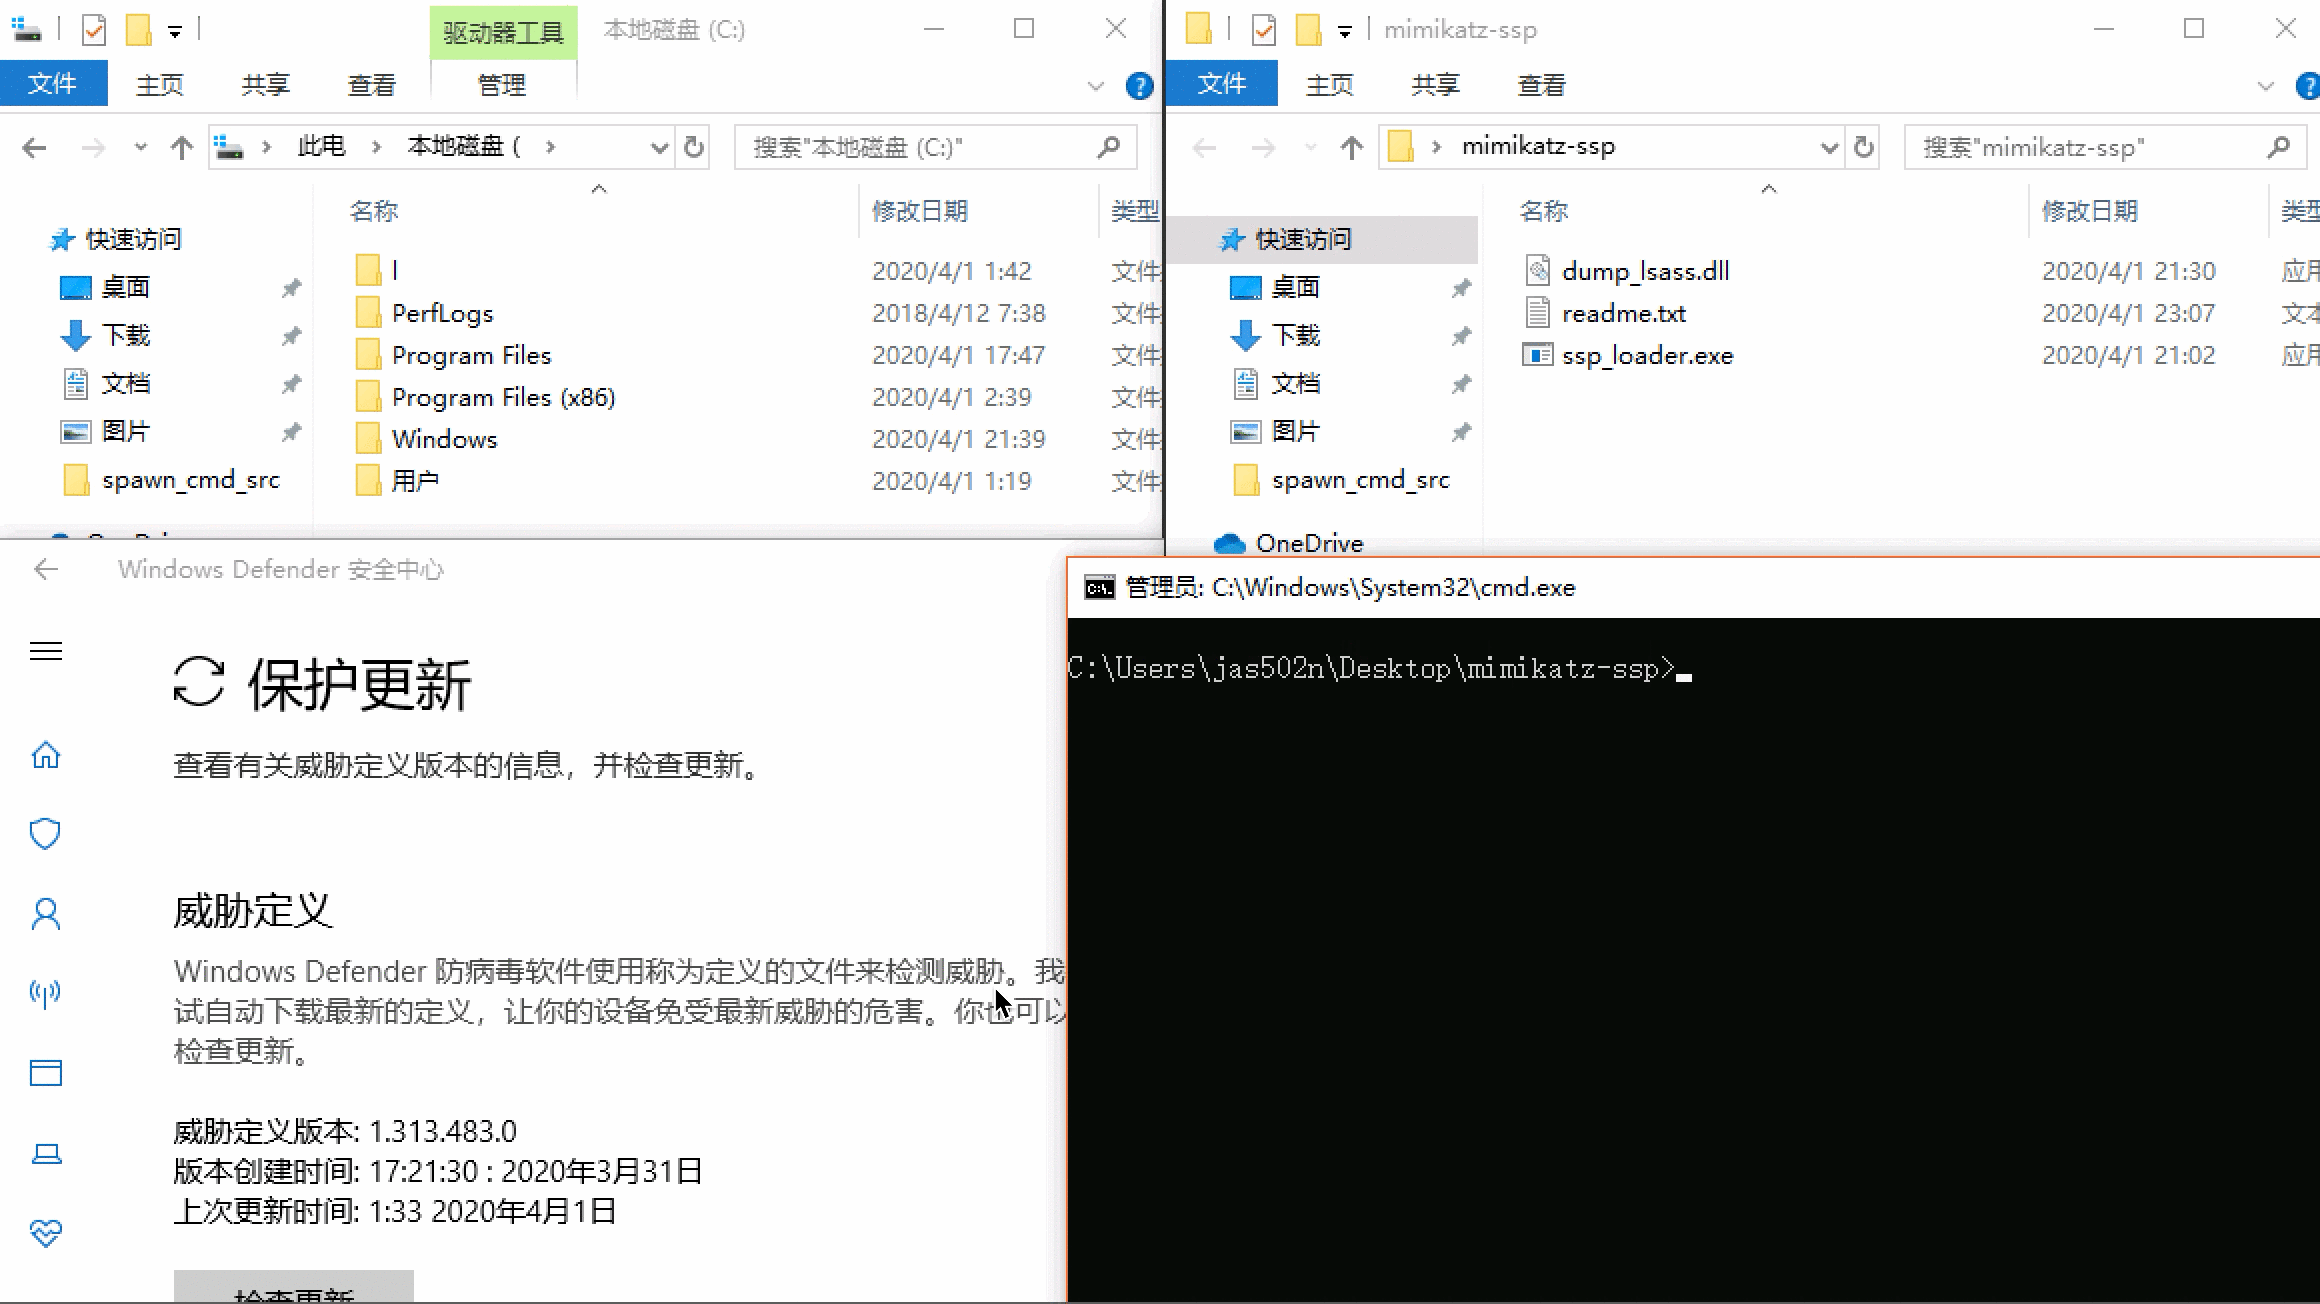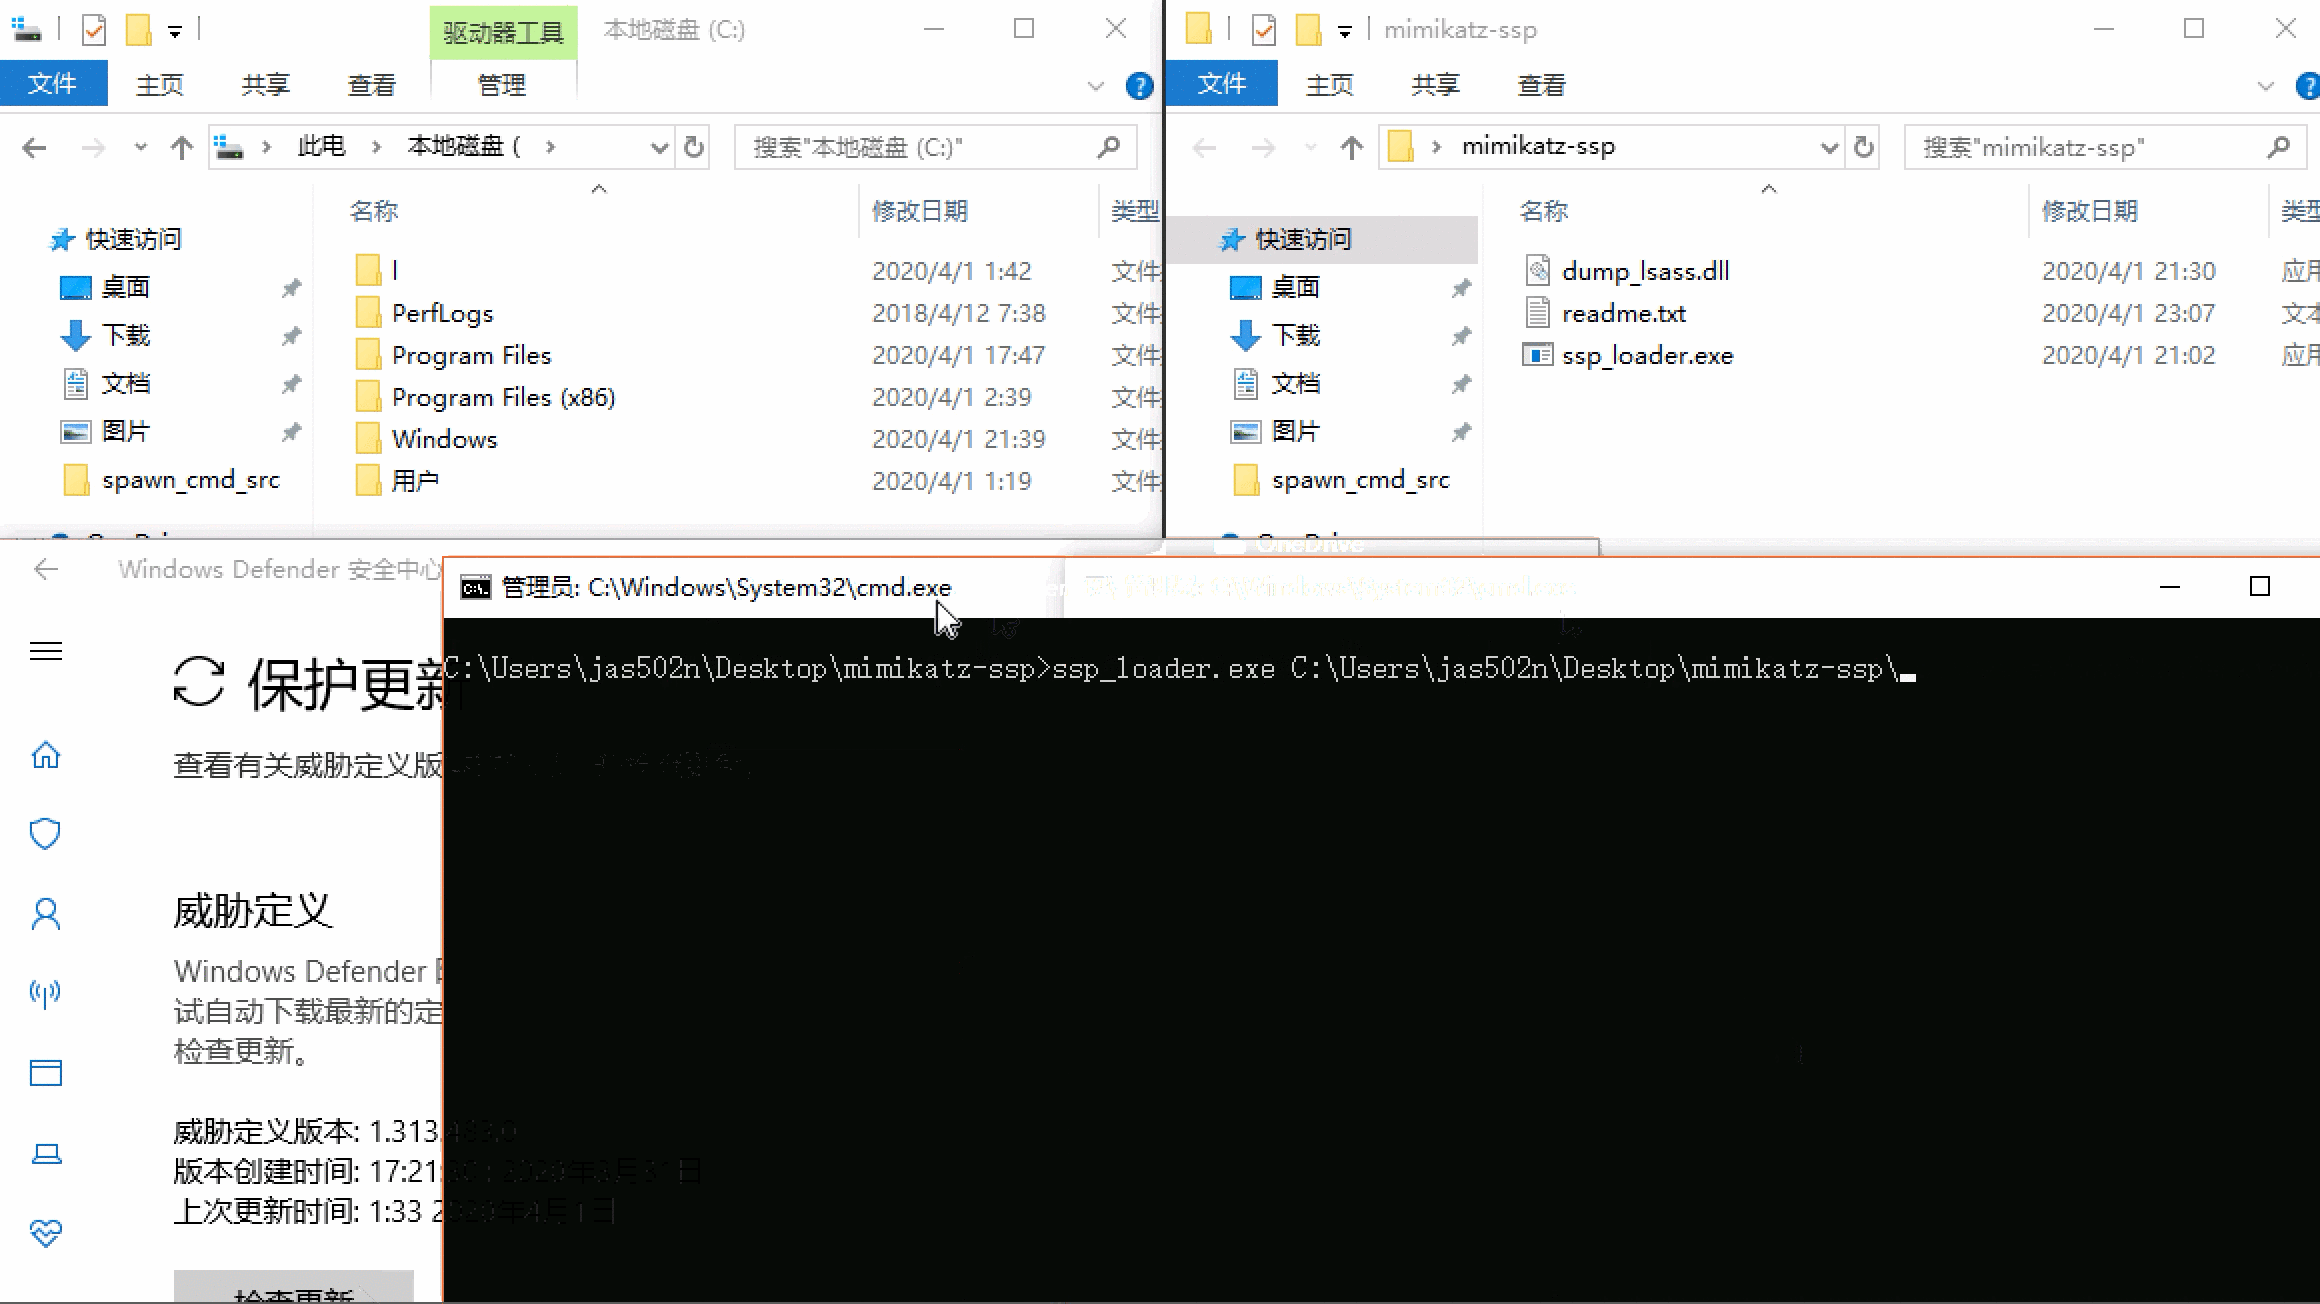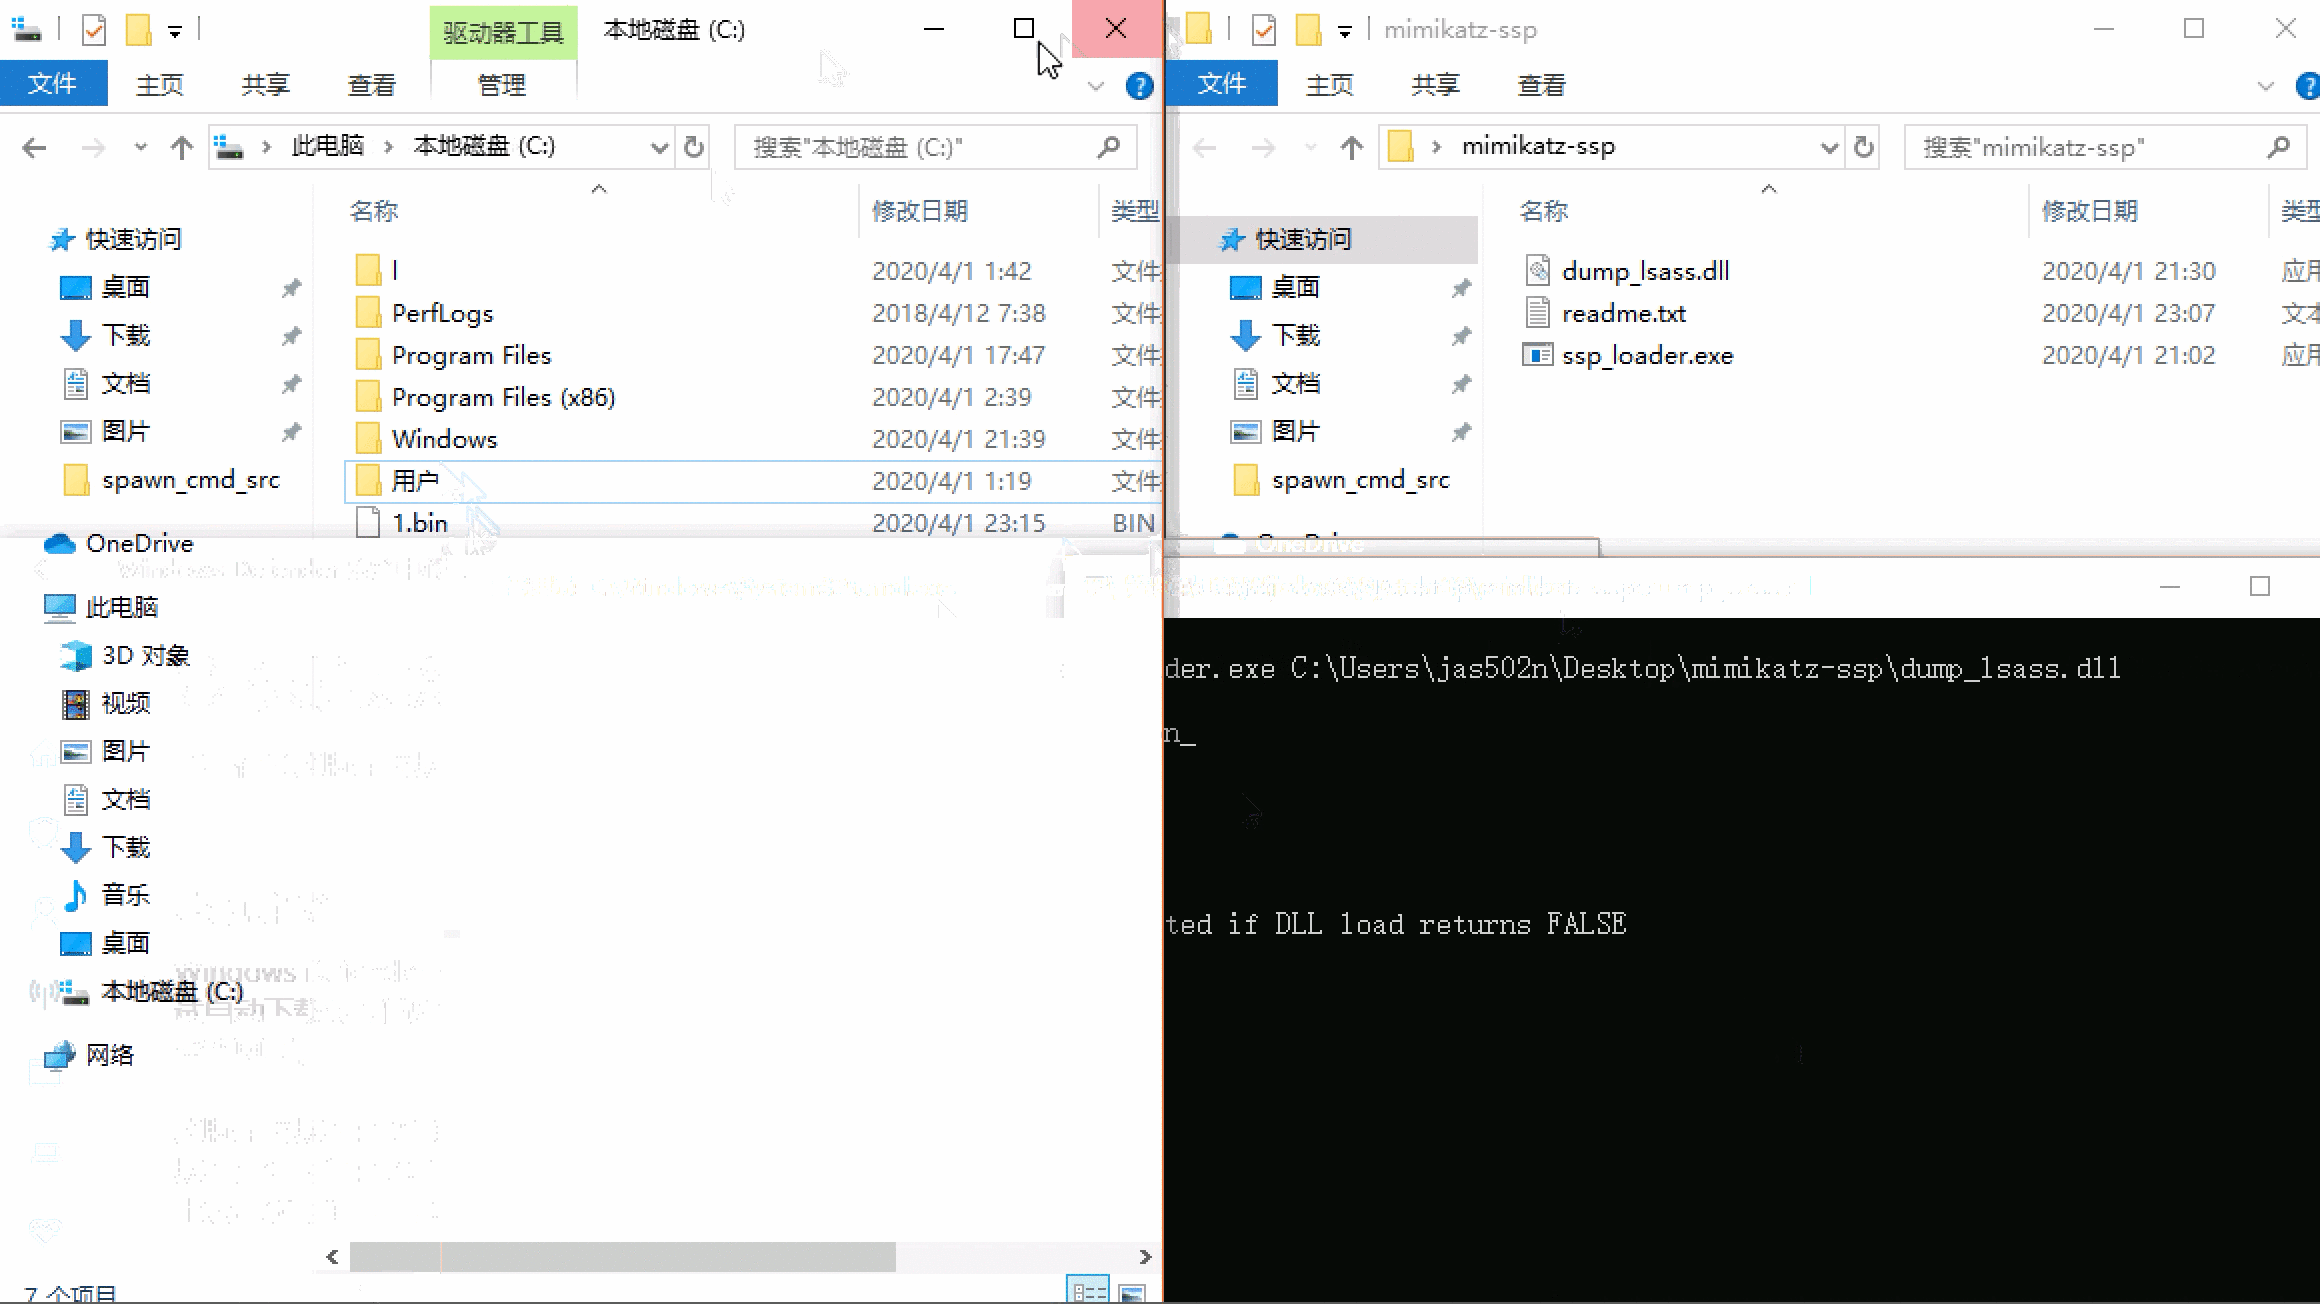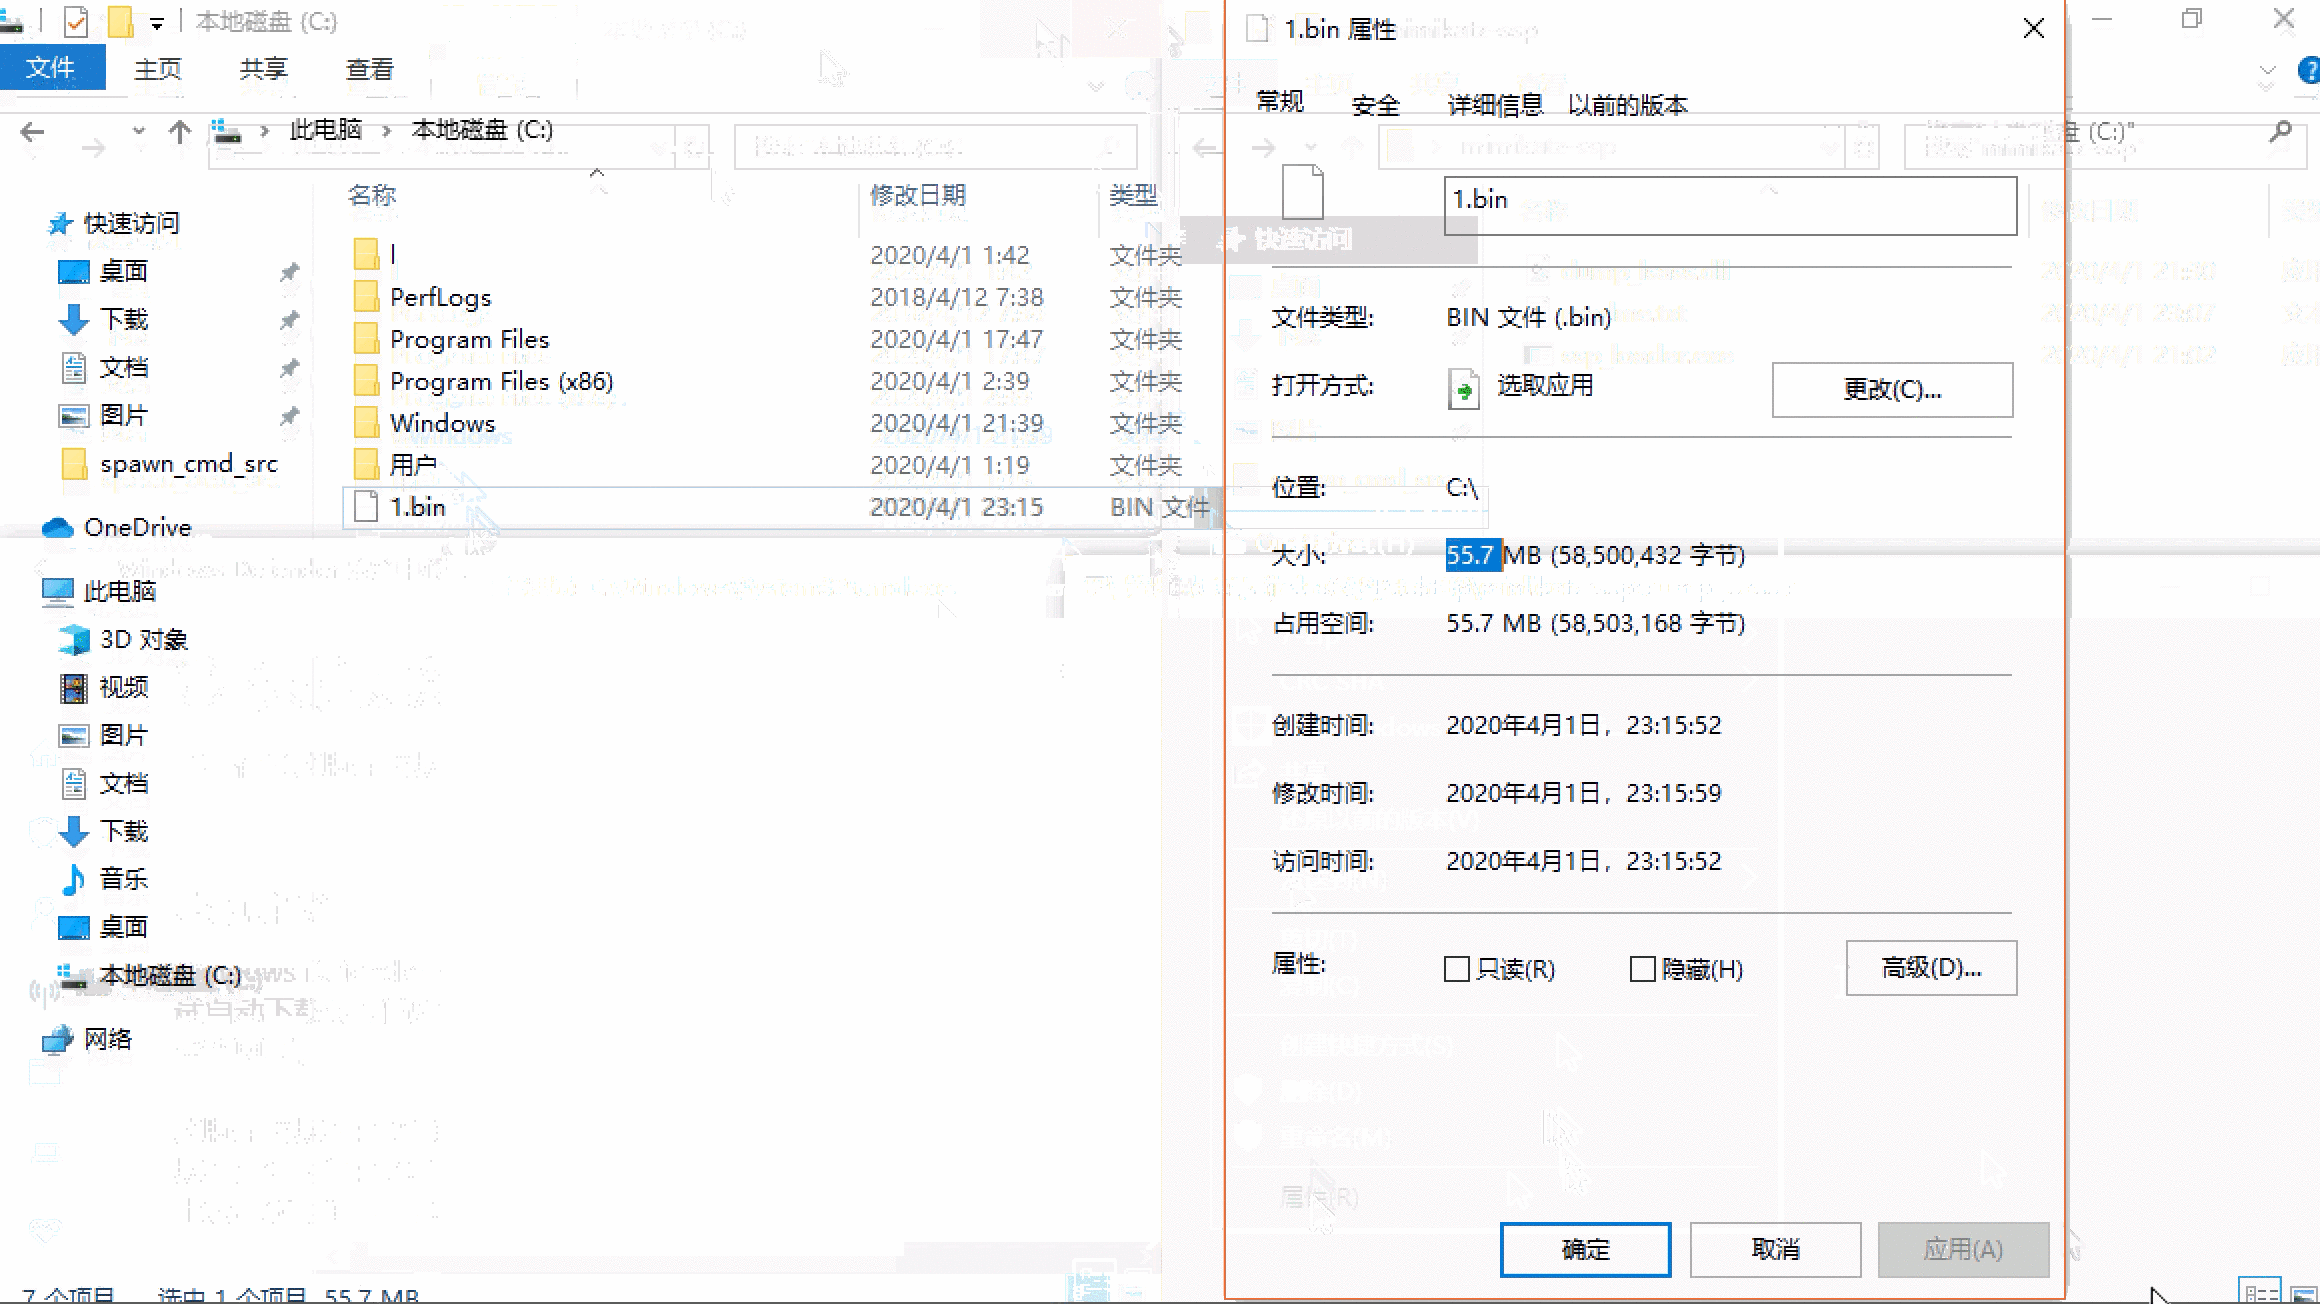 jas502n/mimikat_ssp
セキュリティ サポート プロバイダー インターフェイス
 hunniccyber/sharpml
機械学習ネットワーク共有パスワード探索ツールキット
 tylous/auto_eap
EAPネットワークに対する自動化されたブルートフォースログイン攻撃。
 trustedsec/ridenum
Rid_enum は、ドメインコントローラをブルートフォースするための null セッション RID サイクル攻撃です。