
 #1


 cobbr/sharpsploit
SharpSploitは、C#で書かれた.NETポストエクスプロイトライブラリです。
 olivierlaflamme/cve-2021-36934-export-shadow-volume-poc
CVE-2021-36934の概念実証エクスプロイト。Windowsボリュームシャドウコピーファイルをエクスポートして、権限昇格とハッシュベースの資格情報偽造を可能にします。
 mauricelambert/passwordssniffer
このモジュールは、保護されていないプロトコルのユーザー名とパスワードをスニッフィングします。
 infosecmatter/minimalistic-offensive-security-tools
制限された隔離環境におけるペネトレーションテスト用ツールのリポジトリ。
 randomrobbiebf/woo
WooCommerceのSQLIを悪用し、ユーザーとパスワードハッシュを取得する
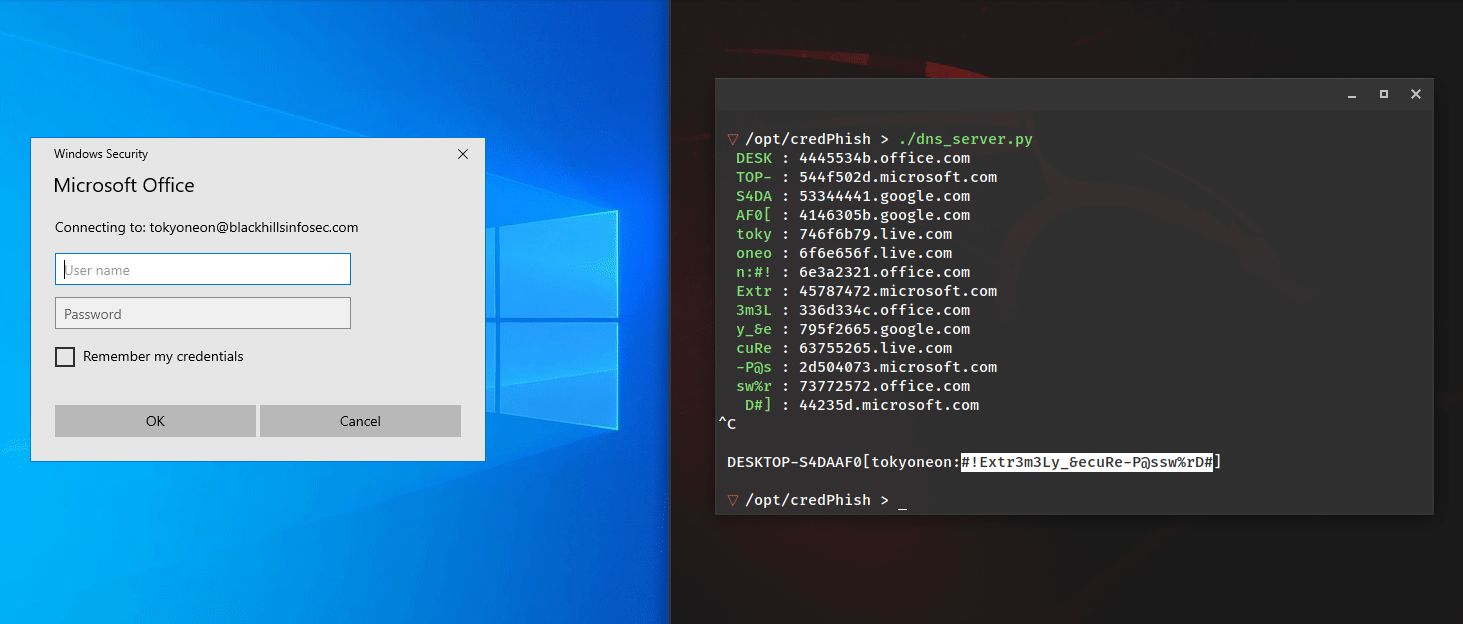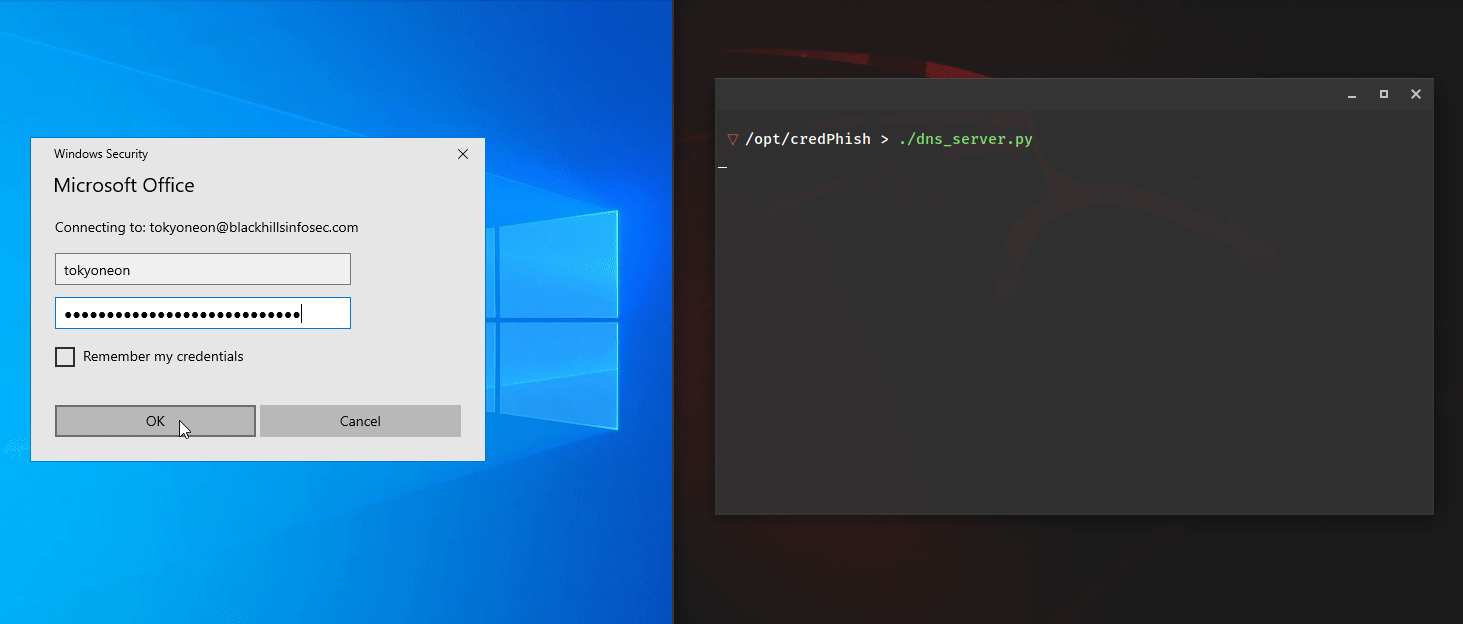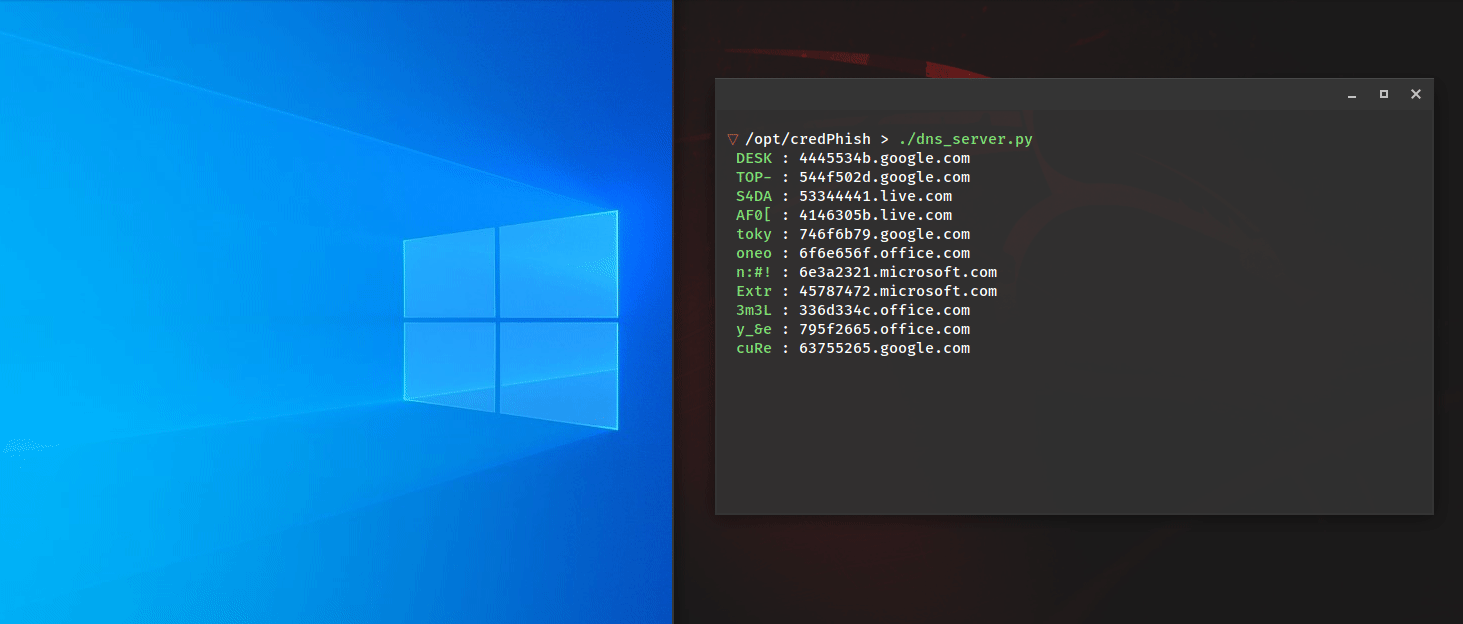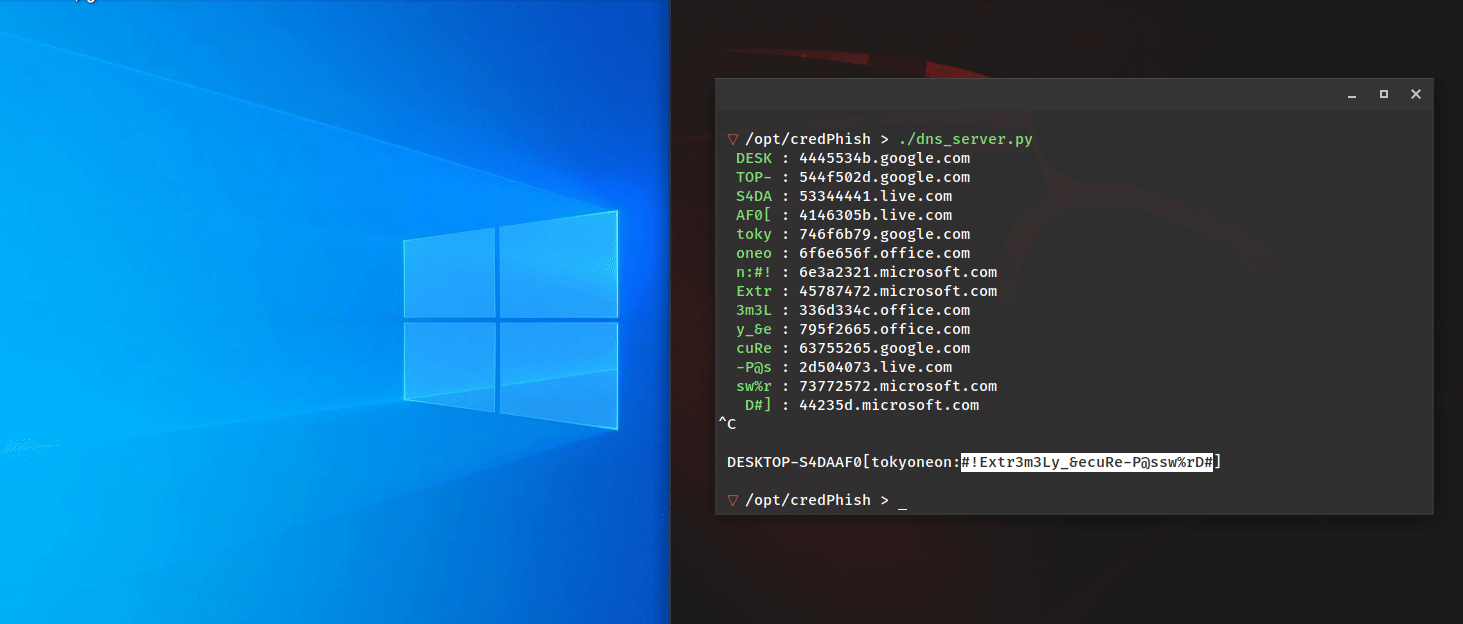 tokyoneon/credphish
正当な資格情報プロンプトを呼び出し、CredentialPicker と Resolve-DnsName を使用して DNS 経由でキャプチャしたパスワードを流出させる PowerShell スクリプト。
 jaykali/lockphish
Lockphish は、ロック画面に対するフィッシング攻撃用の最初のツール(07/04/2020)であり、https リンクを使用して Windows の資格情報、Android の PIN、iPhone のパスコードを取得するように設計されています。
 sp00kyskelet0n/pynightmare
CVE-2021-36934(通称 HiveNightmare/SeriousSAM)のPoC、python3で記述
 atn1ght/fakeauth
偽の認証プロンプトを作成し、ユーザーの平文パスワードをキャプチャします。
 ruthvikvegunta/opencrx-cve-2020-7378
OpenCRX のパスワードリセットの脆弱性(CVE-2020-7378)を悪用します。また、スクリプトによって作成されたすべてのパスワードリセットメールを削除することでステルス性を維持します。
 ncsa/ssh-auditor
ネットワーク上の弱いSSHパスワードをスキャンする最良の方法
 xcodeon1/ssh-killv2
デフォルトのパスワード 'alpine' を使用する脱獄済みiPhoneを標的としたSSHブルートフォースツール。ネットワークスキャン、ワードリストによるクラッキング、ファイルダンプ機能を備えています。
 jenderal92/wordpress-default-password
python 2.7
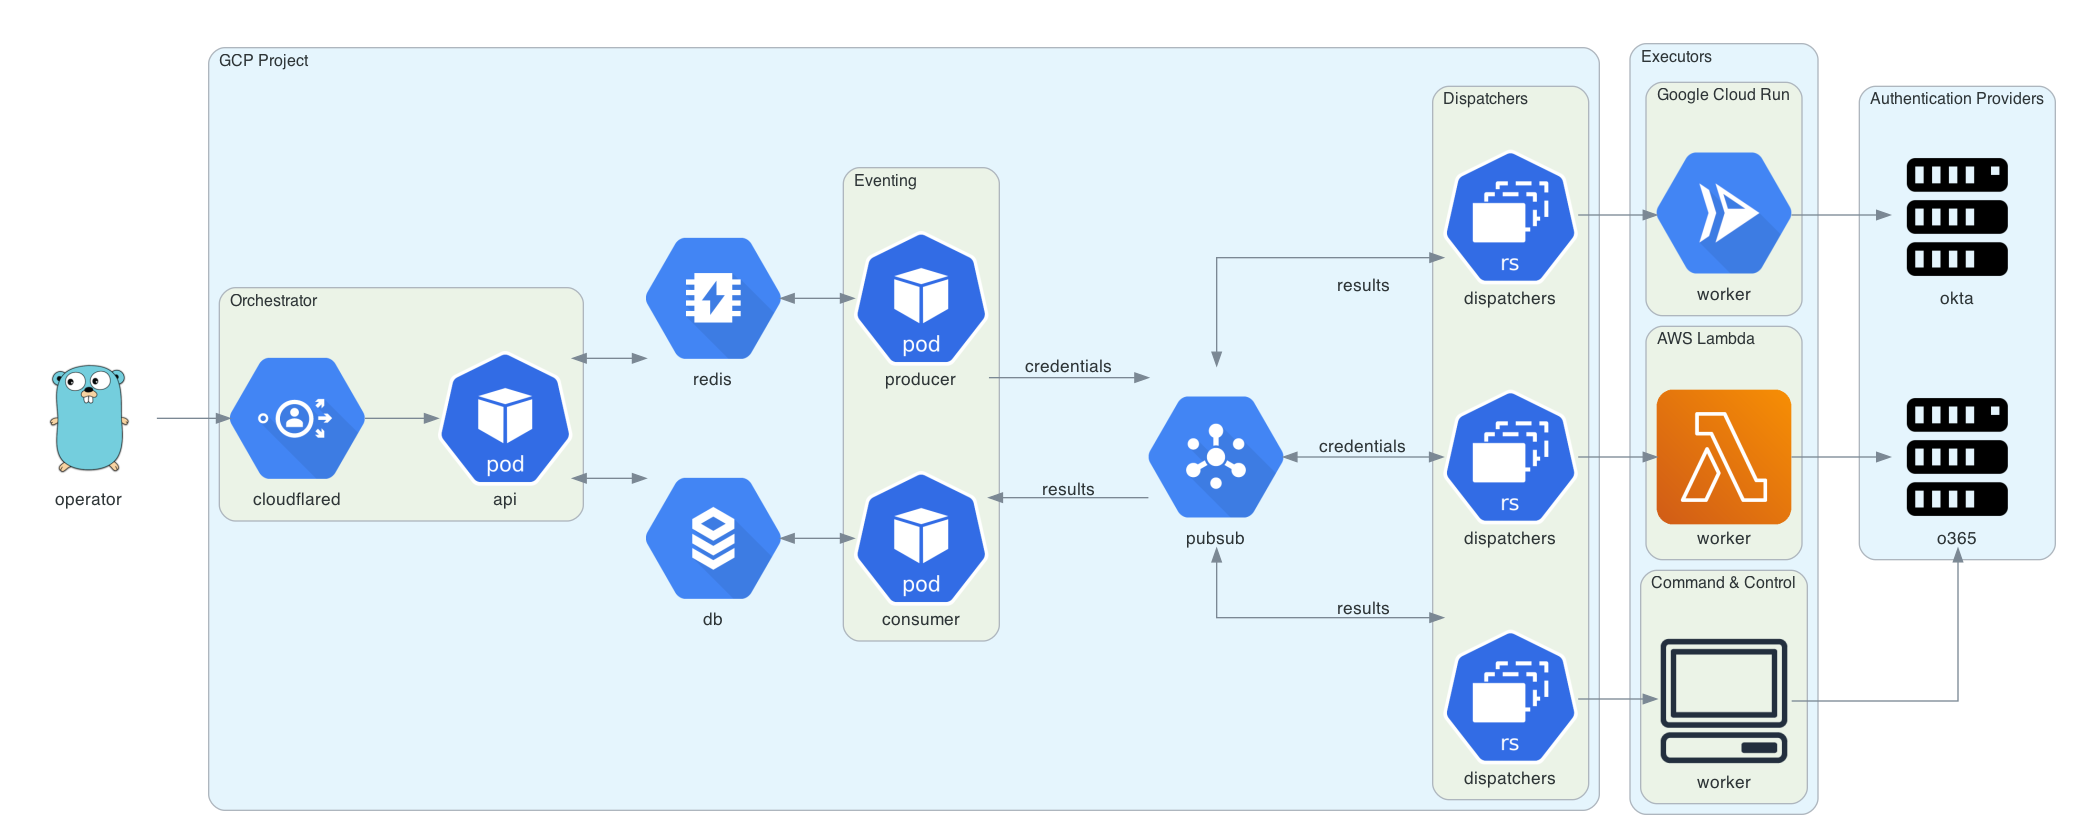 praetorian-inc/trident
自動化されたパスワードスプレー攻撃ツール
 spyx/cve-2019-17240
Goベースのブルートフォースツール。Bluditのブルートフォース対策バイパス(CVE-2019-17240)を悪用し、管理ログインページに対する自動パスワードクラッキングを行う。
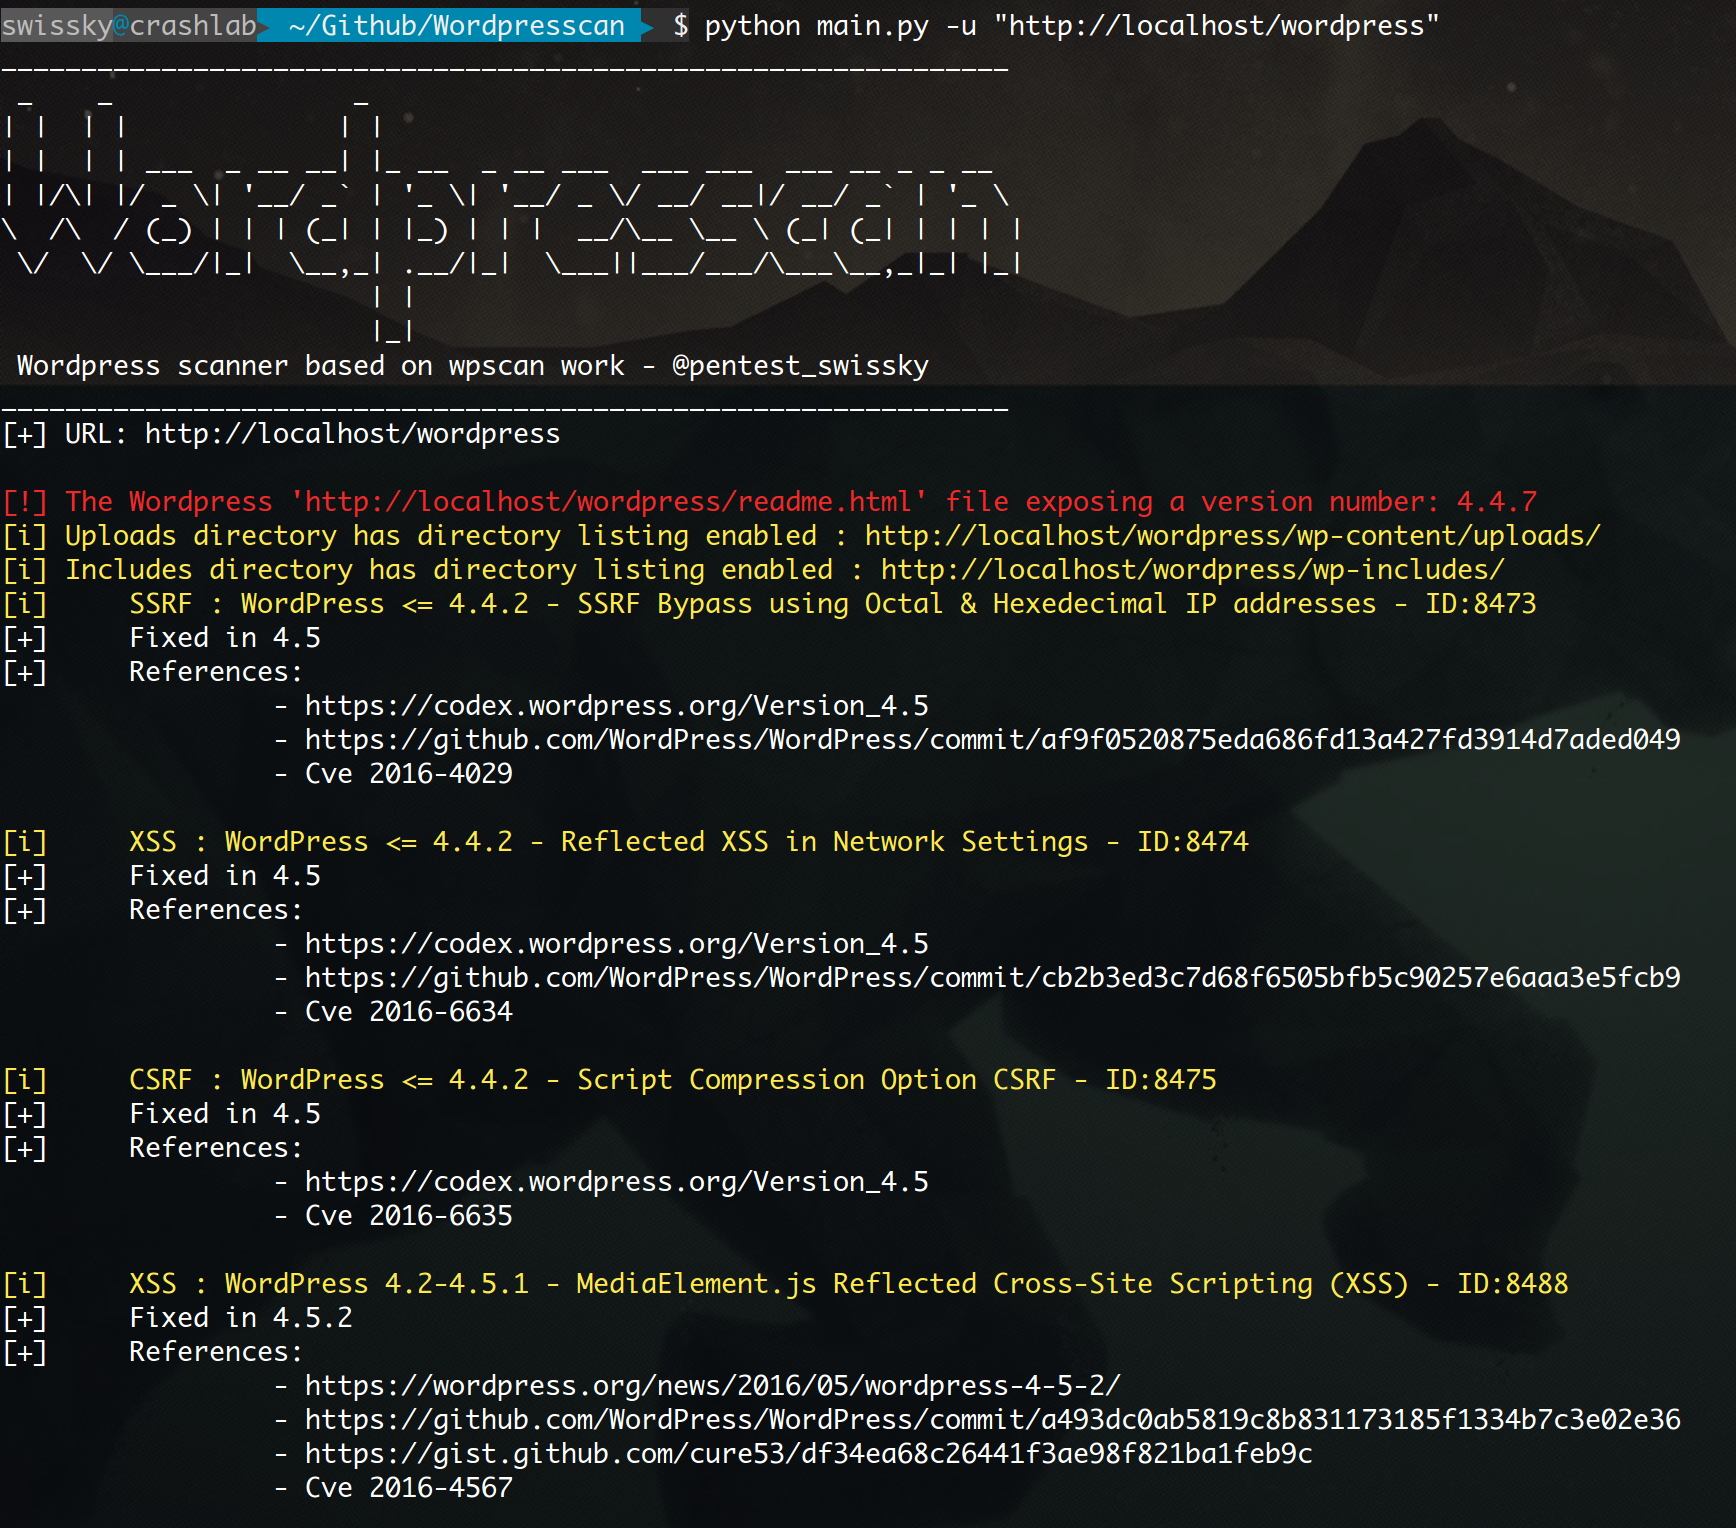 swisskyrepo/wordpresscan
WPScan を Python で書き直し、WPSeku のアイデアを一部取り入れた









