
 #1

 mauricelambert/gpp-encrypt
この小さなスクリプトは、パスワードをgpp cpasswordに暗号化します。脆弱なラボAD(CVE-2014-1812)を作成するのに便利です。
 mwr-cybersec/pxethief
PXEThiefは、Microsoft Endpoint Configuration Managerのオペレーティングシステム展開機能からパスワードを抽出できるツールのセットです。
 e-renna/cve-2019-9053
CVE-2019-9053 の Python 3 用エクスプロイト
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016以降において、管理者権限でETWを使用してNetNTLMv2ハッシュを取得します。
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 micro-joan/zphisher-gui-back_office
リアルタイムのフィッシングキャンペーン用バックオフィスプラグイン(Zphisher向け)。認証情報を取得し、haveibeenpwned経由でアカウント流出を確認、パスワードのセキュリティを評価します。
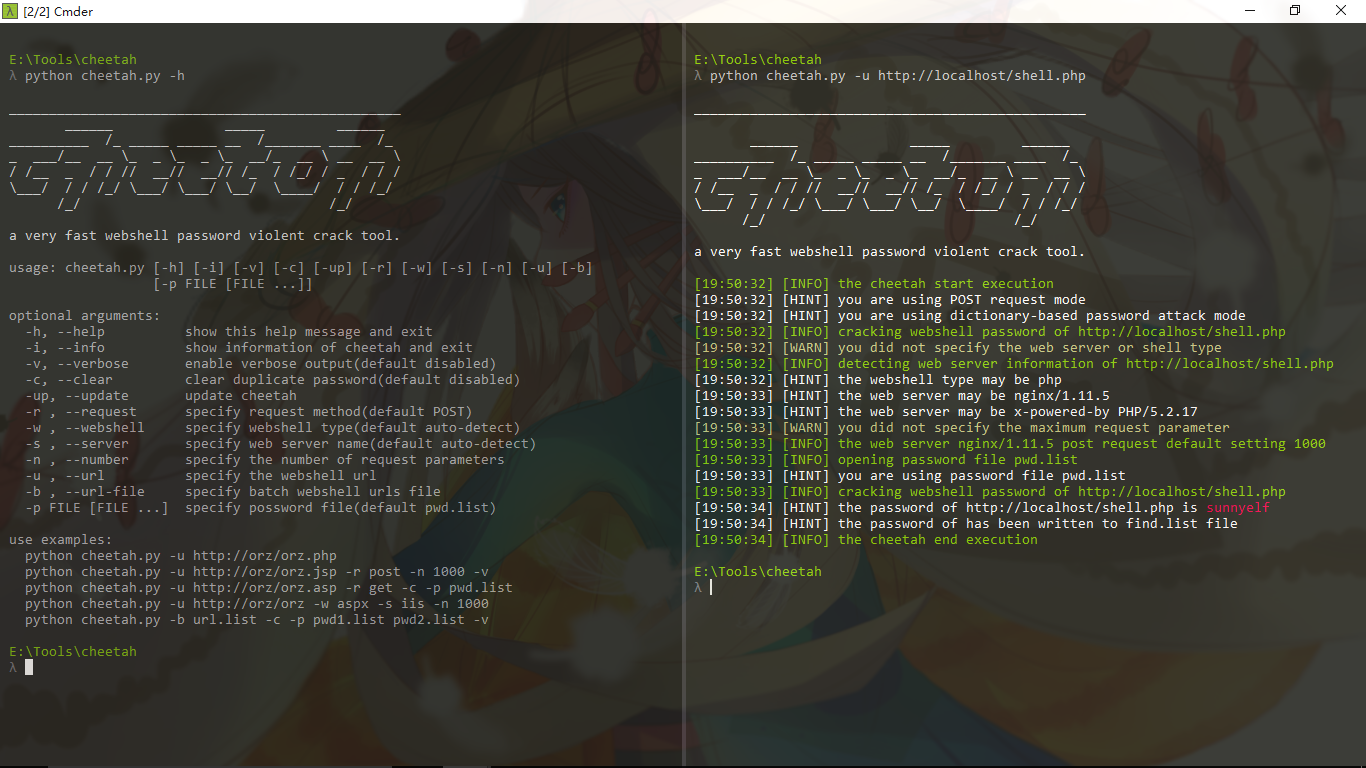 shmilylty/cheetah
非常に高速なブルートフォースWebシェルパスワードツール
 3gstudent/homework-of-python
私のブログのPythonコード。
 badersz/cve-2017-2751
Mini-paper on CVE-2017-2751, HP EFI パスワード抽出.
 trackflaw/cve-2023-23397
CVE-2023-23397脆弱性のシンプルなPoC(メールで送信されるペイロードを使用)
 bronzebee/cve-2023-23397
CVE-2023-23397ペイロードをSMTPで送信するPythonスクリプト
 1n3/brutex
ターゲット上で動作しているすべてのサービスを自動的にブルートフォースする。
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 riskydissonance/sharpcookiemonster
Chrome/EdgeブラウザからすべてのクッキーをダンプするC#ツール。httpOnlyおよびsecureフラグを含み、セッションハイジャックおよびポストエクスプロイテーションによる認証情報の窃取を目的とする。execute-assemblyを介してC2フレームワークと互換性があります。
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - アカウントロックアウトの回避とログインブルートフォース
 impostorkeanu/bruteloops
プロトコルに依存しないオンラインパスワード推測API。









