#1
 gh-ost00/cve-2023-7028
CVE-2023-7028 POC && Exploit
 im10n/cve-2024-3183-poc
CVE-2024-3183 (FreeIPA Rosting) の PoC
 anmolksachan/cve-2020-2733
CVE-2020-2733のJD Edwards EnterpriseOne Tools向けエクスプロイト。認証なしの管理者パスワード復号化と認証バイパスを実証し、管理者権限を取得します。
 matricali/cbrutekrag
SSHサーバーに対するブルートフォース攻撃や辞書攻撃を使用した侵入テスト。C言語で記述。
 njmbb8/cve-2024-42849
Silverpeas v.6.4.2 以前のバージョンには、リモート攻撃者がパスワード変更機能を介してサービス拒否を引き起こすことを可能にする問題があります。
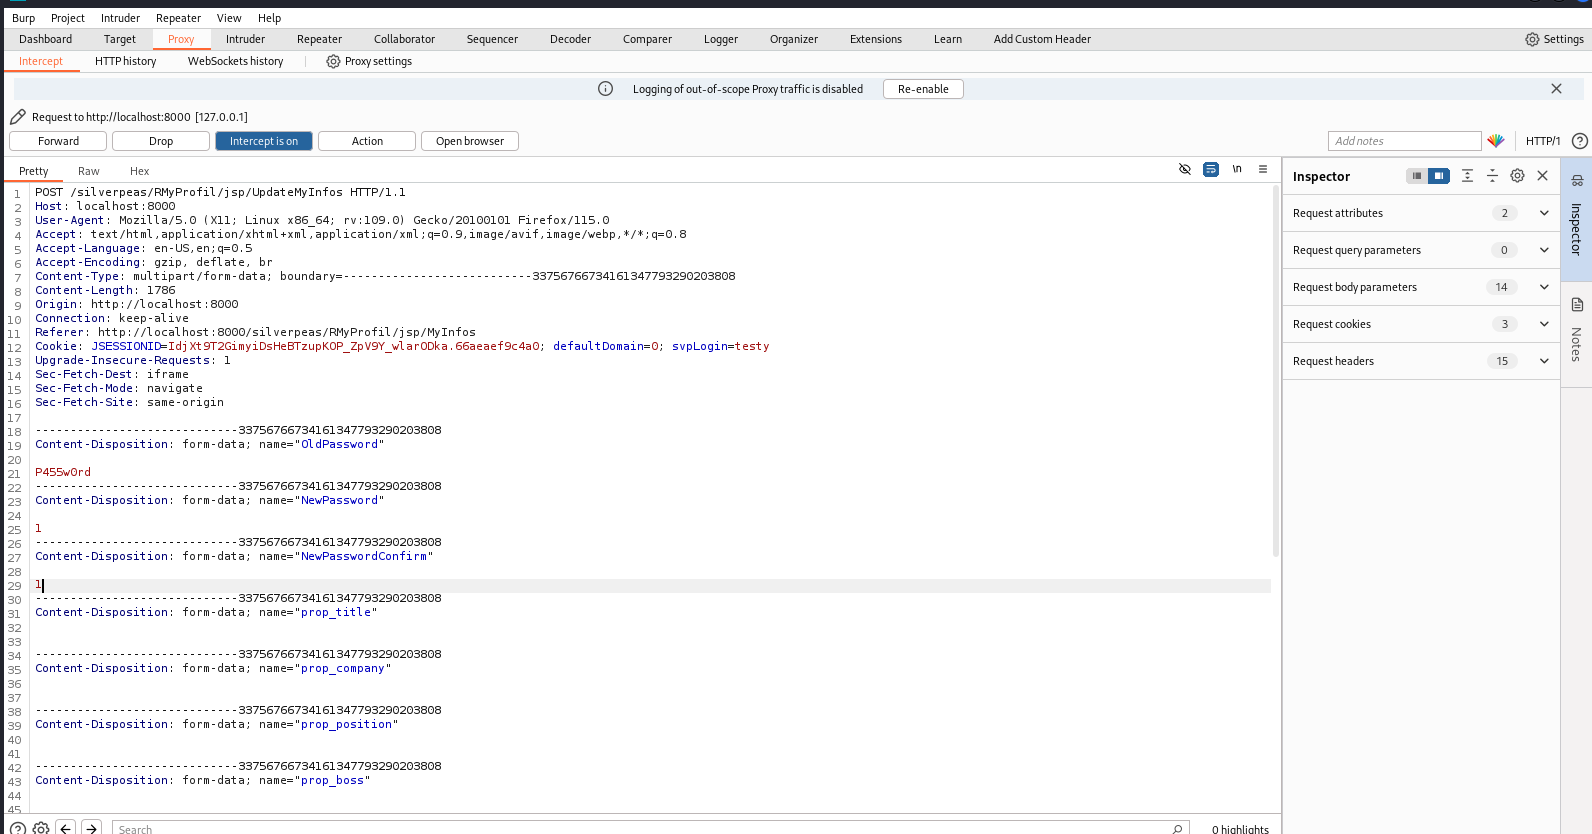 njmbb8/cve-2024-42850
Silverpeas v6.4.2 およびそれ以前のバージョンには、パスワードの複雑性要件をバイパスできる問題があります。
 mzhmo/leakedwallpaper
任意のユーザーのNetNTLMハッシュの漏洩。KB5040434で修正済み。
 h3x0v3rl0rd/gmsa_dumper
Active Directoryからアクセス可能なgMSAパスワードブロブを読み取り、セキュリティ監査やレッドチーム運用で使用するための平文パスワードを抽出するPythonユーティリティ。
 entysec/shreder
Shrederは、強力なマルチスレッドのSSHプロトコルパスワードブルートフォースツールです。
 entysec/rombuster
RomBuster は、ネットワークルーターの管理パスワードを開示するルーターエクスプロイトツールです。
 entysec/camover
CamOverは、ネットワークカメラの管理者パスワードを開示できるカメラエクスプロイトツールです。
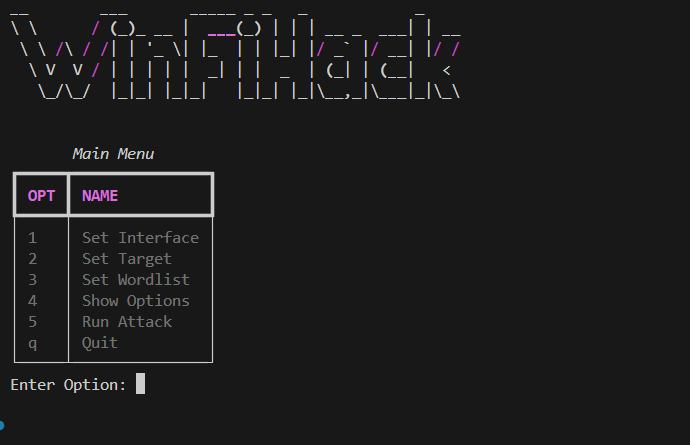 morpheuslord/winfihack
Windows WiFi ブルートフォースユーティリティ。非常に古い方法ですが、外部依存関係を必要とせずに動作します。
 simonlee-hello/cve-2020-25540
ThinkAdmin v5 v6 任意ファイル読み取り脆弱性の悪用、カスタマイズ可能な辞書ブルートフォース攻撃
 cmadhushanka/cve-2023-32784-exploitation
2年次前期 システムおよびネットワークプログラミング課題
 gquere/pwn_jenkins
Jenkinsサーバーへの攻撃に関するメモ
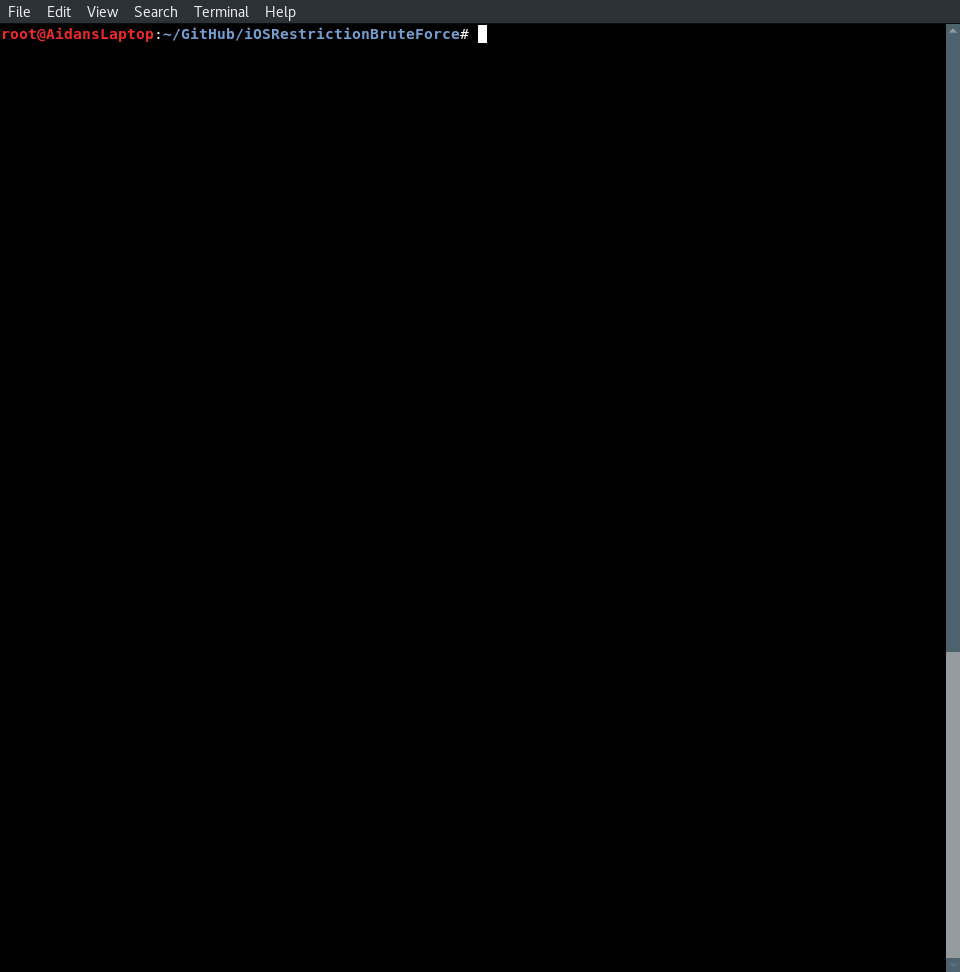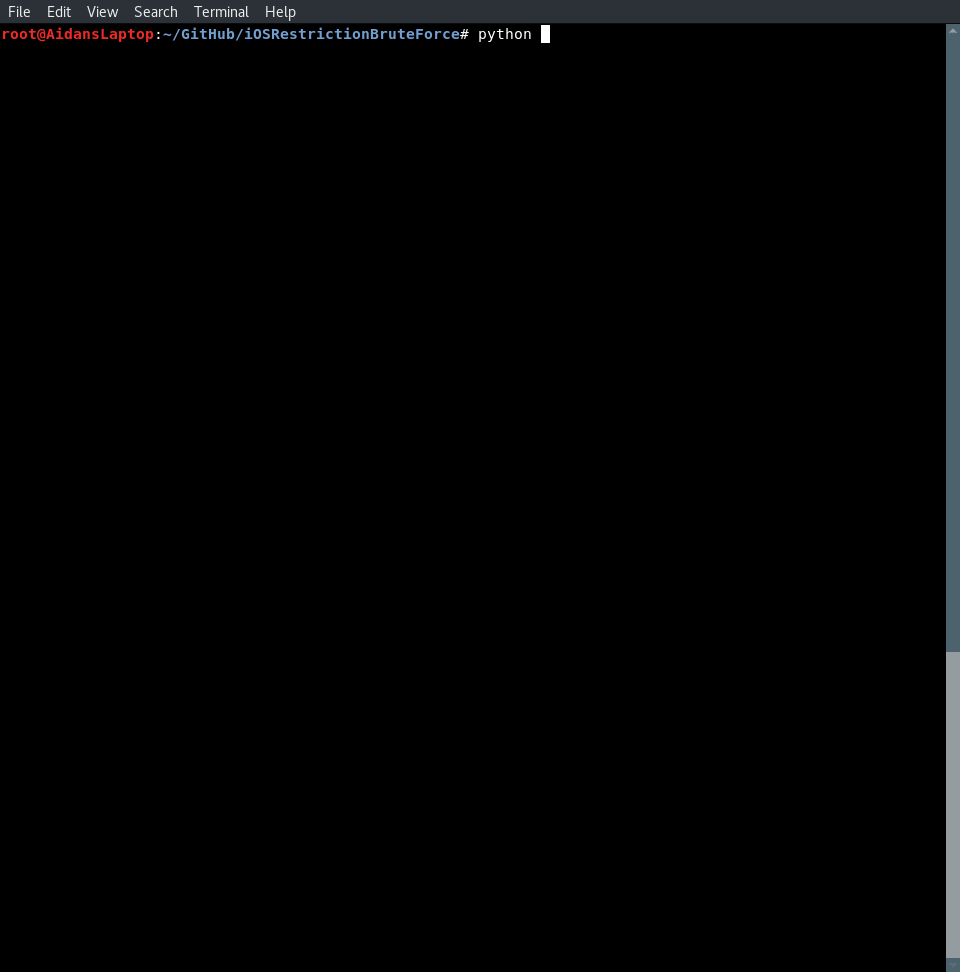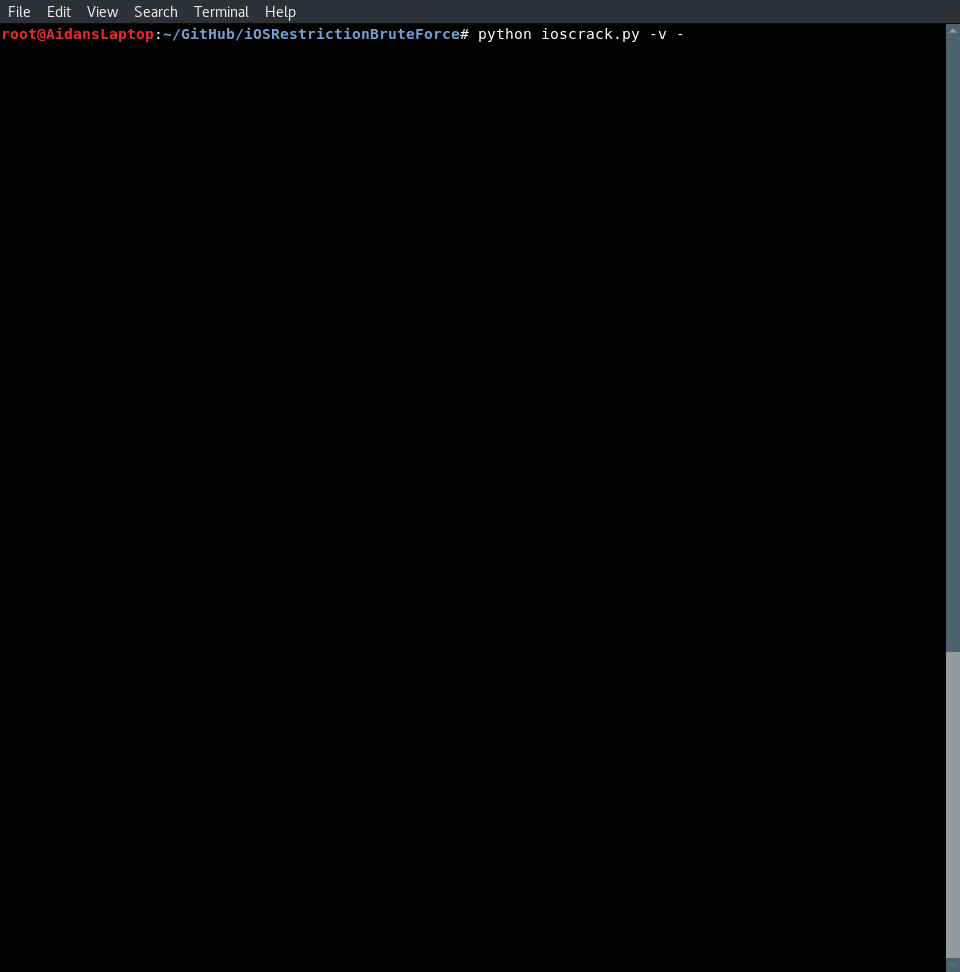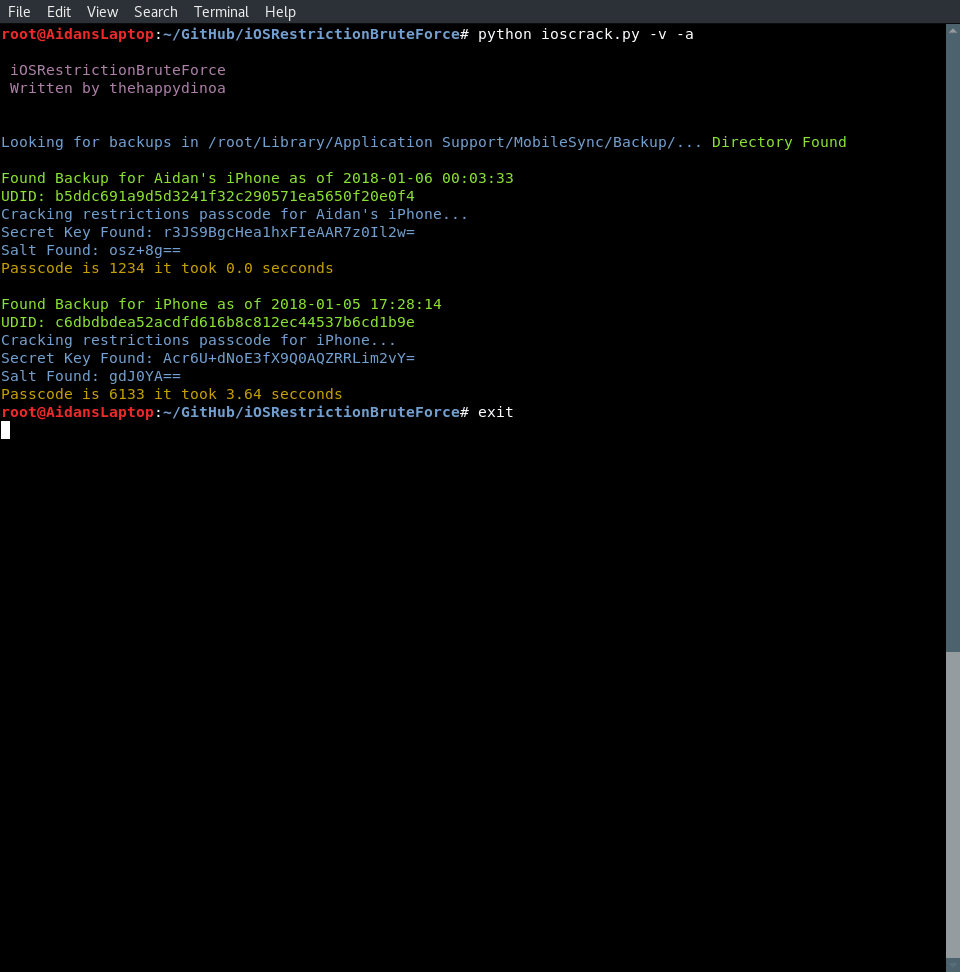 thehappydinoa/iosrestrictionbruteforce
Python を使用して iOS の制限パスコードをクラックする
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
CVE-2024-4232の概念実証エクスプロイト。Digisol DG-GR1321ルーターの平文パスワード保存を標的とします。Webインターフェースからの資格情報抽出を実証します。