
 #1

 rodolfomarianocy/xpl-modernwms-cve-2024-57698
管理者パスワードのMD5ハッシュやその他の属性を、初期設定後やパスワード変更後であっても、認証なしで閲覧することが可能です。これは、過剰な情報公開、セッション管理の欠如、および /user/list?culture=en-us エンドポイントにおける不十分なアクセス制御によるものです。
 nxploited/cve-2025-3605
WordPress Frontend Login and Registration Blocks プラグイン <= 1.0.7 は権限昇格の脆弱性の影響を受けます
 nxploited/cve-2025-3604
Flynax Bridge <= 2.2.0 - アカウント乗っ取りによる未認証の権限昇格
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
# CVE-2023-32243のWordPress Essential Addons for Elementorにおける権限昇格の検出と緩和を実演する教育用ラボ。Wordfence、WAF、MFA、メールアラートを使用します。
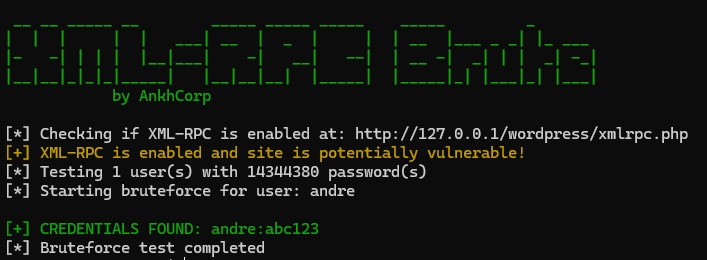 ankhcorp/xmlrpc-brute
このツールは、WordPressインストールのXML-RPC認証の脆弱性をテストします。
 karma-syndicate/xcrack-python-tools-for-hackers
ハッカーとスパマーのためのPythonハッキングツール
 moham3driahi/th3inspector
Th3Inspector 🕵️ 情報収集に最適なツール 🔎
 dennisec/cve-2025-3102
CVE-2025-3102を狙ったSureTriggers WordPressプラグイン(≤ v1.0.78)向けのエクスプロイトスクリプト。脆弱なバージョンを検出し、REST API経由でエクスプロイトし、マルチスレッド対応で管理者アカウントを作成します。
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054、NTMLv2 ハッシュを取得可能な脆弱性
 ricardojoserf/nativebypasscredguard
NTAPI関数のみを使用してWDigest.dllにパッチを適用し、Credential Guardをバイパスします。
 cesarbtakeda/windows-explorer-cve-2025-24071
CVE-2025-24071のPoCエクスプロイト。悪意のある.library-msファイルをRAR/ZIPアーカイブ内に配置することで、Windows File Explorerのなりすまし脆弱性を悪用し、NTLMハッシュを漏洩させるものです。検出および緩和のガイダンスを含みます。
 darkspacesecurity/ssh-stealer
パスワードと秘密鍵を含むSSH認証情報を窃取するスマートキーロギング機能
 k8gege/ladon
Ladonは大規模イントラネット侵入スキャナです。PowerShell、Cobalt Strikeプラグイン、メモリロード、ファイルレススキャンに対応。ポートスキャン、サービス識別、ネットワーク資産探索、パスワード監査、高危険度の脆弱性検出、脆弱性悪用、パスワード読み取り、ワンクリックGetShel…
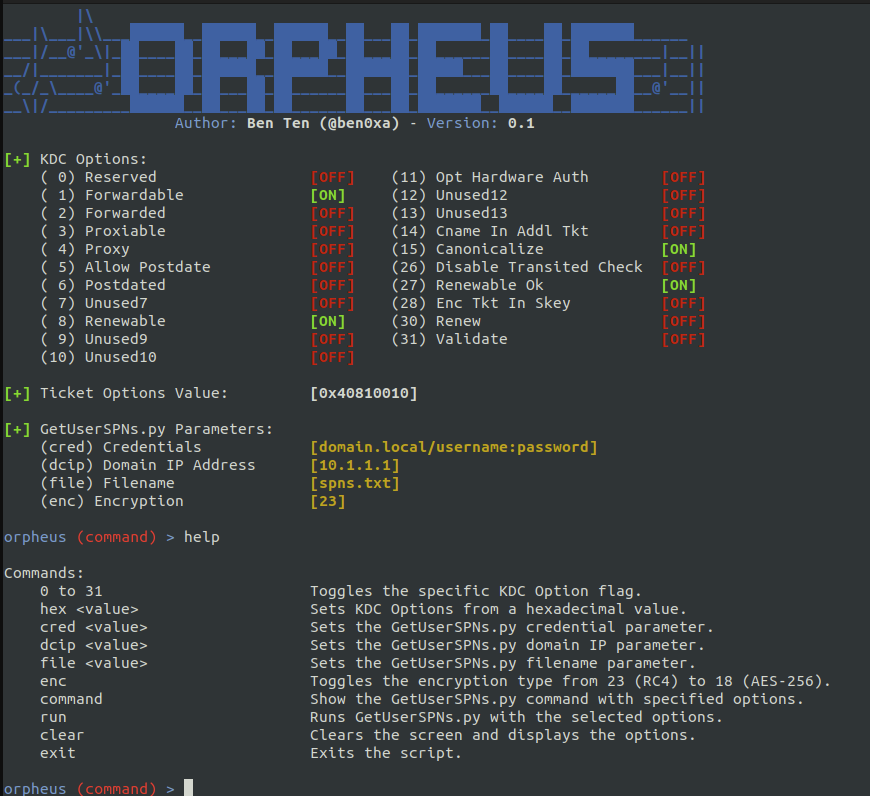 trustedsec/orpheus
Kerberoast検出を回避する:変更されたKDCオプションと暗号化タイプ
 ephunter/cve-2025-24071-exploit
CVE-2025-24071 エクスプロイト
 knavesec/credmaster
リファクタリングおよび改善されたCredKingパスワードスプレーイングツール。FireProx APIを使用してIPアドレスをローテーションし、匿名性を維持し、スロットリングを回避します。
 synacktiv/ipspinner
IPSpinnerはローカルプロキシとして動作し、外部サービス経由でリクエストをリダイレクトします。









