
 #1

 gmh5225/csrfbrute
CSRFログイン総当たり攻撃ツールで、レッドチーム作戦向けに設計されており、動的なCSRFトークン更新、マルチスレッド並行処理、セッション復元機能を備え、高並行操作とインテリジェントな再試行メカニズムをサポートします。
 ex-cal1bur/smb_cve-2025-24071
CVE-2025-24071を悪用し、.tarアーカイブ内に.library-msファイルをホスティングしてSMB経由で攻撃。smbclientのtar xを使用すると、ペイロードがユーザーの操作なしにサーバー側で展開されます。ターゲットがライブラリにアクセスすると、ResponderがNTLMハッ…
 zeved/cve-2024-42049-poc
CVE-2024-42049 の PoC
 yucaerin/cve-2025-2539
CVE-2025-2539 - WordPress File Away <= 3.9.9.0.1 - 任意ファイル読み取り
 th-secforge/cve-2025-24071
セキュリティ脆弱性レポート: CVE-2025-24071 - Windows File Explorer スプーフィング脆弱性
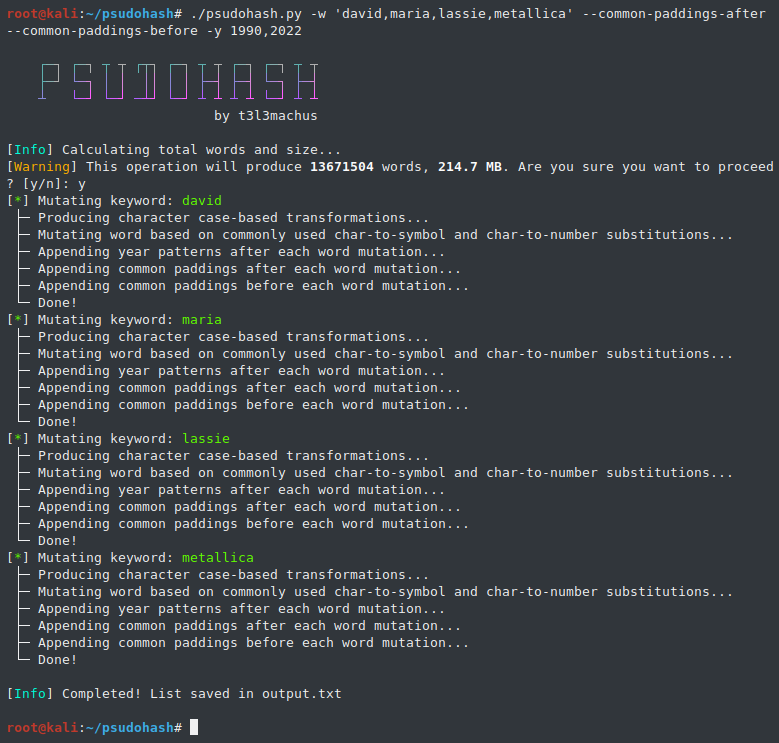 t3l3machus/psudohash
数秒で数百万のキーワードベースのパスワード変異を生成します。
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : ペネトレーションテストフレームワークとサイバーセキュリティリソース
 mqkgithub/moniker-link-cve-2024-21413
CVE-2024-21413を悪用してMicrosoft OutlookのProtected Viewをバイパスし、Moniker Linksを介してNTLM資格情報を漏洩し、Responderを使用してハッシュキャプチャを行うステップバイステップの解説
 zarcolio/flipperzero
このリポジトリには、私自身のDucky/BadUSBスクリプト、関連するPowerShellスクリプト、その他のFlipper Zero関連のものが含まれています。
 yucaerin/cve-2025-4322
Motors <= 5.6.67 - 認証されていない権限昇格(パスワード更新/アカウント乗っ取りを介した)
 lisa-2905/cve-2024-56429
CVE-2024-56429のエクスプロイト。iLabClientのソースコードからApache Derbyデータベースのブートパスワードを抽出し、ローカルデータベース接続とユーザー操作による権限昇格を可能にすることを実証します。
 lanjelot/patator
Patatorは、モジュール式の設計と柔軟な使用方法を備えた多目的ブルートフォーサーです。
 moften/cve-2025-24054
ハッシュ窃取に悪用されたNTLM脆弱性(CVE-2025-24054)
 pocpioneer/cve-2025-4094-poc
WordPress プラグイン Digits < 8.4.6.1 - OTP Auth Bypass via Bruteforce (CVE-2025-4094)
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits プラグイン < 8.4.6.1 - OTP 認証バイパス
 saykino/cve-2023-34732
Flytxt NEON-dXの認証済み機能悪用を実証するCVE-2023-34732の概念実証エクスプロイト。ユーザーパスワードをブルートフォースしてリセットし、アカウント乗っ取りを可能にする。









