#1

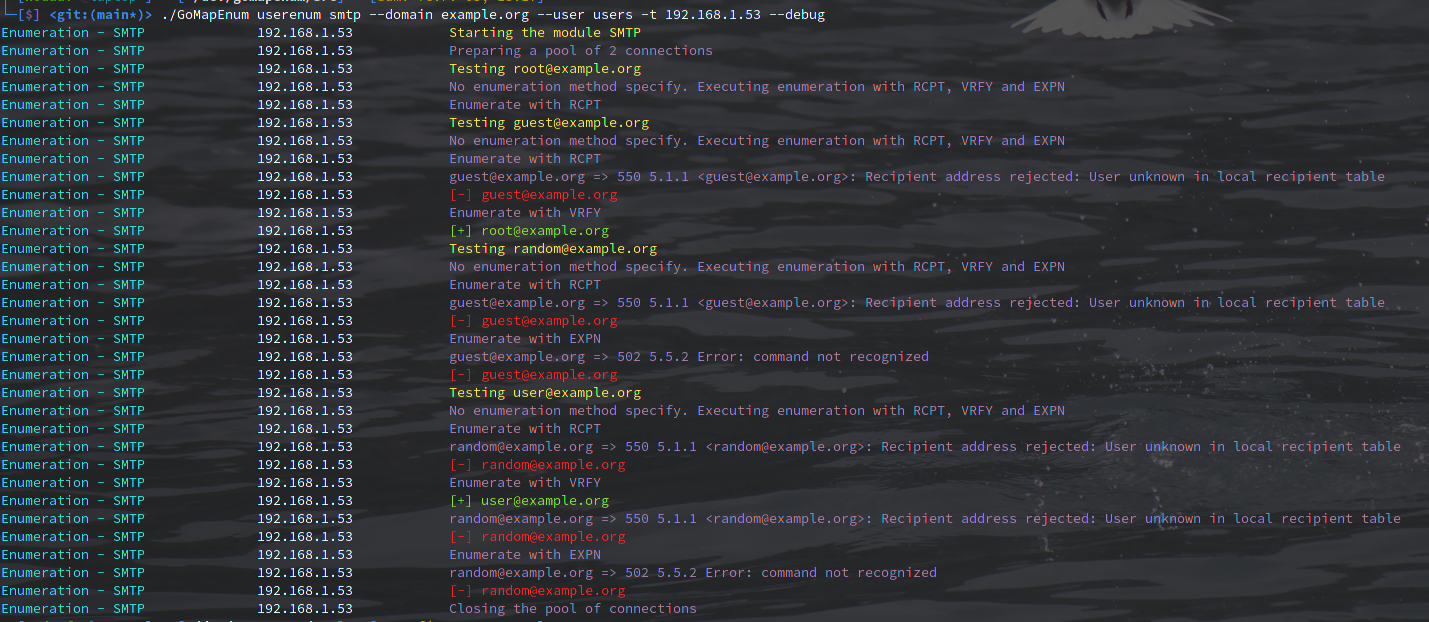
 codingranjith/hackingtoolkit
ハッカー、ペネトレーションテスター、サイバーセキュリティのためのオールインワンハッキングツール。初心者から上級者まで対応する新バージョン。このツールは教育目的のみに作られています!作者はこのツールキットのいかなる悪用についても責任を負いません!
 orange0mint/cve-2025-57819_freepbx
このリポジトリには、FreePBXのCVE-2025-57819に関する2つのPoCスクリプト(新しい管理ユーザーを作成するpoc_admin.py、およびsqlmapを使用して認証情報を抽出するpoc_auto_get_username_pass.py)が含まれています。教育および許可を得た目的の…
 alessandroz/lazagne
クロスプラットフォームの資格情報復旧ツールで、ブラウザ、メールクライアント、データベース、システムメカニズム、ネットワークサービスから保存されたパスワードを抽出し、セキュリティ監査やポストエクスプロイテーションに使用します。
 shadow-spinner/cve-2022-0847
CVE-2022-0847 のエクスプロイトで、root アカウントのパスワードを直接削除する。
 anonymous121029034720384234234/py-network-scanner
高度なネットワークペネトレーションテストツールキット。SSHの脆弱性評価、CVE-2018-15473の悪用、ステルス型ブルートフォース機能、fail2ban回避テクニックを備えています。認可されたペネトレーションテスト業務向けのプロフェッショナルグレードなセキュリティテストフレームワークです。
 teteuxd2/cve-2025-5095-poc
CVE-2025-5095 用の Python POC
 ryhnmhrdka/cve-2025-24799
GLPIにおけるCVE-2025-24799のPython概念実証エクスプロイト。未認証の時間ベースブラインドSQLインジェクションを用いてglpi_usersテーブルを検出し、ユーザー名とパスワードハッシュを抽出します。
 huntergregal/mimipenguin
現在のLinuxユーザーのログインパスワードをダンプするツール
 paradoxis/adsyncdump-bof
ADSyncDump BOFは、Dirk-Jan Mollemaのadconnectdump.py / ADSyncDecryptを、依存関係ゼロのBeacon Object File (BOF)に移植したものです。
 lakiw/pcfg_cracker
確率的文脈自由文法 (PCFG) パスワード推測ジェネレータ
 artemcyberlab/project-project-chimera-exploiting-a-modern-wordpress-xxe-to-pillage-secrets-
目的は、WordPressベースのWebアプリケーションに対して本格的なセキュリティ評価を実施し、最終的にサーバー全体を侵害することです。この評価では、特定の現実の脆弱性(CVE-2021-29447)を悪用して初期アクセスを獲得することに焦点を当てます。
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall ブルートフォースエクスプロイト (0day) by 1N3 @ CrowdShield
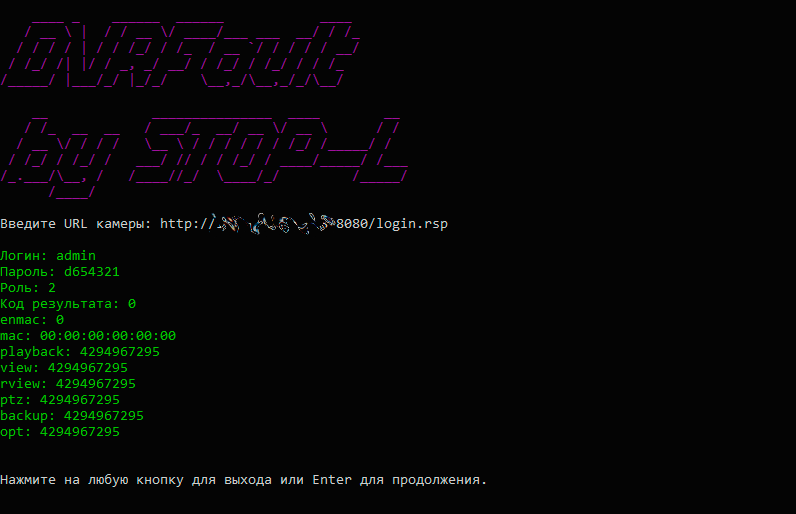 st0pl/dvrfaultnet
.NETコンソールアプリケーションで、CVE-2018-9995の脆弱性を悪用する
 kavishgr/xmlrpc-bruteforcer
WordPress を標的とした XMLRPC ブルートフォーサー、Python 3 で記述。 (廃止)
 yucaerin/cve-2025-4606
Sala - Startup & SaaS WordPress テーマ <= 1.1.4 - パスワードリセット/アカウント乗っ取りを介した未認証の権限昇格
 artemy-ccrsky/cve-2024-39211
Kaiten(ワークフロー管理システム)におけるユーザー列挙の脆弱性