
 #1

 kelvinwin10/cve-2017-7921-rewrite
私によるCVE-2017-7921のシンプルなpythonリライトです。教育目的のみです!
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3における情報漏洩の脆弱性により、認証された攻撃者がカスタムのH2 JDBC接続文字列を介して機密データにアクセスできるようになります。
 revshellxd/lfi-destruction
このプログラムは、Local File Inclusion(LFI)情報を入力するよう促し、自動的に /etc/passwd を検索し、見つかったユーザー名を使用してSSHキーまたはそのバリエーションを検索し、ローカルコンピュータにダウンロードします。また、このプログラムはCVE-2021-4177…
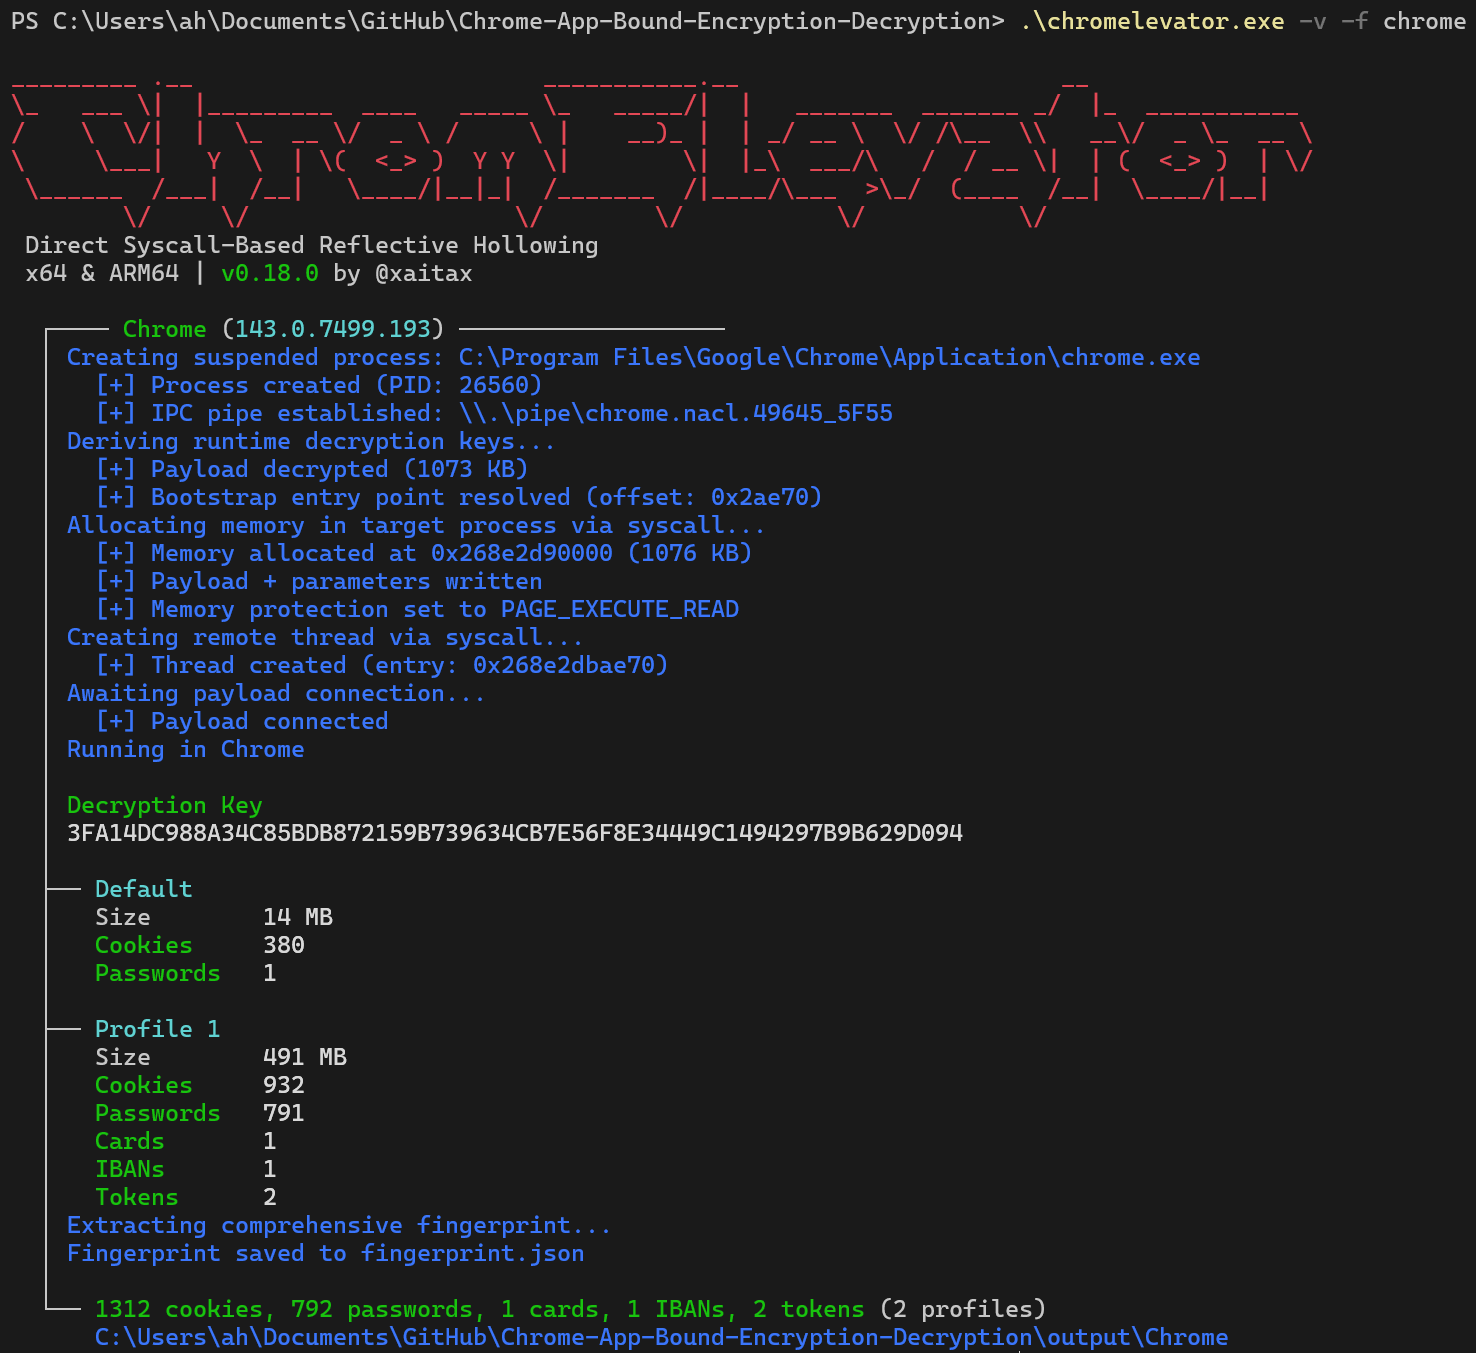 xaitax/chrome-app-bound-encryption-decryption
ダイレクトSyscallベースのリフレクティブプロセスホローイングにより、ChromiumのApp-Bound暗号化をバイパス。Chrome、Edge、Brave、Avastからクッキー、パスワード、支払い方法、トークンを抽出 - ファイルレス、ユーザーモード、管理者権限不要。
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE。このツールは、マジッククッキーまたは提供された認証情報に基づいて、認証情報の抽出とスナップショットの取得が可能です。
 ik0nw/cve-2024-46987
CVE-2024-46987 の Camaleon CMS におけるパストラバーサル脆弱性のエクスプロイト。任意のファイルのダウンロードを可能にし、ブルートフォースによる自動 SSH キー抽出を実現します。
 alien0ne/cve-2025-2304
Camaleon CMS v2.9.0における、updated_ajaxエンドポイントでの不適切なパラメータ処理を介した認証済み権限昇格
 hackerhouse-opensource/offensivelua
Offensive Lua.
 pescada-dev/cve-2025-22381
CVE-2025-22381 の発見: Aggie オープンソースプロジェクトにおけるホストヘッダーインジェクション
 tw1sm/spraycharles
低速かつ長期にわたるパスワードスプレー攻撃ツール。長期間にわたって間隔を開けて攻撃するように設計されています。
 dievus/oh365userfinder
レスポンス分析を介して有効なMicrosoft 365アカウントとドメインを列挙し、パスワードスプレー攻撃をサポート、ロックアウトを回避するためのスロットリング検出機能を備えています。

 hackingyseguridad/smb
SMBプロトコル監査、脆弱性検出(EternalBlue、SMBGhost)、nullセッション列挙、資格情報ブルートフォース、およびWindows・Sambaシステムにおける共有アクセス試験のためのシェルスクリプト集。
 vectra-ai-research/maad-af
MAAD Attack Framework - M365およびEntra ID(Azure AD)のセキュリティテストをシンプル、迅速、効果的に行うための攻撃ツール。
 postmodern/wordlist.rb
ワードリストの生成と操作のためのRubyライブラリおよびCLI。
 hyunchiya/cve-2025-14736
ロールフォームフィールドを介した未認証の管理者への権限昇格
 d3vn0mi/cve-2016-16113-poc
cve-2016-16113









