
 #1

 quentinhardy/odat
Oracle Database向けのペネトレーションテスティングツールで、有効なSIDの発見、認証情報のブルートフォース攻撃、DBA権限への昇格、システムコマンドの実行、既知のCVEを悪用します。
 synacktiv/ntdissector
Active Directory NTDSデータベースパーサー。レコードをJSONにダンプし、オブジェクトフィルタリングをサポートし、SYSTEMハイブまたはブートキーを使用して暗号化された列を復号化します。
 emrekybs/pikachu-smtp
SMTPユーザーに対するブルートフォース攻撃のためのシンプルなPythonスクリプト
 emrekybs/wifi-purple
ハンドシェイクをキャプチャし、airmon-ngとwifiteを使用して認証解除攻撃を実行し、無線侵入テストを行う自動化されたWiFiセキュリティテストスクリプト。
 super-oof/keepass2-password-finder
Pythonで書かれたCVE-2023-32784のPoC
 jfriedli/cve-2025-10658
CVE-2025-10658用のPythonエクスプロイトスクリプト:WordPress SupportCandyゲストログインで6桁のOTPをブルートフォースし、admin-ajax.phpエンドポイントを介して完全なアカウント乗っ取りを達成します。
 misakamikato/cve-2017-7921-golang
Hikvision IPカメラアクセスバイパスエクスプロイト、golangで開発。
 agent-skywalker/cve-2025-60787
CVE-2025-60787の概念実証エクスプロイト。motionEye v0.43.1b4のOSコマンドインジェクションで、巧妙に細工されたimage_file_nameパラメータを介してリモートコード実行を可能にします。
 cappricio-securities/socialengineering
SEtフレームワーク
 itzvenom/cve-2023-6329
Control iD iDSecureのCVE-2023-6329認証バイパス用のPython PoCエクスプロイト。予測可能なパスワード導出アルゴリズムを介して管理者資格情報を再構築し、許可されたセキュリティテストを可能にします。
 flangvik/teamfiltration
クロスプラットフォームフレームワーク。O365アカウントの列挙、パスワードスプレーイング、メール/Teams/OneDriveデータの流出、EntraIDアカウントのトークン操作によるバックドア化を行う。
 bridgeralderson/cve-2024-51482
ZenoMinder ブラインドSQLインジェクション PoC
 sobri3195/pegasus-neo
PEGASUS-NEOは、セキュリティ専門家や倫理的ハッカーのために設計された総合的なペネトレーションテストフレームワークです。偵察、エクスプロイト、ワイヤレス攻撃、ウェブハッキングなどのための複数のセキュリティツールとカスタムモジュールを組み合わせています。
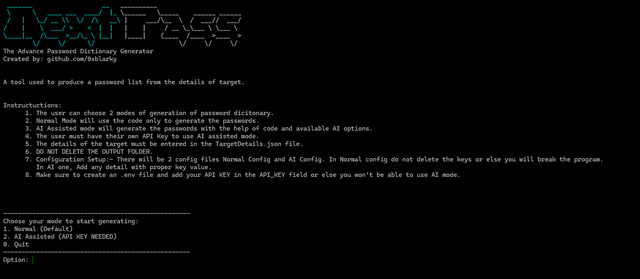 0xblarky/nextpass
ターゲットの詳細からパスワードリストや辞書を生成するために使用できるツール
 tenebrae93/rocketchat-nosqli-chain-cve-2021-22911
Automated exploit for Rocket.Chat NoSQL injection (CVE-2021-22911) that leaks password reset tokens and performs unauthenticated account takeover.
 phxbandit/scripts-and-tools
ハッキングに役立つスクリプトとユーティリティ
 sahiloj/cve-2023-33730
eScan Management Console バージョン 14.0.1400.2281 には、`GetUserCurrentPwd` 関数を介した権限昇格が含まれており、攻撃者が任意のユーザーのパスワードを平文で取得できるようになります。









