
 #1
 ninajafli/dotcms-cve-2022-45782
CVE-2022-45782の概念実証: 予測可能なdotCMSパスワードリセットトークン、トークンクラッカーと完全なエクスプロイトチェーンを備えています。
 polosss/by-poloss..-..cve-2026-11551-poc
アカウント乗っ取りによる認証なしの権限昇格
 pwnfo/mapchar
パターンロジックと式を使用してワードリストを生成します。
 mda1r/cve-2026-31278
Suprema BioStar 2 における Active Directory 資格情報露出の脆弱性に関する CVE 解説
 lizhianyuguangming/tomcatscanpro
Tomcat自動化脆弱性スキャン・悪用ツール。バッチでの弱いパスワード検出、バックエンドへのWARパッケージデプロイによるgetshell、CVE-2017-12615 ファイルアップロード、CVE-2020-1938/CNVD-2020-10487 ファイルインクルードをサポート。
 leftp/dpapisnoop
ユーザーMasterKeysからクラック可能なDPAPIハッシュを出力するC#ツール
 7megaumka7/foskiller
FOSSBilling CVE-2026-53647 & CVE-2026-53646 PoC — 未認証のAPIキー開示とパスワードリセットトークンの再利用
 synacktiv/nounours
Nounoursは、Laravelアプリケーション上でAPP_KEYを大規模にテストするために設計されたツールです。
 lgandx/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、拡張セキュリティNTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。
 thesw0rd/cve-2026-27886-poc-account-takeover
Strapi CMSのCVE-2026-27886の完全なアカウント乗っ取りPoC
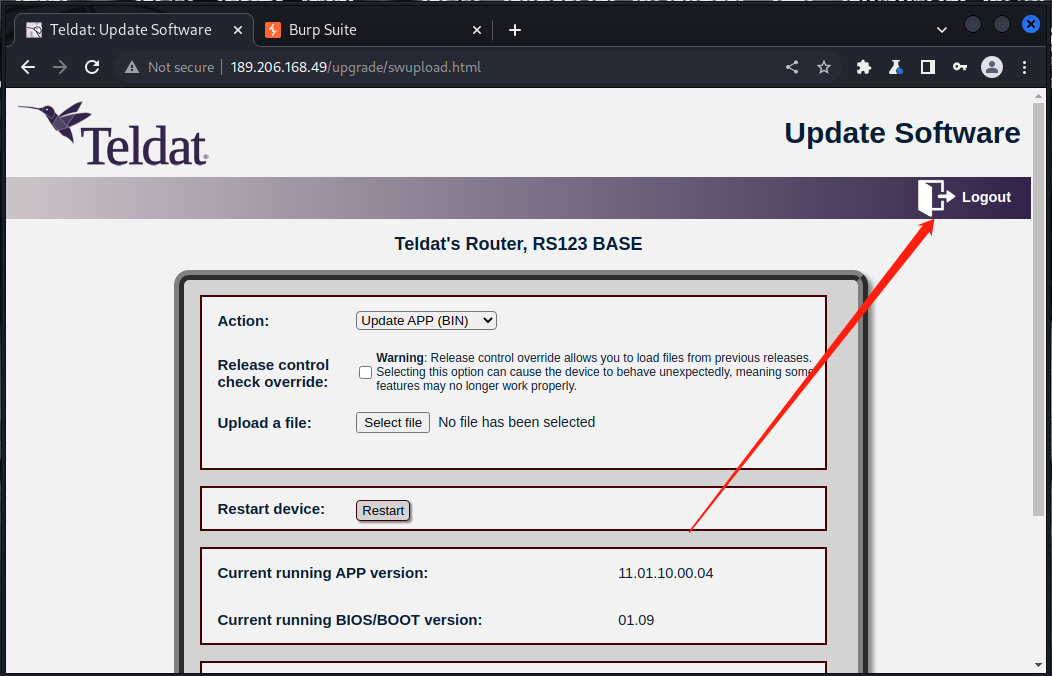 uyhacked/teldat-router-cve-2022-poc
Teldat RS123/RS123w ルーターにおける CVE-2022-39996 (反射型XSS) および CVE-2022-39997 (弱いパスワード) のPoC
 flyingllama87/p4wned
Perforceのセキュリティ研究とツール - CVE-2026-6043
 xhcoding/sshpass-win32
http://sourceforge.net/projects/sshpass/ のWindows版
 shootcannon/cve-2026-5076
ARMember Premium <= 7.3.1 完全な管理者アカウント乗っ取り
 zycoder0day/cve-2026-5076
CVE-2026-5076 の概念実証エクスプロイト。SQLインジェクションとパスワードリセットキーの平文保存により、ARMember Premium で認証なしの管理者アカウント乗っ取りを実証します。
 lorenzocamilli/cve-2026-45332-poc
CVE-2026-45332の概念実証エクスプロイト。Automad CMSにおけるアクセス制御の欠陥を悪用し、未認証で管理者のbcryptハッシュとTOTPシークレットをダンプするもの。
 jenderal92/cve-2026-8206
CVE-2026-8206の大量悪用ツール – Kirki WordPressプラグイン(≤6.0.6)の'handle_forgot_password'を介した未認証の権限昇格。








