
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 paradoxis/adsyncdump-bof
ADSyncDump BOFは、Dirk-Jan Mollemaのadconnectdump.py / ADSyncDecryptを、依存関係ゼロのBeacon Object File (BOF)に移植したものです。
 evilmog/ntlmv1-multi
NTLMv1マルチツール
 blacksnufkin/axhunter
Wellbia XIGNCODE3 アンチチート xhunter ドライバーファミリー(xhunter1.sys v2023.12.7.78 および xhunter2.sys v2026.6.1.192)の PoC(CVE-2026-15430、CVE-2026-3609)。
 george0papasotiriou/cve-2026-23005-matter-commissioning-code-brute-force-without-rate-limit
Matter コミッショニングコードへのブルートフォース攻撃(CVE-2026-23005)を Python でシミュレートし、8桁のセットアップコードに対するレート制限とロックアウトの欠落を実証します。
 semperis-community/resetnightmare
ResetNightmare (CVE-2026-27912) のPOCツール
 m1kb0k/cve-2022-25012-dvr4-weak-password-encryption
CVE-2022-25012を介してArgus Surveillance DVRシステムの弱い暗号化パスワードを復号し、DVRParams.iniの暗号文から平文の認証情報を再構築します。
 n00py/outpacket
このチートシートは、一般的な impacket ワークフローを、その現代的な代替手段に対応付けています。
 mwr-cybersec/veeamdumper-bof
Veeam Backup and Replication および Veeam One 向けの資格情報抽出 BOF
 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 ibnaleem/rules
Hashcatパスワードクラッキングルールの厳選コレクションで、ベンチマークデータ付き。レッドチームやペネトレーションテスターが複雑なパスワードを効率的にクラックできるよう設計されています。
 darkspacesecurity/runas-stealer
RunAsユーティリティの資格情報窃取ツール:CreateProcessWithLogonWのフック、スマートキーロギング、リモートデバッギングの3つの手法を実装
 skelsec/adiskreader-secretsdump
ローカルまたはリモートのディスクイメージからレジストリとNTDSシークレットを抽出する
 ricardojoserf/nativebypasscredguard
NTAPI関数のみを使用してWDigest.dllにパッチを適用し、Credential Guardをバイパスします。
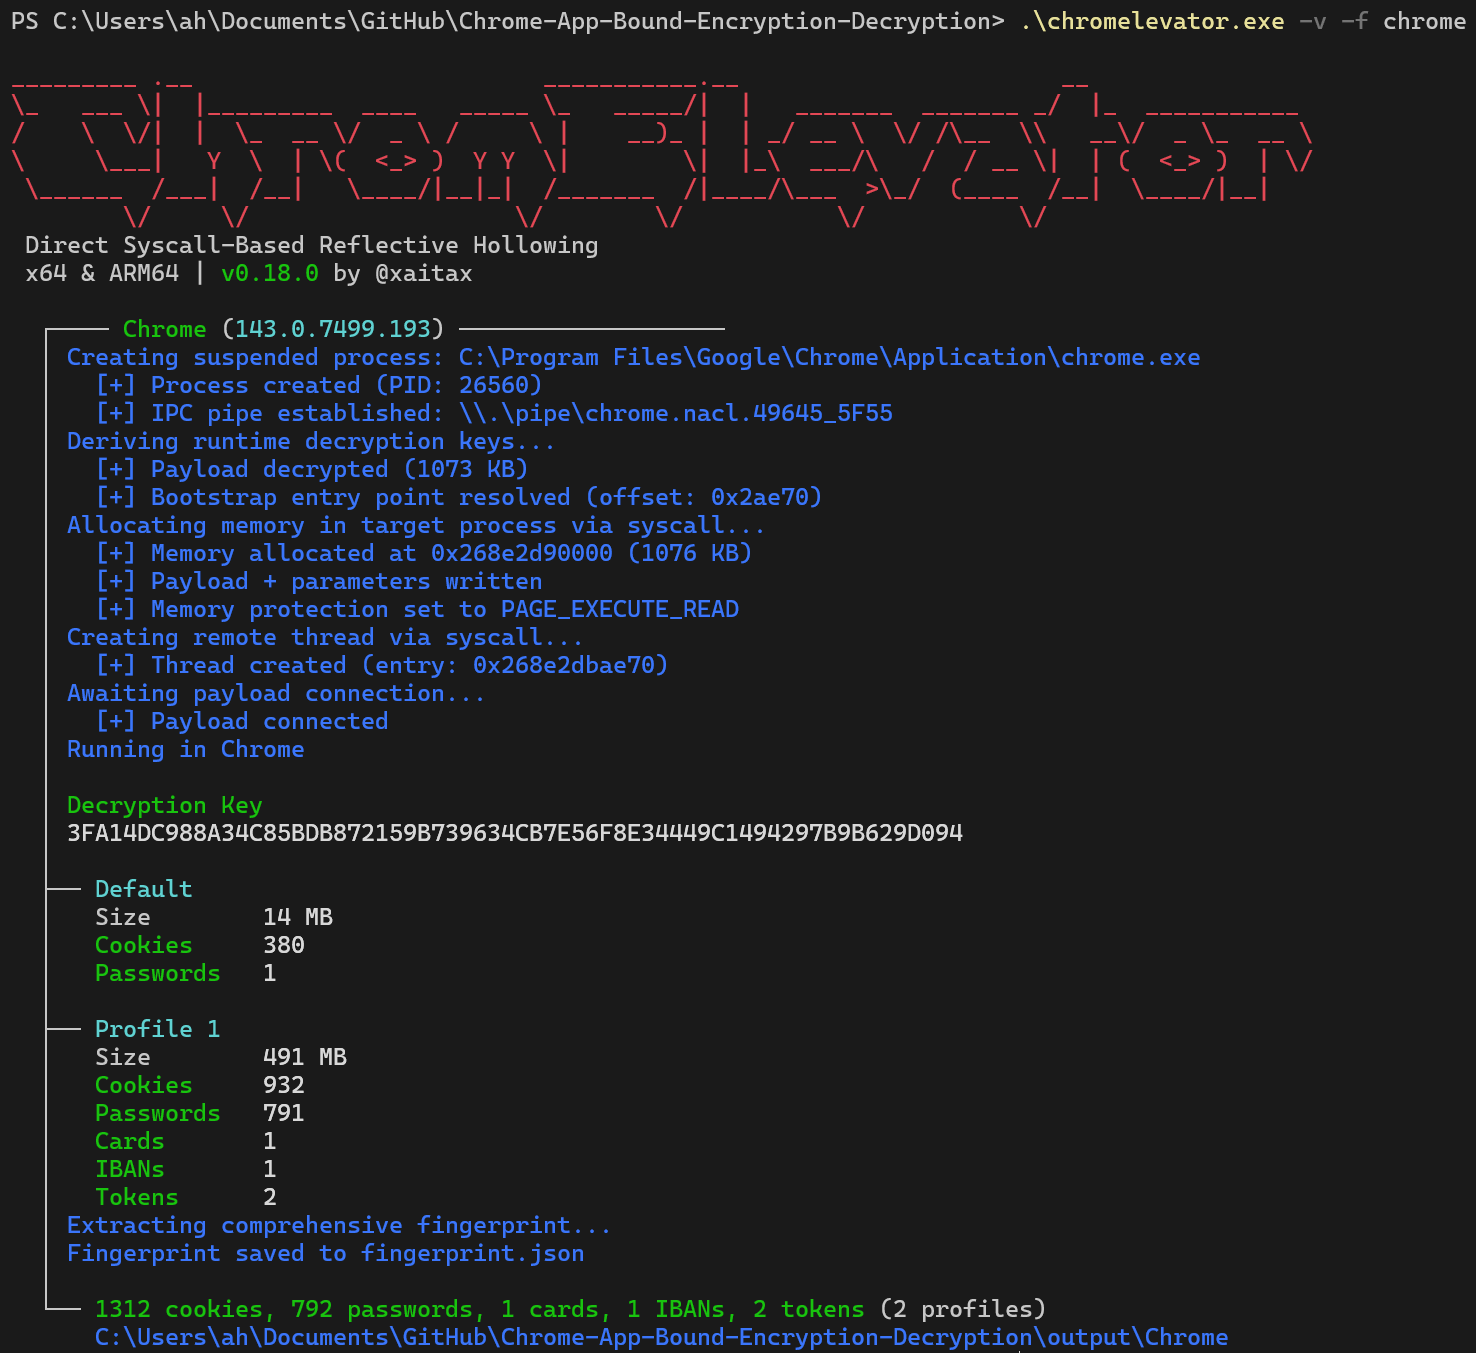 xaitax/chrome-app-bound-encryption-decryption
ダイレクトSyscallベースのリフレクティブプロセスホローイングにより、ChromiumのApp-Bound暗号化をバイパス。Chrome、Edge、Brave、Avastからクッキー、パスワード、支払い方法、トークンを抽出 - ファイルレス、ユーザーモード、管理者権限不要。
 wavvs/nanorobeus
Kerberosチケットを管理するためのCOFFファイル(BOF)。
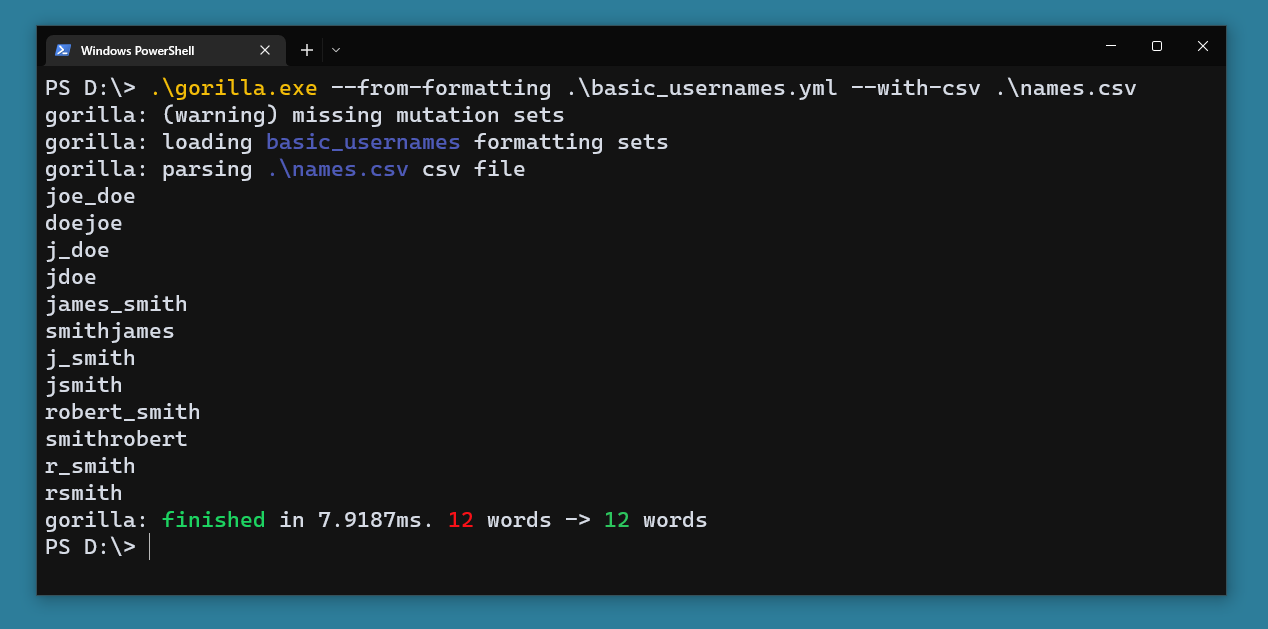 andreiverse/gorilla
ミューテーションを使用してワードリストを生成、または既存のワードリストを拡張するツール。
 adarshthakur14777-cyber/cve-2026-60137
wpsqli CVE-2026-60137用の完全なSQLi抽出器+ダンパー
 r3fr4kt/codify-tjnull-oscp-
Codify(Linux - Easy)のウォークスルー。vm2 RCE(CVE-2023-30547)の悪用、SQLite DBのハッシュ抽出、Johnを使用したBcryptのクラッキング、および`mysql-backup.sh`内のBashワイルドカード比較による権限昇格。








