
 #1

 dievus/lnkbomb
悪意のあるショートカット生成ツール。安全でないファイル共有からNTLMハッシュを収集するために使用します。
 markoh17/spray365
Spray365は、カスタマイズ可能な2段階パスワードスプレー方式により、Microsoftアカウント(Office 365 / Azure AD)へのスプレー攻撃を容易にします。組み込みの実行プランには、Azure Smart…
 optiv/talon
Windows Active Directory環境内のKerberosおよびLDAPサービスを標的とするパスワード推測ツール。
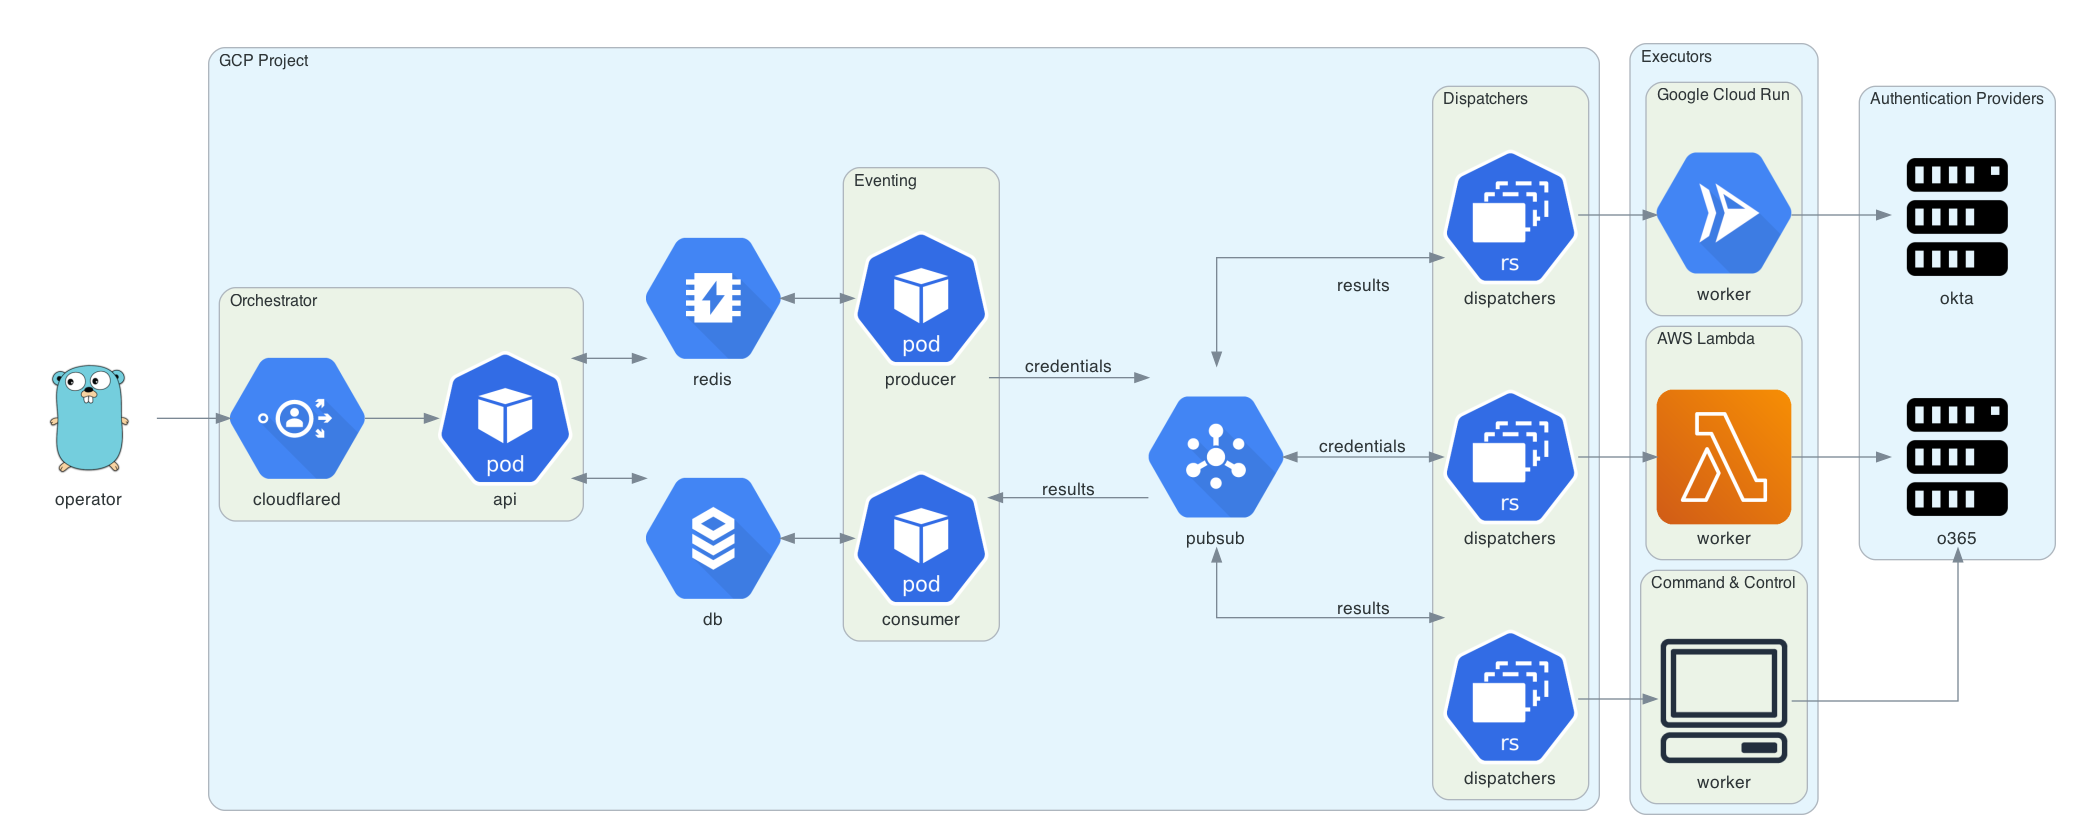 praetorian-inc/trident
自動化されたパスワードスプレー攻撃ツール
 jaykali/lockphish
Lockphish は、ロック画面に対するフィッシング攻撃用の最初のツール(07/04/2020)であり、https リンクを使用して Windows の資格情報、Android の PIN、iPhone のパスコードを取得するように設計されています。
 wkovacs64/pwl
パスワードレンズ:パスワード内の文字種を明らかにする
 kavishgr/xmlrpc-bruteforcer
WordPress を標的とした XMLRPC ブルートフォーサー、Python 3 で記述。 (廃止)
 nuid/nebulousad
NebulousAD 自動資格情報監査ツール。
 byt3bl33d3r/crackmapexec
ネットワークペネトレーションテスト用スイスアーミーナイフ
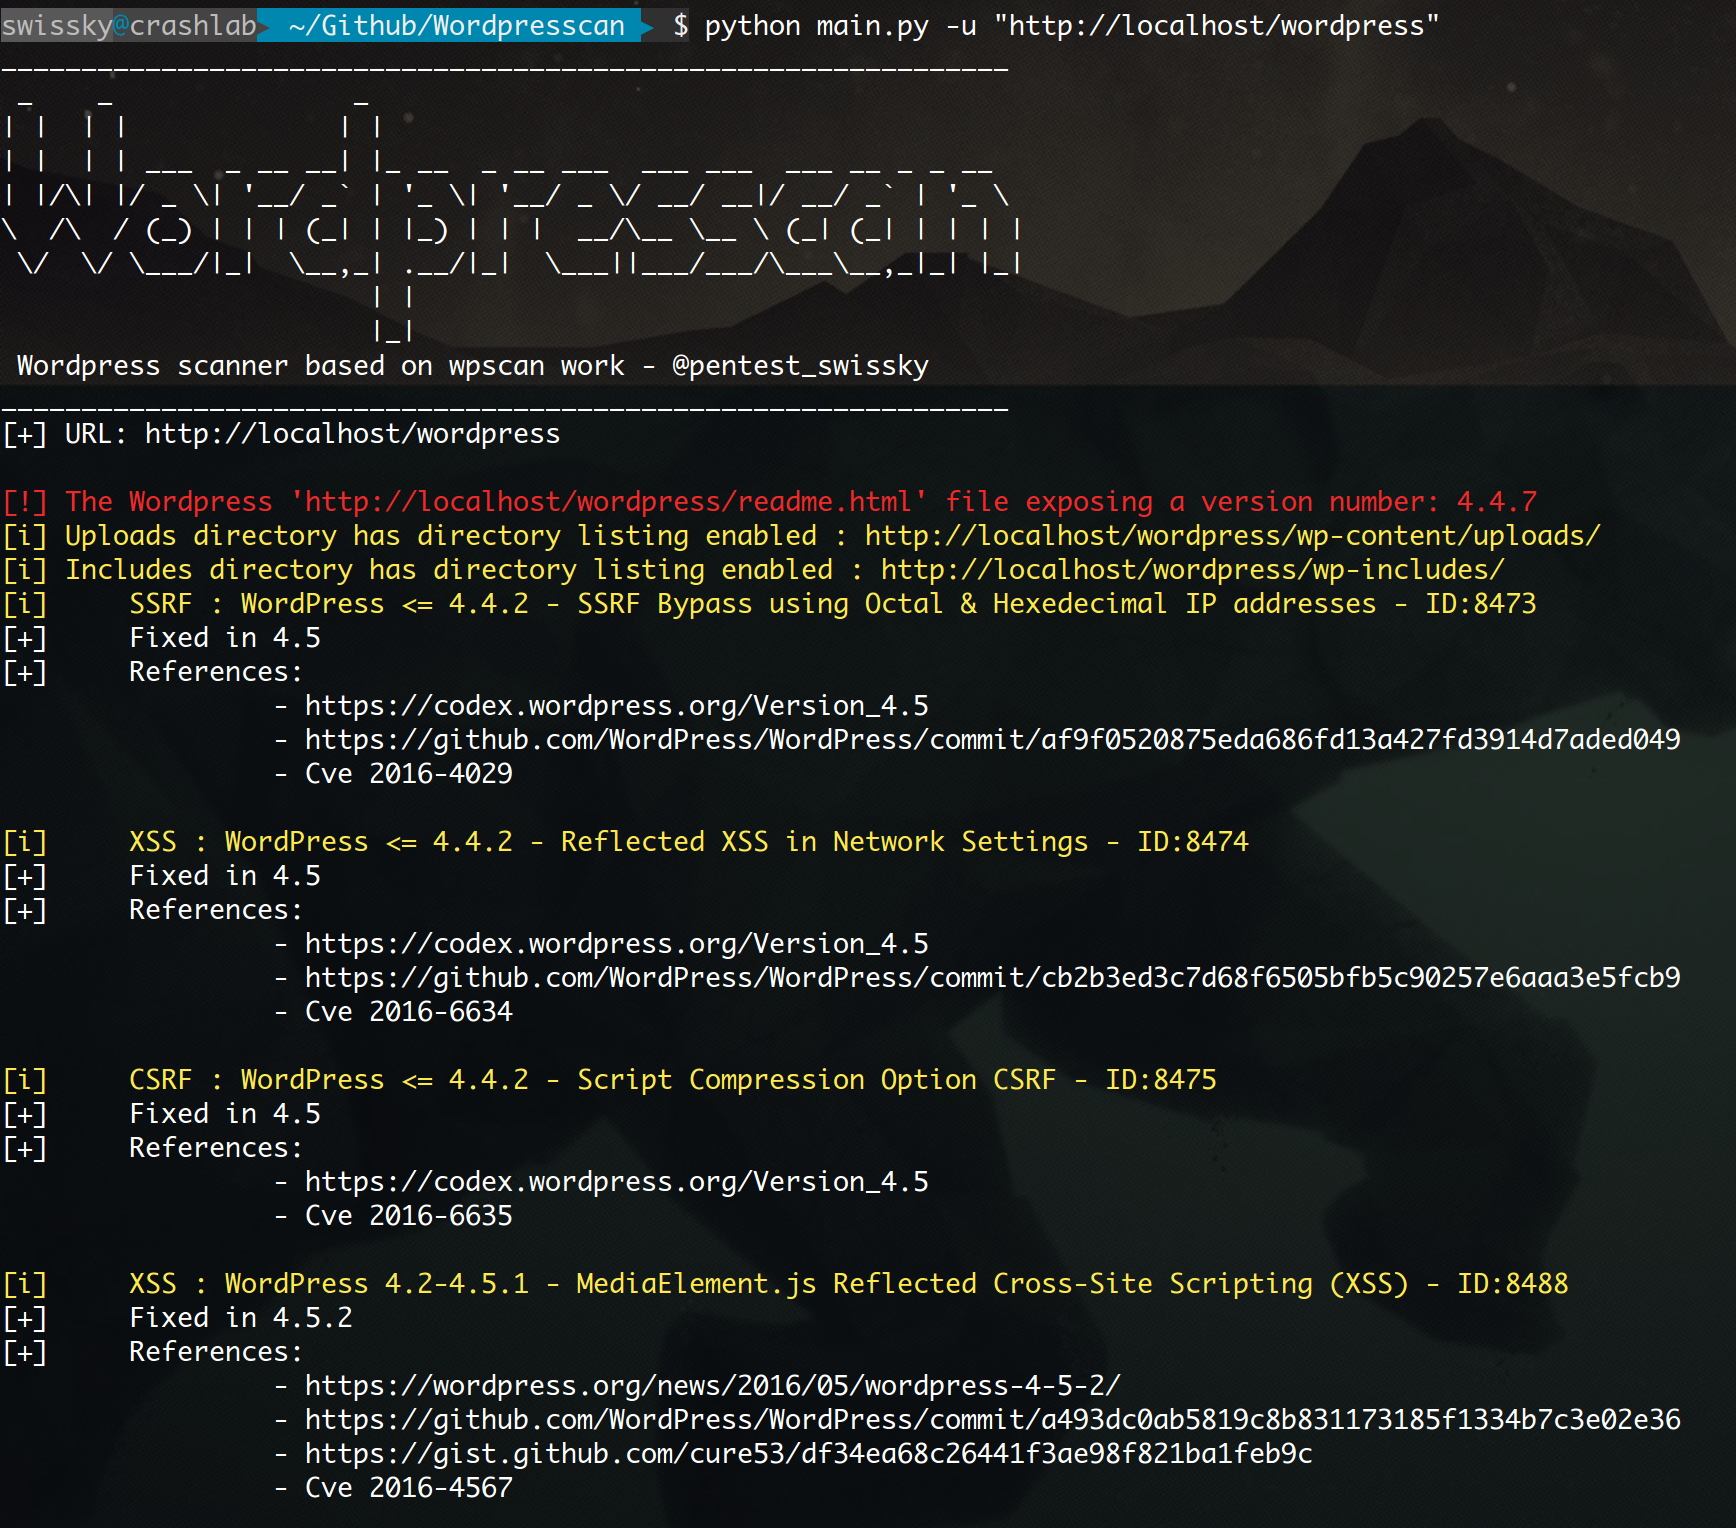 swisskyrepo/wordpresscan
WPScan を Python で書き直し、WPSeku のアイデアを一部取り入れた
 spiderlabs/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、Extended Security NTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。
 spiderlabs/portia
Portiaは、低権限アカウントが侵害された後、内部ネットワークのペネトレーションテストで一般的に実行される数多くの手法を自動化することを目的としています。
 screetsec/brutesploit
BruteSploit は、インタラクティブシェルを備えた、ワードリストの自動生成、ブルートフォース、操作のための手法集です。ペネトレーションテスト中に列挙のために使用でき、CTF では単語やファイルテキストの操作、結合、変換、順列化に使用することもできます :p
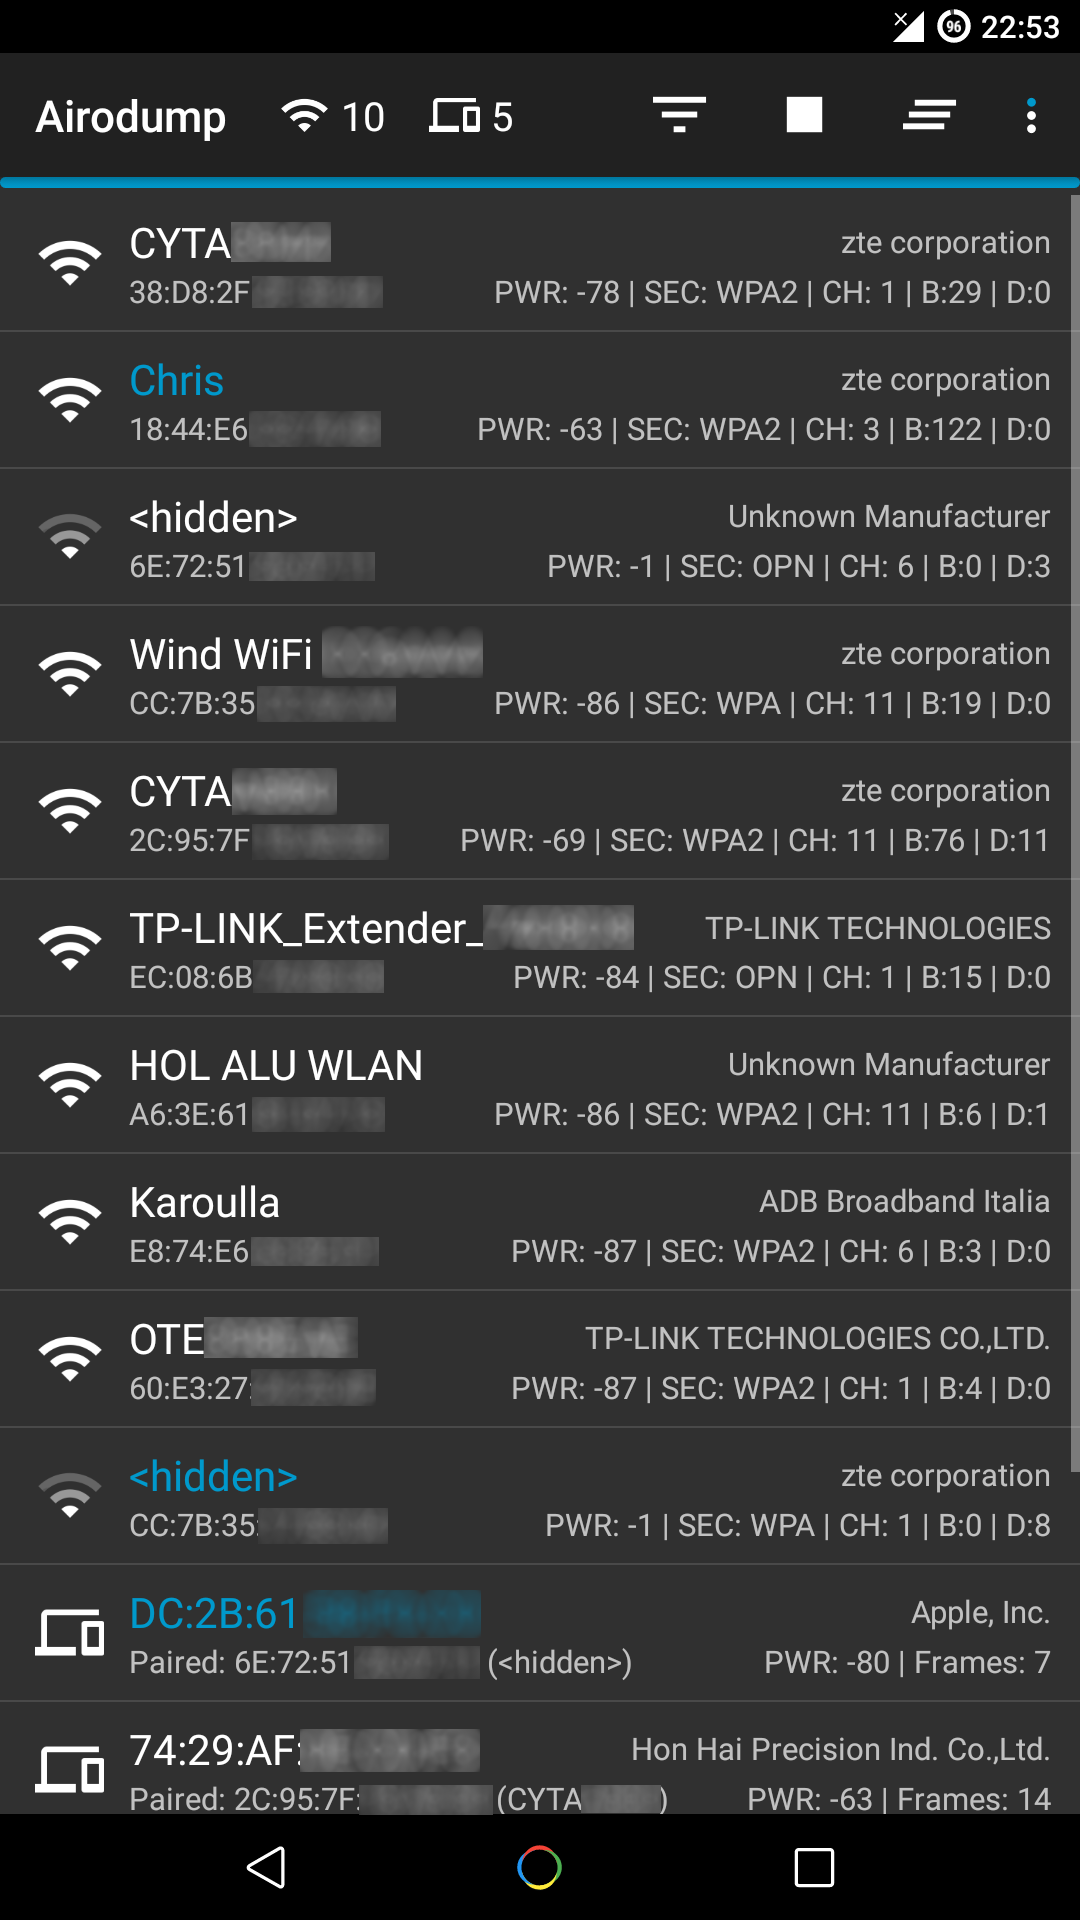 chrisk44/hijacker
Aircrack、Airodump、Aireplay、MDK3、ReaverのAndroid用GUIアプリケーション
 praetorian-inc/hob0rules
統計と業界パターンに基づくHashcat用パスワードクラッキングルール











