
 #1

 yeee3642/edu-recon
教育セクター向けの許可された偵察・トリアージオーケストレーター(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、シークレット/APIキー漏洩、XSS、wp2shell)とWebコントロールパネル
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RATのリバースエンジニアリング解析。クレジットカードデータを窃取し、ブラウザのパスワードを復号化して、Telegram、SMTP、FTP経由で外部送信する高度なマルウェアです。
 gmh5225/csrfbrute
CSRFログイン総当たり攻撃ツールで、レッドチーム作戦向けに設計されており、動的なCSRFトークン更新、マルチスレッド並行処理、セッション復元機能を備え、高並行操作とインテリジェントな再試行メカニズムをサポートします。
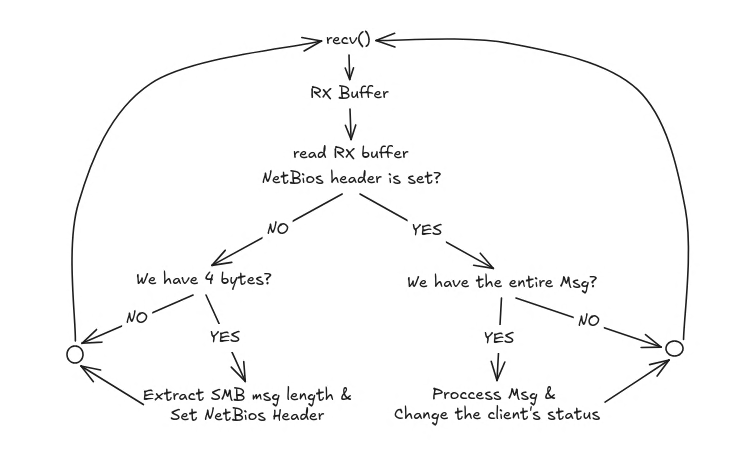 lcky00/impostor
SMB1サーバーによるNTLMv2ハッシュ傍受用ツール。C言語で記述されています。
 hackerest/pwneye
あなたのONVIFおよびRTSPカメラコンパニオン。実世界のセキュリティカメラの発見とハッキングのためのツールです 🎥

 mr-un1k0d3r/redteamscripts
攻撃的レッドチームスクリプト集。プロセス終了、フィッシング用SPFバイパス、パスワードスプレー攻撃、ColdFusionパスワード復号化を含む。
 amperclock/cve-2023-32784-kdbxpassdmp
Keepassのメモリダンプからマスターパスワードを取得し、ブルートフォースのヒントを使用します。
 0xvedette/cve-2020-12712
SOS JobSchedulerの(S)FTPプロファイルに保存されたパスワードを、プロファイル名が3DES暗号化キーとして使用されていることを悪用して復号し、平文の認証情報を復元できるようにします。
 martinfrancois/cve-2021-36460
アドバイザリ:VeryFitProアプリ(<=3.3.7)におけるパス・ザ・ハッシュ脆弱性の詳細。認証にSHA-1パスワードハッシュが使用されており、元のパスワードなしでアカウント乗っ取りが可能になる。
 boreas37/cve-2026-43914-poc
CVE-2026-43914 の PoC: Vaultwarden <1.35.4 のメール2FAブルートフォースバイパスパスワードオラクル。Python標準ライブラリのみ。
 shawnng078-ops/cve-2024-28000-exploit-lab
分離されたWordPressラボ環境を使用した、LiteSpeed CacheにおけるCVE-2024-28000のハンズオン再現。偵察、脆弱なハッシュの復元、管理者権限昇格の証明、クリーンアップ、および是正に焦点を当てたドキュメントを含みます。
 brannondorsey/naive-hashcat
プラグアンドプレイのhashcatラッパー。事前設定された辞書攻撃、ルールベース攻撃、コンビネータ攻撃、マスク攻撃を使用してパスワードハッシュをクラッキングし、数十種類のハッシュタイプに対応し、復元された認証情報をpotファイルに書き込みます。
 frizb/hashcat-cheatsheet
OSCP/ペネトレーションテスト向けHashcatリファレンス:ハッシュ識別、Linux、Windows、アーカイブ、データベース、Kerberosチケットのクラッキング構文、およびルールベース攻撃。
 ragnt/angryoxide
攻撃的802.11監査ツール。非認証化(deauthentication)、不正クライアント(rogue-client)、チャネル切り替え攻撃を用いてWPA/WPA2ハンドシェイクとPMKIDキャプチャを自動化し、ヘッドレスモード、GPSロギング、Hashcat対応出力を備えています。
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 nccgroup/winauthlib
Windowsドメイン認証ライブラリ(資格情報のテスト用)









