
 #1

 prodefense/hawk
sshd および su サービスを介して見つかったパスワードを流出させるために設計された Golang ツール
 olivierlaflamme/cve-2021-36934-export-shadow-volume-poc
CVE-2021-36934の概念実証エクスプロイト。Windowsボリュームシャドウコピーファイルをエクスポートして、権限昇格とハッシュベースの資格情報偽造を可能にします。
 loganpkinfosec/cve-2020-7378
CVE-2020-7378 の概念実証エクスプロイト。予測可能なパスワードリセットトークン生成とブラインドXXEを連鎖させ、OpenCRXで管理者アクセスを取得し、サーバーファイルを外部に流出させます。
 sabbu143s/cve_2020_35848
CVE-2020-35848は、認証メカニズムにおけるユーザー入力の安全でない処理によりCockpit-CMS v1.7に影響を及ぼし、リモートコード実行を引き起こします。このラボは、CTFプレイヤーやバグバウンティ学習者が、トークン抽出、パスワードリセット、フラグ取得を含む現実世界の悪用手順をシミ…
 w33vils/cve-2020-35847_cve-2020-35848
CVE-2020-35847, CVE-2020-35848 : アカウント乗っ取り
 n4nj0/cve-2020-35590
WordPressプラグイン「Limit Login Attempts Reloaded」>=2.13.0向けブルートフォースツール - ログイン制限バイパス(CVE-2020-35590)
 varandinawer/cve-2020-28874
CVE-2020-28874
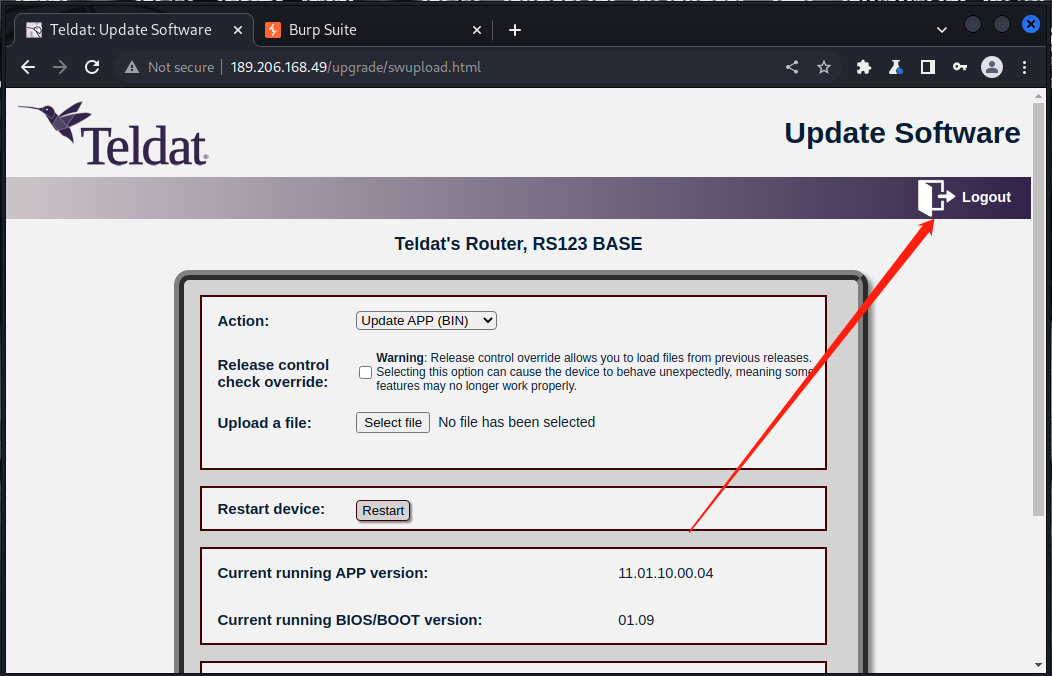 uyhacked/teldat-router-cve-2022-poc
Teldat RS123/RS123w ルーターにおける CVE-2022-39996 (反射型XSS) および CVE-2022-39997 (弱いパスワード) のPoC
 npocmak/cve-2020-1472
https://github.com/dirkjanm/CVE-2020-1472
 zycoder0day/cve-2026-5076
CVE-2026-5076 の概念実証エクスプロイト。SQLインジェクションとパスワードリセットキーの平文保存により、ARMember Premium で認証なしの管理者アカウント乗っ取りを実証します。
 groppoxx/cve-2025-25198-poc
CVE-2025-25198 の PoC: Mailcow 向け自動 Host ヘッダーポイズニングテスト — HTTPS リスナー、Cookie/CSRF の自動処理、最初のリセットリンクを取得
 heventafese/penetration-testing-walkthrough-hacksudo-thor
HackSudo Thor に対するブラックボックス方式のペネトレーションテスト : Apache mod_cgi 経由の CVE-2014-6271 Shellshock RCE を、sudo 設定ミスと bash eval インジェクションと連鎖させ、完全な権限昇格を実現。CSRF…
 instructor-admin/multi-threaded-mass-exploiter-cve-2018-13379-poc
CVE-2018-13379 のマスエクスプロイター(Fortinet FortiOS SSL VPN 向け)。認証情報を即座に抽出し、CSV + PostgreSQL に保存。マルチスレッド対応、無駄な警告なし。
 jenderal92/cve-2026-8206
CVE-2026-8206の大量悪用ツール – Kirki WordPressプラグイン(≤6.0.6)の'handle_forgot_password'を介した未認証の権限昇格。
 nxploited/cve-2025-15030
User Profile Builder < 3.15.2 - 認証不要の任意パスワードリセット
 nxploited/cve-2025-15521
WordPress用プラグイン「The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution」は、3.5.0を含むそれ以前の全バージョンにおいて、アカウント乗っ取りによる権限昇格の脆弱性があります。
 nxploited/cve-2025-49901
WordPress Simple Link Directory Plugin < 14.8.1 は、優先度の高い「認証の欠落」脆弱性の影響を受けます。









