
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 an0nlk/nosql-mongodb-injection-username-password-enumeration
このスクリプトを使用すると、Nosql(mongodb)インジェクション脆弱性のあるWebアプリケーションのユーザー名とパスワードを列挙できます。
 secxena/credcheck
モジュール式の認証情報検証フレームワークで、アクティブおよびパッシブ(正規表現ベース)のチェックモードをペネトレーションテスター向けに提供します。動的なAPIテストとライブラリ統合を通じて複数のサービスをサポートします。
 kkar/teamviewer-dumper-in-cpp
実行中のTeamViewerインスタンスから子ウィンドウを列挙し、TeamViewer ID、パスワード、アカウント設定をダンプします。
 burnymcdull/cve-2017-7921
海康威視の未承認アクセス検出POCおよびパスワードクラッキング
 im10n/cve-2024-3183-poc
CVE-2024-3183 (FreeIPA Rosting) の PoC
 alucard0x1/cve-2024-28000
LiteSpeed Cache 特権昇格 PoC
 alien0ne/cve-2025-2304
Camaleon CMS v2.9.0における、updated_ajaxエンドポイントでの不適切なパラメータ処理を介した認証済み権限昇格

 sp00kyskelet0n/pynightmare
CVE-2021-36934(通称 HiveNightmare/SeriousSAM)のPoC、python3で記述
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054、NTMLv2 ハッシュを取得可能な脆弱性

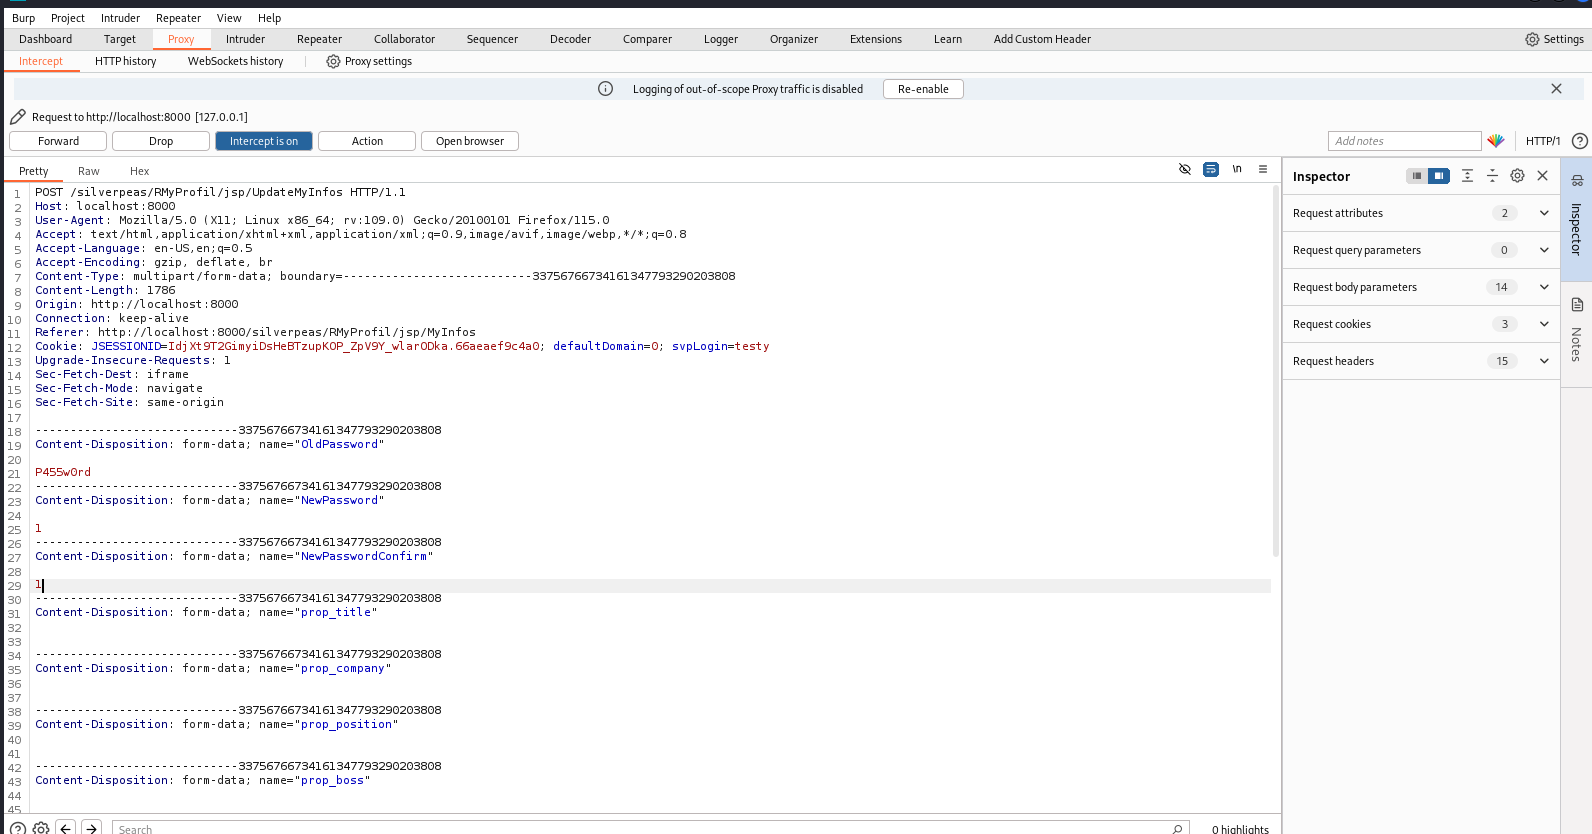 njmbb8/cve-2024-42850
Silverpeas v6.4.2 およびそれ以前のバージョンには、パスワードの複雑性要件をバイパスできる問題があります。
 hatlesswizard/cve-2023-6875
CVE-2023-6875 エクスプロイト(Xakep.Ru 向け)
 hackeremmen/gitlab-exploit
GitLab CVE-2023-7028のエクスプロイト:二重メール検証によるパスワードリセットバイパス。承認されていないアカウント乗っ取りを可能にします。影響を受けるバージョン範囲と修復ガイダンスが含まれています。
 george0papasotiriou/cve-2026-23005-matter-commissioning-code-brute-force-without-rate-limit
Matter コミッショニングコードへのブルートフォース攻撃(CVE-2026-23005)を Python でシミュレートし、8桁のセットアップコードに対するレート制限とロックアウトの欠落を実証します。
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
CVE-2024-4232の概念実証エクスプロイト。Digisol DG-GR1321ルーターの平文パスワード保存を標的とします。Webインターフェースからの資格情報抽出を実証します。
 kiphuong/cve-2016-6210
cve-2016-6210 の PoC
 jason-siu/cve-2019-9053-exploit-in-python-3
CVE-2019-9053(SQLインジェクション)用のPython 3エクスプロイト。ハッシュクラッキング機能付き。古いPython 2コードから更新され、TryHackMe CTFでの使用に最適化されています。








