
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ
 leviathanfromdeepsea/iberyanbytes
PowerShellベースのActive Directory列挙ツール。ネットワーク構成、ドメインオブジェクト、ユーザーセッション、共有権限を収集し、AV回避によりパスワード関連ファイル(SAM/SYSTEM)を抽出します。
 skelsec/kerberoast
脆弱なActive Directoryアカウントを特定および悪用するための、ASREProast、SPNroast、LDAP列挙を含むKerberosベースの攻撃向け純Pythonツールキット。
 ustayready/sharphose
Windows環境向けC#製非同期パスワードスプレー攻撃ツール
 k4m4/dymerge
🔓 辞書ベースの攻撃を成功させるための動的辞書マージツール
 blacklanternsecurity/offensive-azure
Microsoft Azureを対象とした攻撃ツール集
 danmcinerney/creds.py
FTP/POP/IMAP/HTTP/IRCの認証情報を収集する
 skahwah/automato
automatoは、内部ペネトレーションテスト中にユーザーに焦点を当てた列挙タスクの一部を自動化するのに役立つはずです。
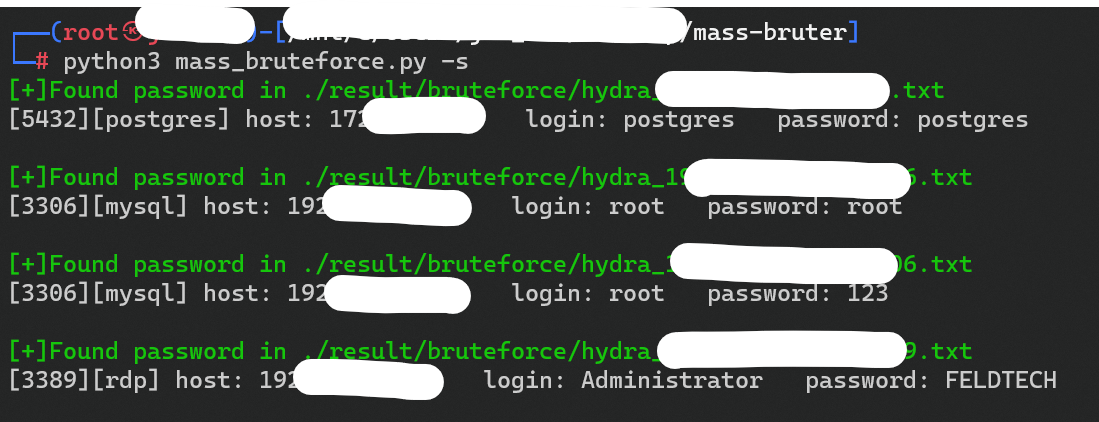 opabravo/mass-bruter
一般的なサービスの一般的な認証情報を用いた大量ブルートフォース認証。
 skelsec/adiskreader-secretsdump
ローカルまたはリモートのディスクイメージからレジストリとNTDSシークレットを抽出する
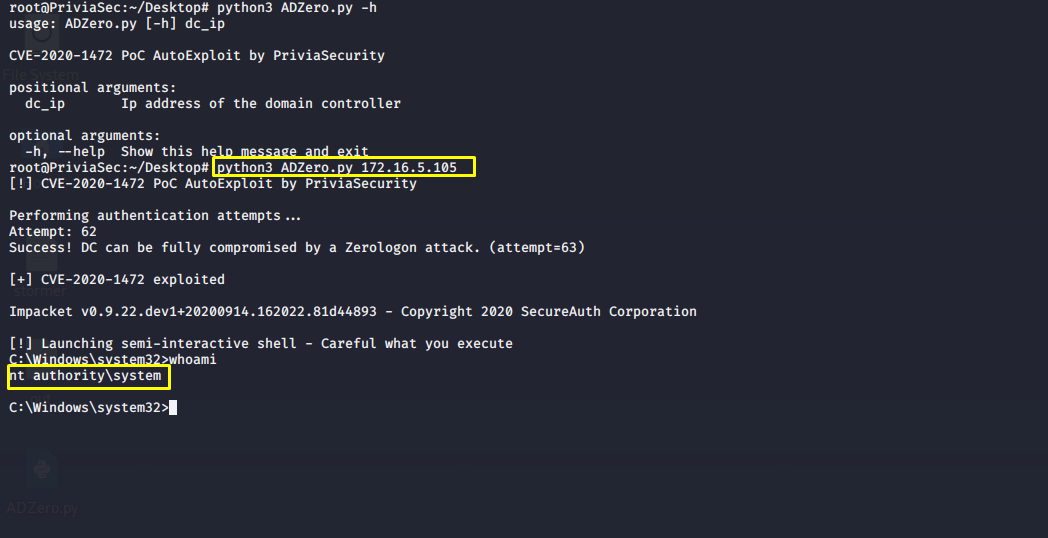 privia-security/adzero
Zerologon 自動エクスプロイトツール | CVE-2020-1472
 filipkarc/poc-ubuntutouch-pin-privesc
CVE-2022-40297 - 概念実証: Ubuntu Touch 16.04 における権限昇格 - PIN ブルートフォースによる
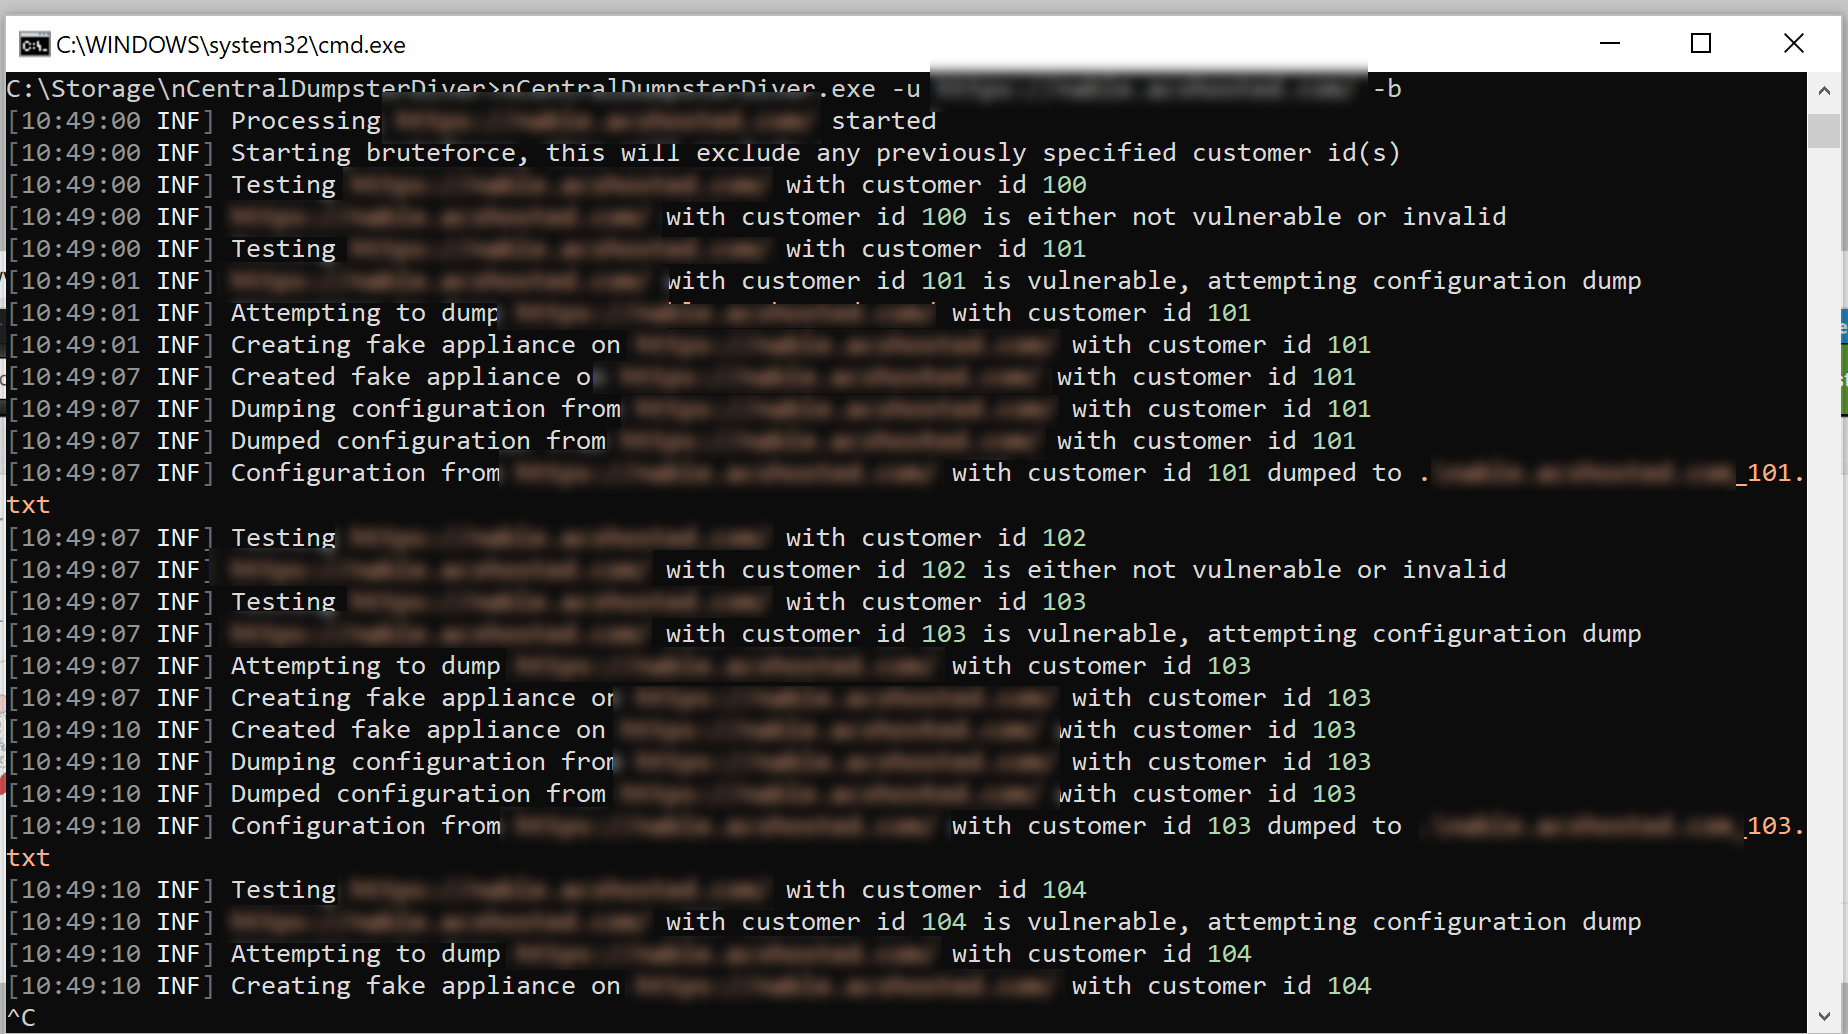 flipfloptech/ncentraldumpsterdiver
このアプリケーションは、Self Registration機能を利用して不正エージェントを作成し、その後ApplianceConfiguration設定をダンプします。この設定には、平文パスワードなどの情報が含まれている場合と含まれていない場合があります。これは2019年10月10日にSolarWi…
 ex-cal1bur/smb_cve-2025-24071
CVE-2025-24071を悪用し、.tarアーカイブ内に.library-msファイルをホスティングしてSMB経由で攻撃。smbclientのtar xを使用すると、ペイロードがユーザーの操作なしにサーバー側で展開されます。ターゲットがライブラリにアクセスすると、ResponderがNTLMハッ…
 randomrobbiebf/woo
WooCommerceのSQLIを悪用し、ユーザーとパスワードハッシュを取得する
 sh4den/cve-2025-52488
このエクスプロイトは、DNN(旧DotNetNuke)バージョン6.0.0から10.0.1未満の脆弱性を標的としており、攻撃者がUnicodeパス正規化攻撃を通じてNTLMハッシュを開示することを可能にします。
 oditynet/sleepall
トロイの木馬 CVE-2024-28085 CVE 28085
 mrali-code/cve-2018-9995_dvr_credentials
CVE-2018-9995 のエクスプロイトツールで、認証されていないHTTPリクエストを介して脆弱なNov、CeNova、QSee、その他のDVRデバイスからDVR認証情報を抽出します。
 goomdan/cve-2016-6210-exploit
CVE-2016-6210に基づいてユーザー名を列挙するために作成されたカスタムエクスプロイト








