
 #1

 zgsnj123/cve-2025-45466
これはCVE-2025-45466の詳細です。
 trqt/cve-2024-48322
RunCodesインスタンスを標的としたCVE-2024-48322用のエクスプロイト。認証バイパス後、メール受信トレイを介してユーザーパスワードを取得。有効なアカウントのみが必要。
 soy-oreocato/cve-2022-42176
CVE-2022-42176の概念実証:PCSecure構成ファイルのハードコードされた資格情報により、管理パネルへのローカル権限昇格と任意のコマンド実行が可能になります。
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunterは、ワードリストを使用してZIPおよびRARアーカイブファイルのパスワードをクラックするために設計された強力なコマンドライン倫理的ハッキングツールです。
 r3fr4kt/codify-tjnull-oscp-
Codify(Linux - Easy)のウォークスルー。vm2 RCE(CVE-2023-30547)の悪用、SQLite DBのハッシュ抽出、Johnを使用したBcryptのクラッキング、および`mysql-backup.sh`内のBashワイルドカード比較による権限昇格。
 m0d0ri205/wargame-turkey_in_2
Unicodeバイパス悪用(CVE-2015-9238)、フラグファイルのセグメンテーション、ブルートフォース遅延、パスワードハッシュを備えたCTFウォーゲームプラットフォーム。教育用のセキュリティチャレンジを提供します。
 carlos55ml/zerologon
Zerologonの脆弱性(CVE-2020-1472)をActive Directoryでテストおよび悪用するためのスクリプトで、ドメインコントローラーのパスワードリセットとハッシュダンプを可能にします。
 zvckster/cve-2025-63353
多言語PoC(Python · Go · JS · C)およびCVE-2025-63353(FiberHome HG6145F1 GPON ONTデバイスにおける重大な予測可能なデフォルトPSK脆弱性)の技術文書。
 shadow-spinner/cve-2022-0847
CVE-2022-0847 のエクスプロイトで、root アカウントのパスワードを直接削除する。
 rajchowdhury240/cve-2018-13341
このツールはCVE-2018-13341を悪用することを目的としています。
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon脆弱性(CVE-2020-1472)の説明とデモンストレーション
 ajnik/joomla-bruteforce
Joomla管理者ログイン認証情報をワードリストでブルートフォースするPythonスクリプト。ペネトレーションテスト向けにプロキシおよび詳細出力オプションを備える。
 martinfrancois/cve-2021-36460
アドバイザリ:VeryFitProアプリ(<=3.3.7)におけるパス・ザ・ハッシュ脆弱性の詳細。認証にSHA-1パスワードハッシュが使用されており、元のパスワードなしでアカウント乗っ取りが可能になる。
 eladshamir/internal-monologue
Internal Monologue Attack: LSASSに触れずにNTLMハッシュを取得する
 paradoxis/flask-unsign
シークレットキーを推測してFlaskアプリケーションのセッションクッキーを取得、デコード、ブルートフォース、作成するためのコマンドラインツール。
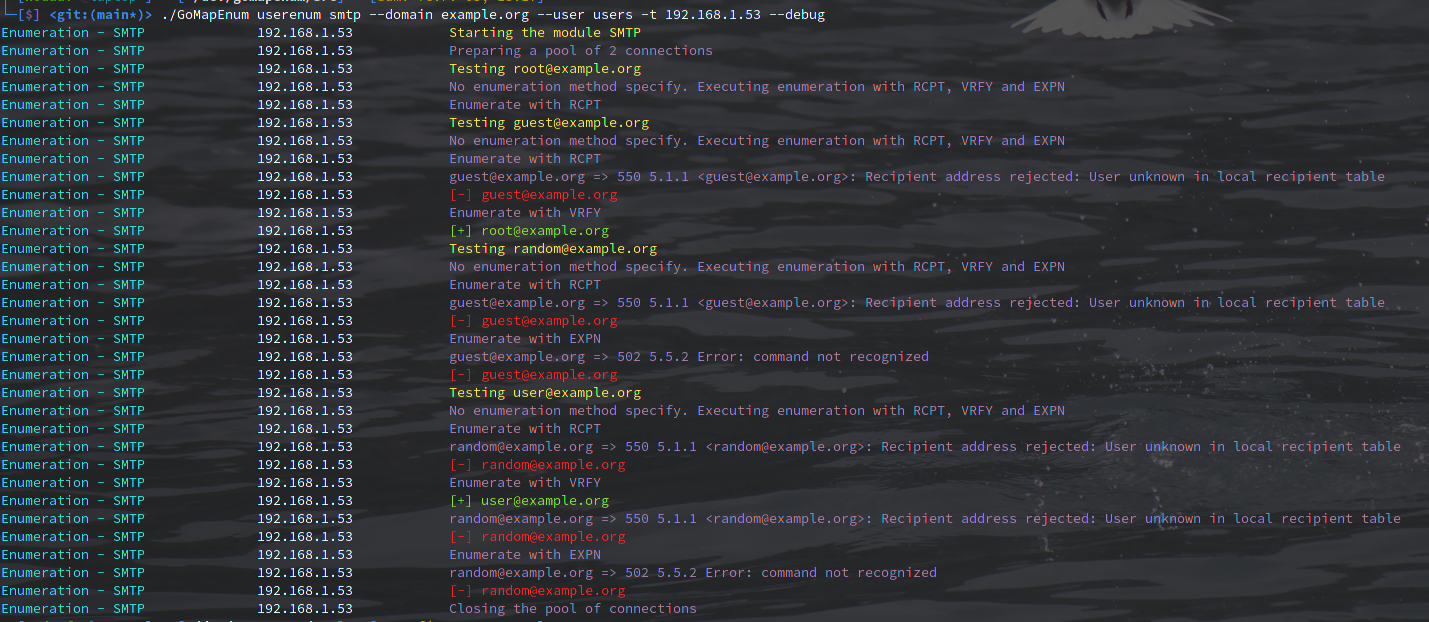 nodauf/gomapenum
Azure、ADFS、OWA、O365、Teamsにおけるユーザー列挙とパスワードブルートフォース、およびLinkedin上のメール収集









