
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 fallenskill1/cve-2024-22853
D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03 には、Alphanetworks アカウントのハードコードされたパスワードが含まれており、リモートの攻撃者が telnet セッションを介して root アクセスを取得できるようになります。
 eremiel/cve-2019-5420
CVE-2019-5420用のPythonエクスプロイトスクリプト。Ruby on Railsの署名済みセッションAES GCM鍵の総当たり攻撃を標的とし、開発/ステージング環境でのリモートコード実行を達成する。
 yosef0x01/cve-2023-24055
CVE-2023-24055 POC (PowerShell で記述)
 super-oof/keepass2-password-finder
Pythonで書かれたCVE-2023-32784のPoC
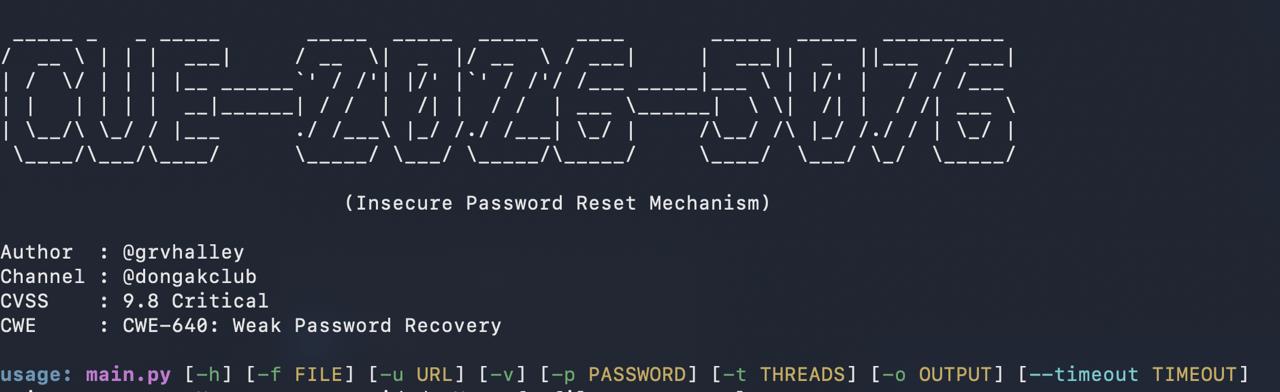 shootcannon/cve-2026-5076
ARMember Premium <= 7.3.1 完全な管理者アカウント乗っ取り
 mauricelambert/gpp-encrypt
この小さなスクリプトは、パスワードをgpp cpasswordに暗号化します。脆弱なラボAD(CVE-2014-1812)を作成するのに便利です。
 loganpkinfosec/cve-2020-7378
CVE-2020-7378 の概念実証エクスプロイト。予測可能なパスワードリセットトークン生成とブラインドXXEを連鎖させ、OpenCRXで管理者アクセスを取得し、サーバーファイルを外部に流出させます。
 hyunchiya/cve-2025-14736
ロールフォームフィールドを介した未認証の管理者への権限昇格
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
レート制限とロックアウトの欠如により、Nagios Fusionの2要素認証をバイパスするブルートフォース攻撃を示します。CVE-2025-60424の詳細と緩和策の推奨事項を含みます。
 tuancui22/zerologonwithimpacket-cve2020-1472
CVE-2020-1472 (Zerologon) の実用的な概念実証 (PoC)。Impacket ライブラリを使用して Netlogon の脆弱性を悪用し、ドメインコントローラへの不正アクセスを実行します。
 lxdwnpiper/cve-2026-48611-phpbb
phpBB 3.3.16 以前の認証をバイパスし、セッション Cookie を偽造して管理者アクセスを取得する Python の概念実証エクスプロイトです。
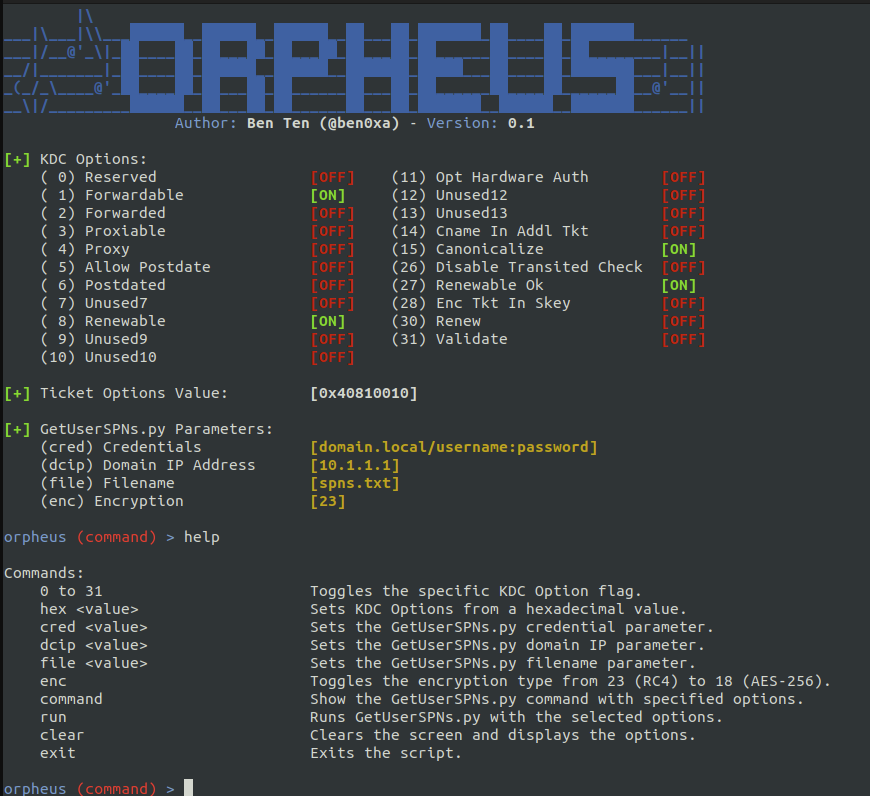 trustedsec/orpheus
Kerberoast検出を回避する:変更されたKDCオプションと暗号化タイプ
 danmcinerney/pentest-machine
nmapのxmlファイルを使用して一部のペンテスト業務を自動化します
 treebuilder/aad-sso-enum-brute-spray
SecureWorksの最近のAzure Active Directoryパスワード総当たり(ブルートフォース)脆弱性のPOC
 synacktiv/ntdissector
Active Directory NTDSデータベースパーサー。レコードをJSONにダンプし、オブジェクトフィルタリングをサポートし、SYSTEMハイブまたはブートキーを使用して暗号化された列を復号化します。
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016以降において、管理者権限でETWを使用してNetNTLMv2ハッシュを取得します。
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
このPythonファイルは、CVE-2017-7921の脆弱性があるhikvisionカメラで使用されるconfigurationFileを復号化します。
 m3f157o/combine_harvester
Rust インメモリダンパー








