
 #1
 localh0t/m4ngl3m3
文字列リストを使用した一般的なパスワードパターン生成ツール
 kavishgr/xmlrpc-bruteforcer
WordPress を標的とした XMLRPC ブルートフォーサー、Python 3 で記述。 (廃止)
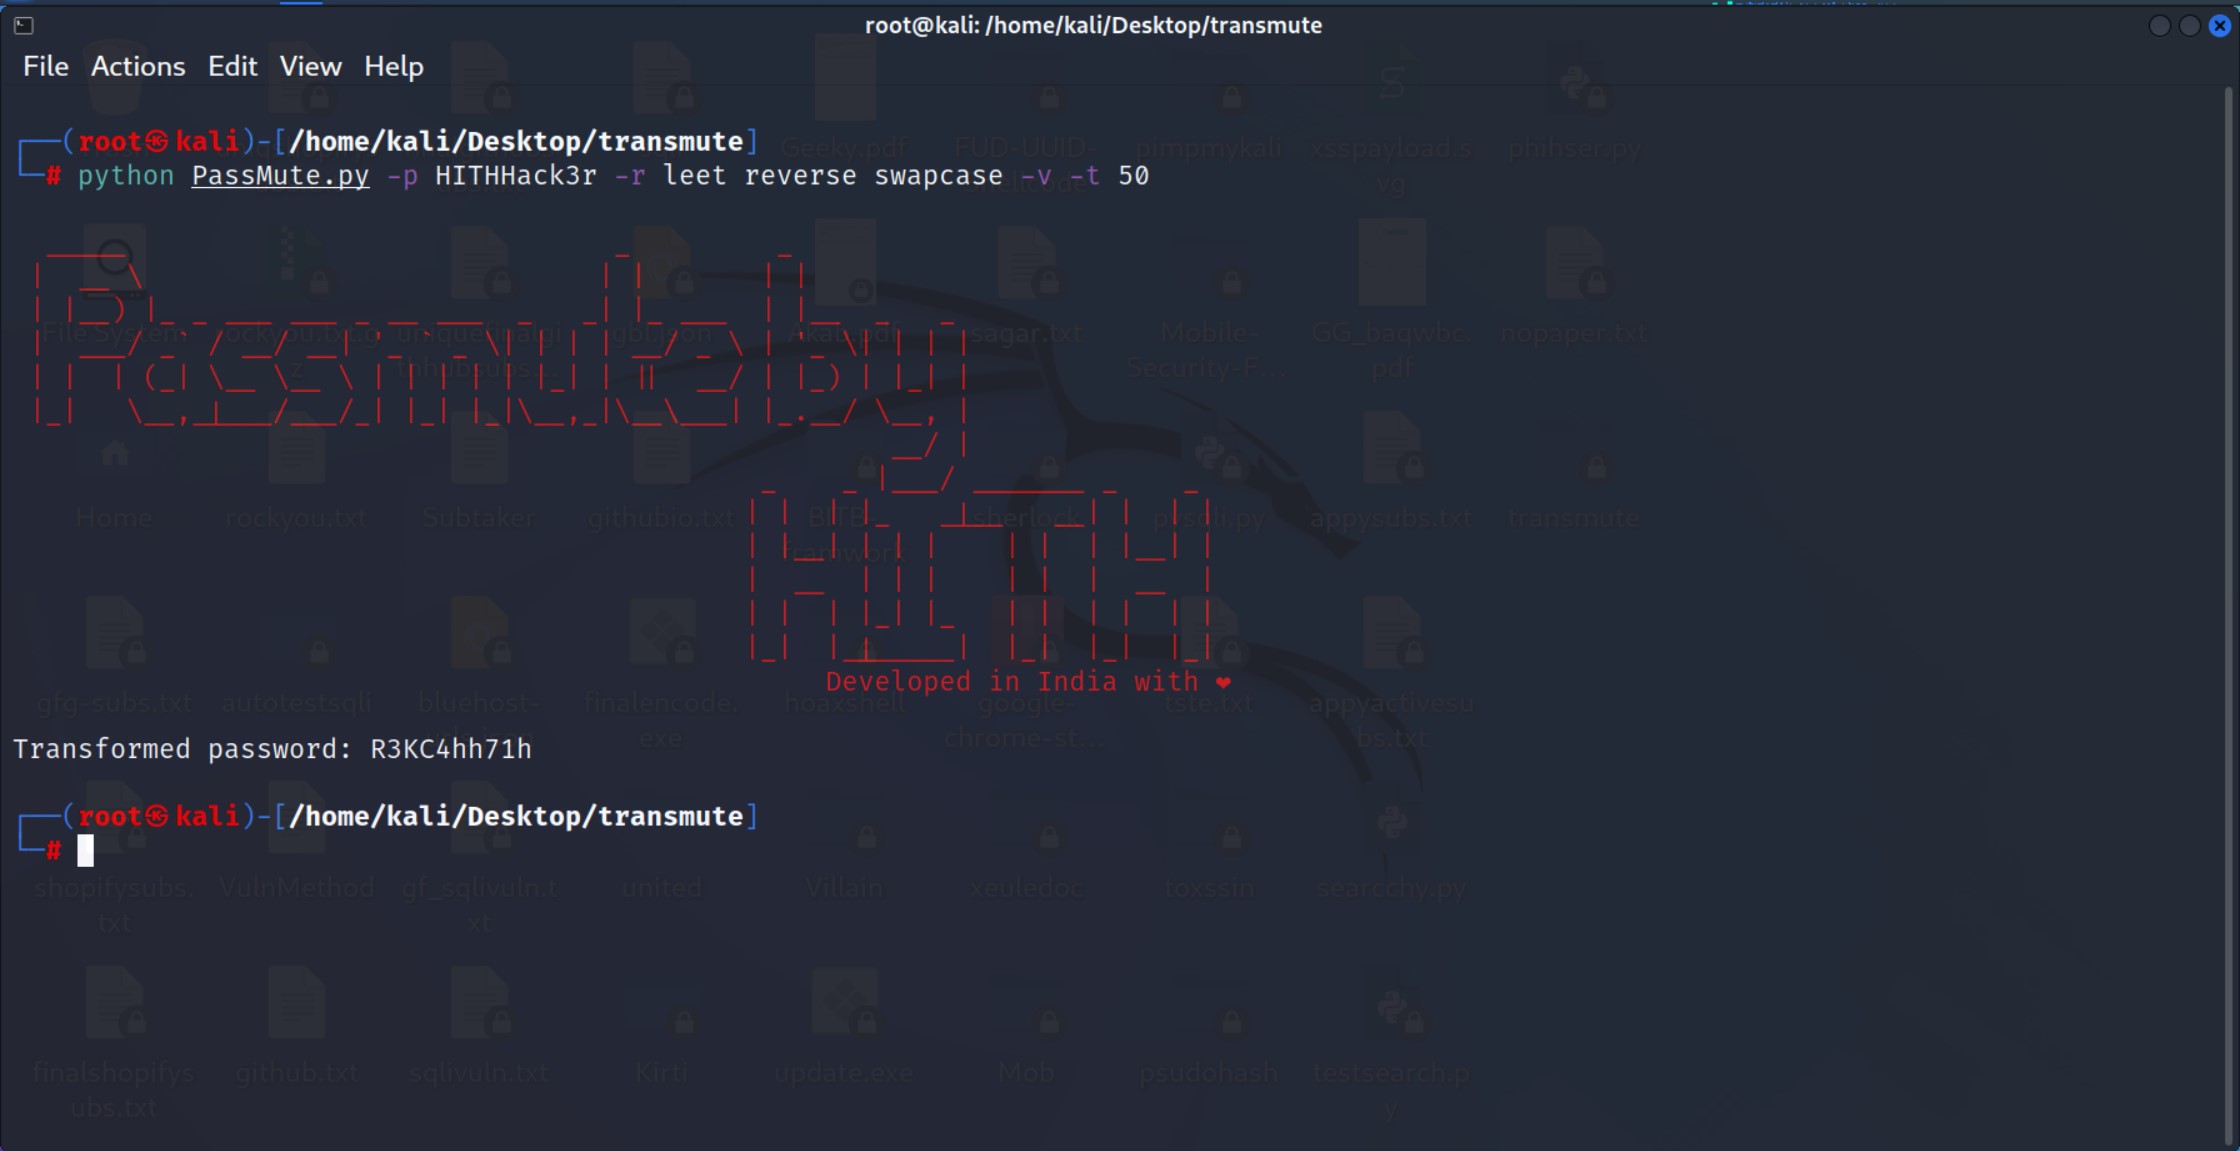 hackerinthehouse-official/passmute
セキュリティテストやブルートフォース攻撃のために、変形ルール(leet、reverse、case-swap)を適用してパスワードバリアントを生成するCLIパスワード変異ツール。

 postmodern/wordlist.rb
ワードリストの生成と操作のためのRubyライブラリおよびCLI。
 nccgroup/jmxbf
JMXレジストリへのアクセスを許可された弱いアカウントをテストするブルートフォースプログラム
 jas502n/openfire_decrypt
OpenFire 管理コンソールのアカウントパスワード復号
 groppoxx/cve-2025-25198-poc
CVE-2025-25198 の PoC: Mailcow 向け自動 Host ヘッダーポイズニングテスト — HTTPS リスナー、Cookie/CSRF の自動処理、最初のリセットリンクを取得
 al1ex/checkpwd
チェックリストを使用して、製品のデフォルトパスワードを確認します。
 h4md153v63n/cve-2022-40032_simple-task-managing-system-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40032: シンプルタスク管理システム - 'login' および 'password' SQLインジェクション(認証不要)
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3における情報漏洩の脆弱性により、認証された攻撃者がカスタムのH2 JDBC接続文字列を介して機密データにアクセスできるようになります。
 david-botelho-mariano/exploit-cve-2024-25723
CVE-2024-25723の教育用概念実証エクスプロイト。APIパスワードリセットを介したZenMLの未承認アカウント乗っ取りを実証。バージョン検出とブルートフォースユーザー名列挙付き。
 thesw0rd/cve-2026-27886-poc-account-takeover
Strapi CMSのCVE-2026-27886の完全なアカウント乗っ取りPoC
 jenderal92/wordpress-default-password
python 2.7
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 spiralbl0ck/lame_old_keylogger
ダサい古いキーロガー









