
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ
 orange0mint/cve-2025-57819_freepbx
このリポジトリには、FreePBXのCVE-2025-57819に関する2つのPoCスクリプト(新しい管理ユーザーを作成するpoc_admin.py、およびsqlmapを使用して認証情報を抽出するpoc_auto_get_username_pass.py)が含まれています。教育および許可を得た目的の…
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055再現
 masjohncook/netsec-project
ネットワークセキュリティプロジェクトのスクリプト - CVE-2021-22555 への攻撃
 itzmetanjim/cve-2026-8697
CVE-2026-8697の詳細な解説とPOCエクスプロイト。TP-Link Archer C64ルーターのデバッグSSHサービスを介したログイン試行回数制限バイパスにより、認証なしのブルートフォースパスワード攻撃を可能にします。
 semperis-community/resetnightmare
ResetNightmare (CVE-2026-27912) のPOCツール

 aseemjakhar/kcmd
Kankunスマートソケットのハイジャックおよびスニッフィングツール。Kankunスマートソケットとそのモバイルアプリは、コマンドやレスポンスの暗号化・復号にハードコードされたAES…
 randomrobbiebf/wordpress-bf
WordPressブログのブルートフォース。
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Magnolia CMSにおけるCSRF + Open Redirectを介した認証情報のブルートフォース攻撃
 manuelz120/cve-2021-45041
CVE-2021-45041 の PoC
 m4rm0k/cve-2019-16113
Bludit 3.9.2 - リモートコマンド実行 - CVE-2019-16113
 lisa-2905/cve-2024-56429
CVE-2024-56429のエクスプロイト。iLabClientのソースコードからApache Derbyデータベースのブートパスワードを抽出し、ローカルデータベース接続とユーザー操作による権限昇格を可能にすることを実証します。
 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core 5.12.7未満には、POST /auth/tokenに対するレート制限がありません。認証されていない攻撃者が、任意のアカウントに対して無制限のブルートフォース試行を行うことができます。HTTP 429を返すことはありません。5.12.7で修正されました。
 b1u3st0rm/cve-2024-44812-poc
CVE-2024-44812 の概念実証エクスプロイト - Online Complaint Site v1.0 における SQLインジェクション認証バイパスの脆弱性
 ally-petitt/cve-2023-43154-poc
Mac's CMSにおける型混乱の脆弱性のPoCで、認証バイパスと管理者アカウントの乗っ取りを引き起こします。
 h4zaz/cve-2026-8793
CVE-2026-8793 - PaperCut NG 25.0.11 の責任ある開示レポート
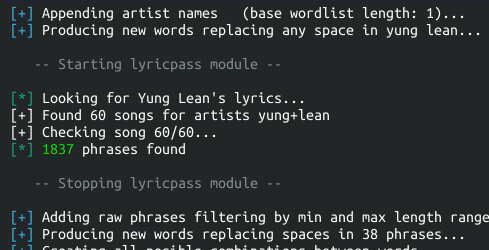 r3nt0n/bopscrk
個人情報を組み合わせ、大文字小文字変換やリート変換を適用し、アーティストの歌詞をスクレイピングすることで、強化されたクラッキング辞書のための標的型パスワードワードリストを生成します。
 vivami/sauroneye
特定の単語を含む特定のファイルを検索するツール、例えばパスワードを含むファイル..
 ajinabraham/xenotix-python-keylogger
Windows用Xenotix Pythonキーロガー。








