#1
 itzvenom/cve-2023-6329
Control iD iDSecureのCVE-2023-6329認証バイパス用のPython PoCエクスプロイト。予測可能なパスワード導出アルゴリズムを介して管理者資格情報を再構築し、許可されたセキュリティテストを可能にします。
 huzaifahussain98/cve-2019-17525
D-LINK ルーター "MODEL NO: DIR-615" ("FIRMWARE VERSION:20.10" & "HARDWARE VERSION:T1")
 lastvocher/hikvision-cve-2017-7921-decryptor
CVE-2017-7921の認証バイパスを介して抽出されたHikvision IPカメラ設定ファイルを復号化します。静的キーを使用して、弱い暗号化設定からユーザー資格情報を回復します。
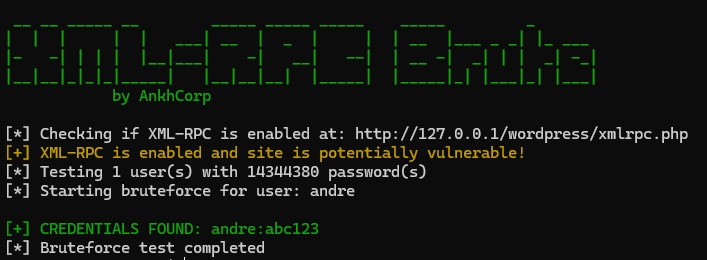 ankhcorp/xmlrpc-brute
このツールは、WordPressインストールのXML-RPC認証の脆弱性をテストします。
 the-knell/one-second
Open WebUIのWindowsインストーラーが、時刻をシードとしたrand()からWEBUI_SECRET_KEYを導出しており、これによりブラインドでのマスターキー復元と管理者トークンの偽造が可能になることを示す、署名済みホワイトペーパーと計測結果。
 flangvik/teamfiltration
クロスプラットフォームフレームワーク。O365アカウントの列挙、パスワードスプレーイング、メール/Teams/OneDriveデータの流出、EntraIDアカウントのトークン操作によるバックドア化を行う。
 risksense/zerologon
zerologon cve-2020-1472 のエクスプロイト
 signorrayan/redteam_toolkit
Red Team Toolkitは、レッドチームで使用される有用な攻撃ツールをひとまとめにしたオープンソースのDjango攻撃用Webアプリケーションです。
 markoh17/spray365
Spray365は、カスタマイズ可能な2段階パスワードスプレー方式により、Microsoftアカウント(Office 365 / Azure AD)へのスプレー攻撃を容易にします。組み込みの実行プランには、Azure Smart…
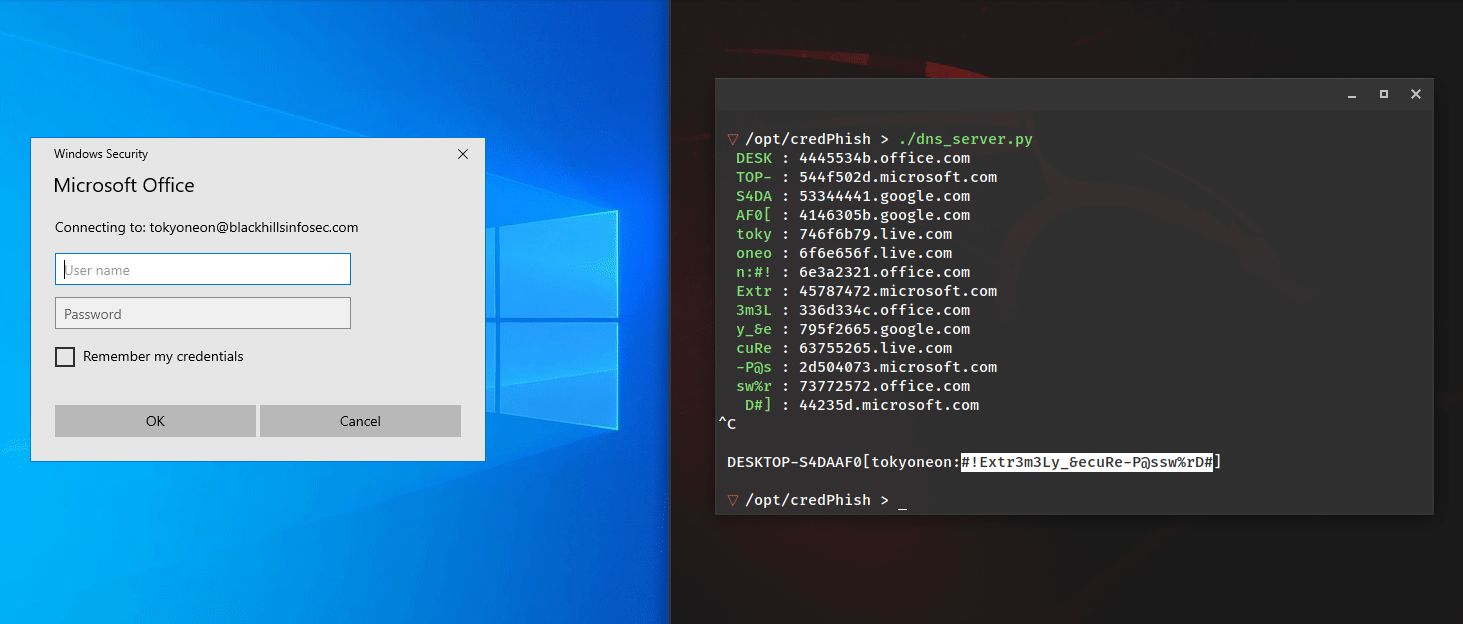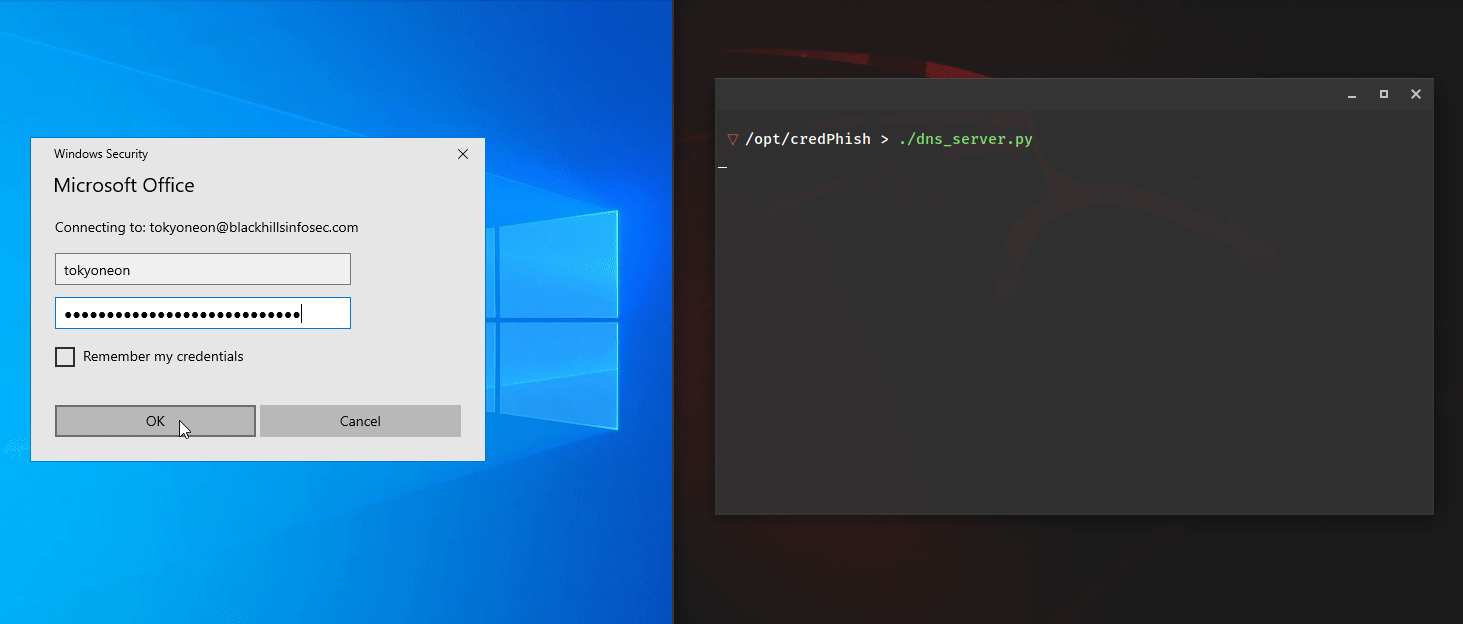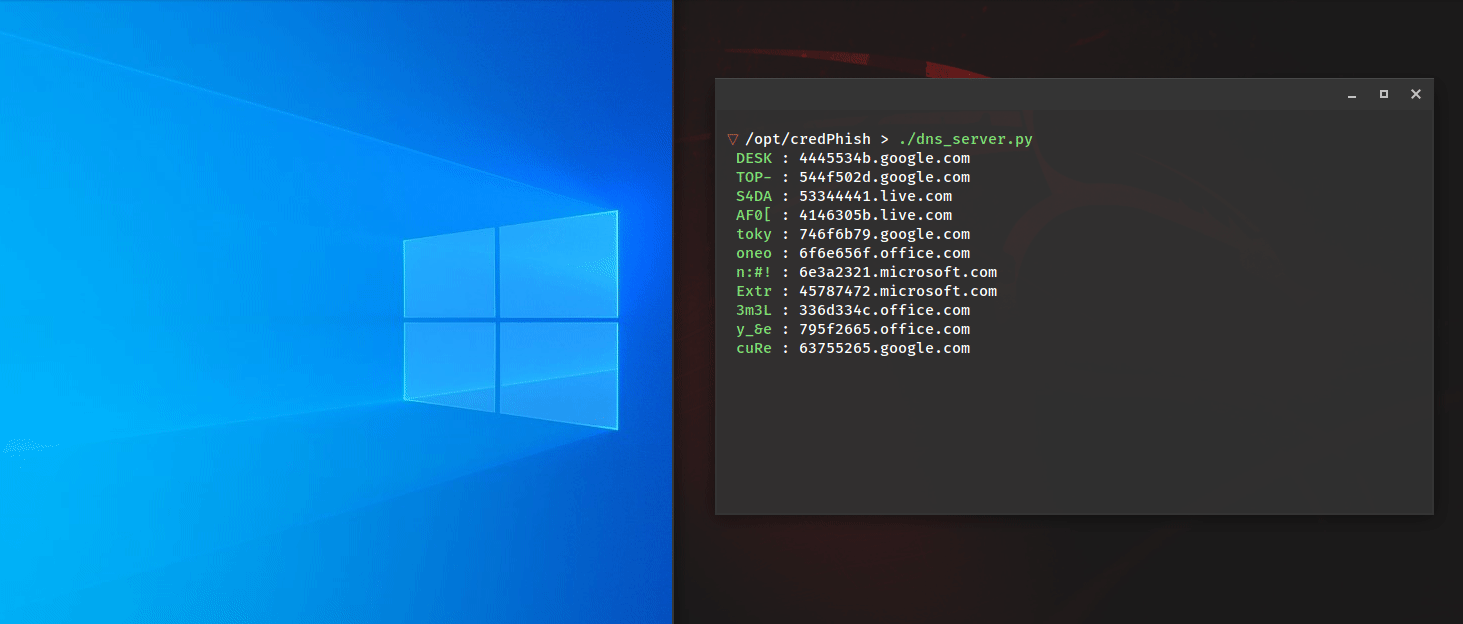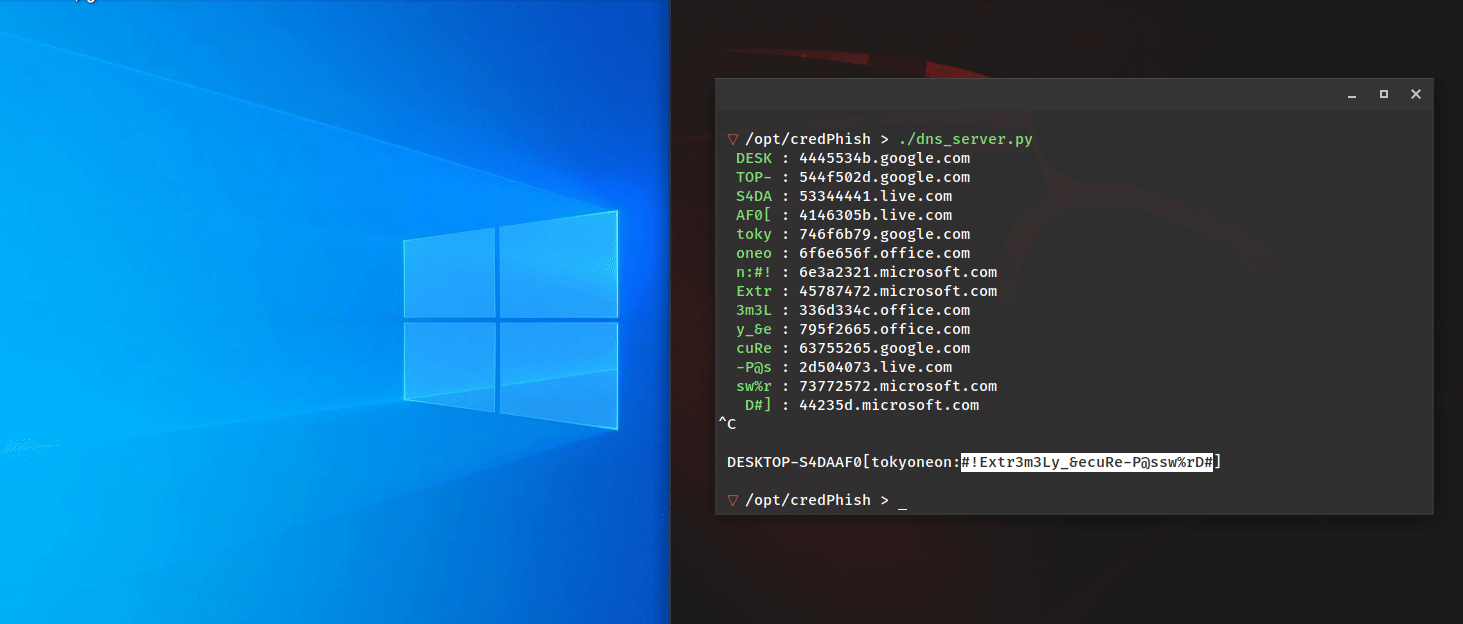 tokyoneon/credphish
正当な資格情報プロンプトを呼び出し、CredentialPicker と Resolve-DnsName を使用して DNS 経由でキャプチャしたパスワードを流出させる PowerShell スクリプト。
 xforcered/remotemonologue
DCOMの武器化によるNTLM認証の強制
 riskydissonance/sharpcookiemonster
Chrome/EdgeブラウザからすべてのクッキーをダンプするC#ツール。httpOnlyおよびsecureフラグを含み、セッションハイジャックおよびポストエクスプロイテーションによる認証情報の窃取を目的とする。execute-assemblyを介してC2フレームワークと互換性があります。
 oldboy21/ldap-password-hunter
Kerberos認証とldapsearchを活用してActive Directory LDAPデータベース内の誰でも読み取れるパスワードを探索し、機密属性を列挙してSQLiteデータベースに保存する自動化ツール。
 matricali/cbrutekrag
SSHサーバーに対するブルートフォース攻撃や辞書攻撃を使用した侵入テスト。C言語で記述。
 brutemap-dev/brutemap
誰かのアカウントを見つけましょう
 danmcinerney/device-pharmer
1K+のIPまたはShodanの検索結果を開き、ログインを試みます。