
 #1

 quentinhardy/odat
Oracle Database向けのペネトレーションテスティングツールで、有効なSIDの発見、認証情報のブルートフォース攻撃、DBA権限への昇格、システムコマンドの実行、既知のCVEを悪用します。
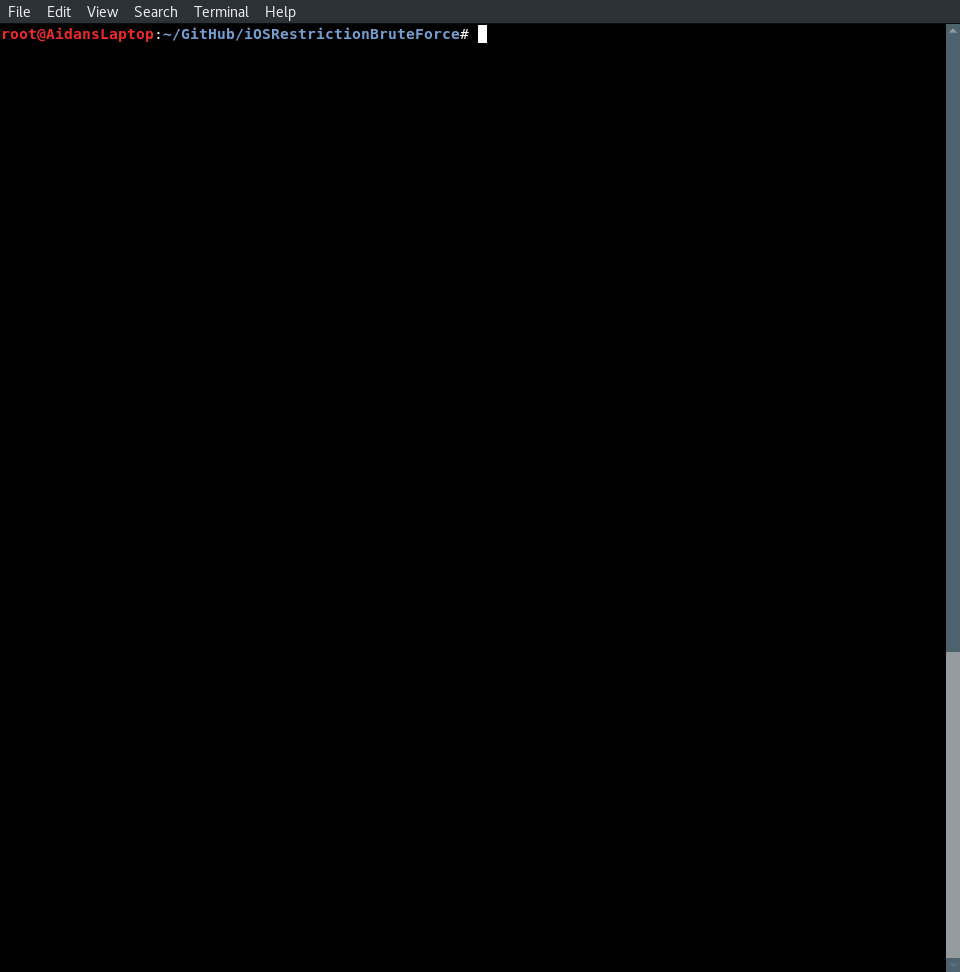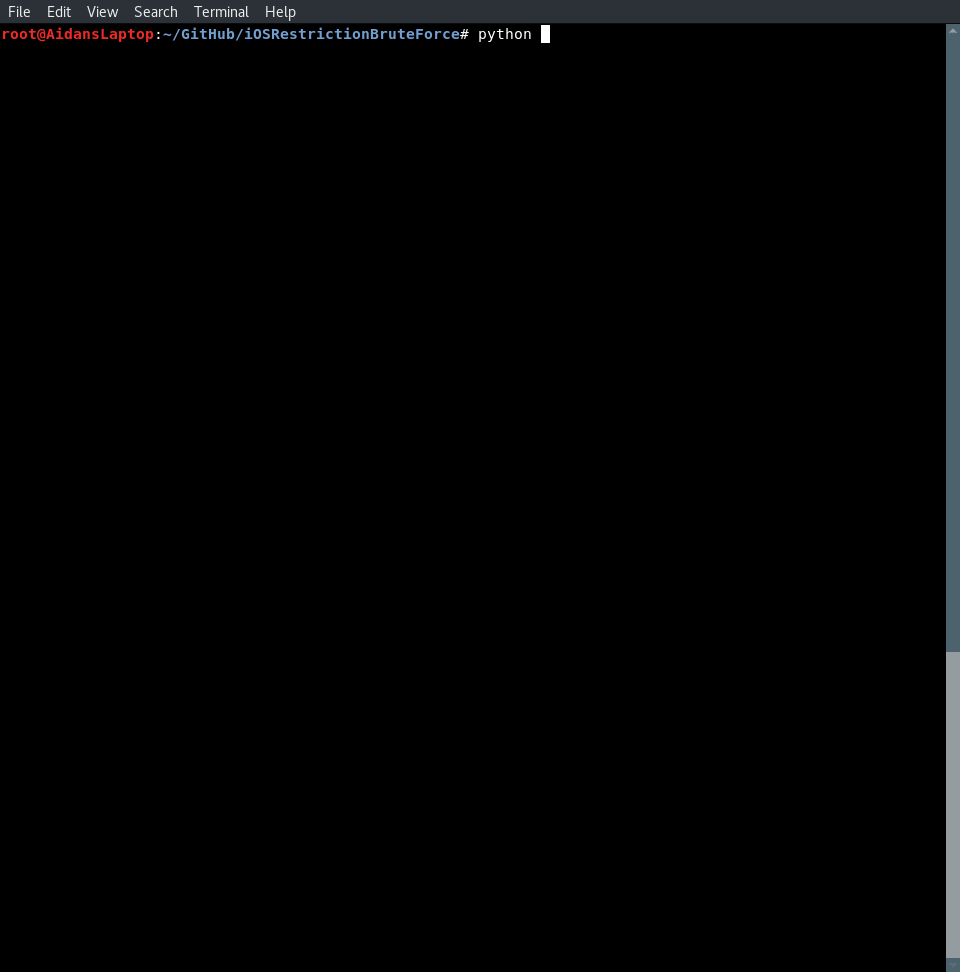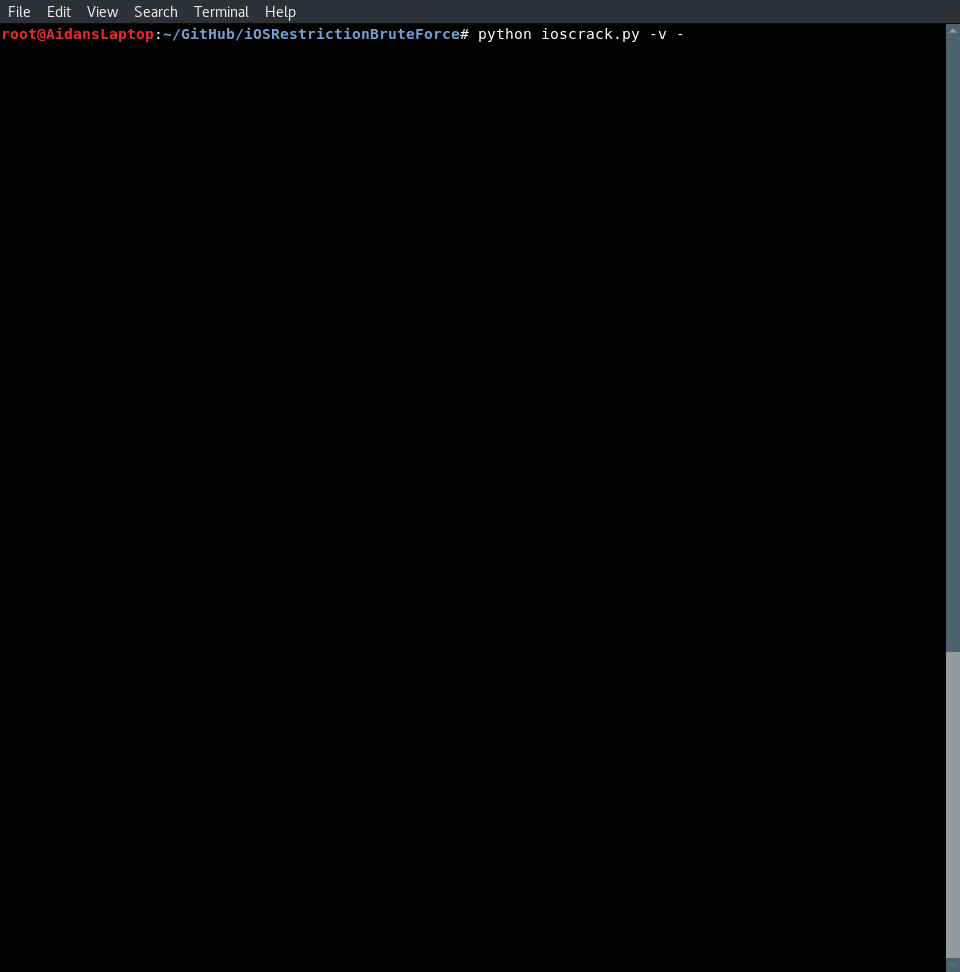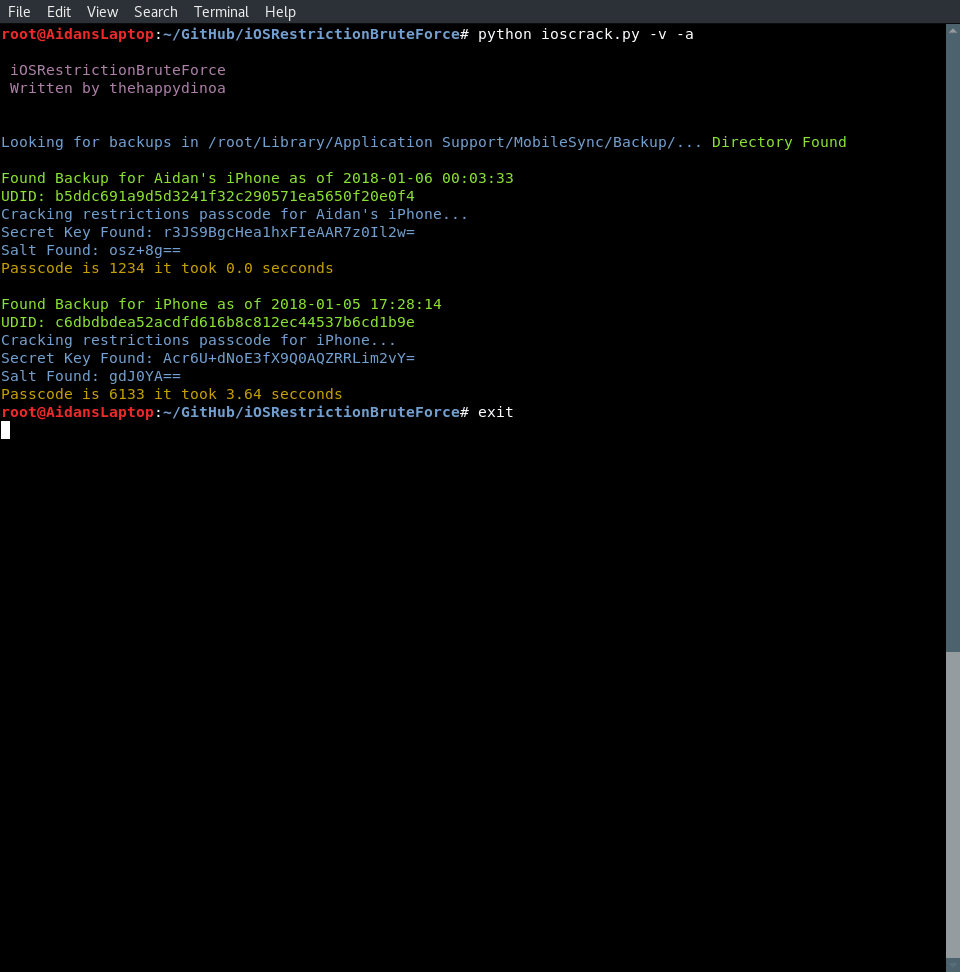 thehappydinoa/iosrestrictionbruteforce
Python を使用して iOS の制限パスコードをクラックする
 morpheuslord/winfihack
Windows WiFi ブルートフォースユーティリティ。非常に古い方法ですが、外部依存関係を必要とせずに動作します。
 artemy-ccrsky/cve-2024-39211
Kaiten(ワークフロー管理システム)におけるユーザー列挙の脆弱性
 adarshthakur14777-cyber/cve-2026-60137
wpsqli CVE-2026-60137用の完全なSQLi抽出器+ダンパー
 zycoder0day/cve-2026-5076
CVE-2026-5076 の概念実証エクスプロイト。SQLインジェクションとパスワードリセットキーの平文保存により、ARMember Premium で認証なしの管理者アカウント乗っ取りを実証します。
 trustedsec/hate_crack
TrustedSec チームによる、Hashcat を通じてクラッキング手法を自動化するツール。
 jfriedli/cve-2025-10658
CVE-2025-10658用のPythonエクスプロイトスクリプト:WordPress SupportCandyゲストログインで6桁のOTPをブルートフォースし、admin-ajax.phpエンドポイントを介して完全なアカウント乗っ取りを達成します。
 the-hollowclan/zipcracker
完全無料のスタンドアロンZIPパスワード復元ツール
 amperclock/cve-2023-32784-kdbxpassdmp
Keepassのメモリダンプからマスターパスワードを取得し、ブルートフォースのヒントを使用します。
 ropnop/kerbrute
Kerberos 事前認証のブルートフォース攻撃を実行するツール

 greenwolf/ntlm_theft
Jacob Wilkin(Greenwolf)による、複数タイプのNTLMv2ハッシュ窃取ファイルを生成するツール。
 x3roxismygood/cve-2012-1803
Siemens RuggedCom ROSデバイスの重大な脆弱性。攻撃者がデバイスのMACアドレスから隠された工場出荷時アカウントパスワードを導出し、TELNET、rsh、またはシリアルインターフェースを介して不正な管理アクセスを取得できます。ROS 3.10.x以前に影響します。
 duo-labs/cloudmapper
CloudMapperは、Amazon Web Services(AWS)環境の分析を支援します。









