
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ
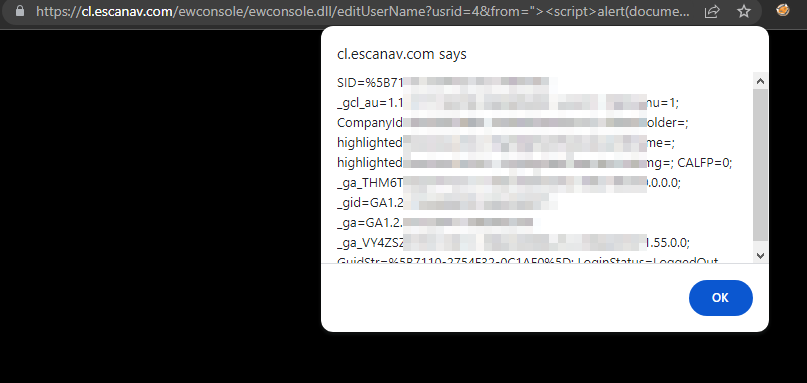
 sahiloj/cve-2023-31703
Microworld Technologies eScan Management Console(バージョン14.0.1400.2281)のEdit User機能に、Reflected Cross-Site Scripting(XSS)の脆弱性が存在します。
 misterdengi/cve-2026-1801c
Source 2エンジンにおける移動入力ヒューリスティックの静的リバースエンジニアリング解析。入力自動化とジャンプレート制限ルーチンにおける構造的エッジケースを特定する。
 hahaleyile/my-cve-2021-1675
Windows PrintNightmare(CVE-2021-1675/34527)の詳細な分析とエクスプロイト実装。RPCベースの権限昇格と、悪意のあるプリンタードライバーインストールによるリモートコード実行を備えています。
 benschlueter/cve-2021-29155
概念実証 CVE-2021-29155
 seeyn/anti-tamper-perturbation
[ICCV 2025] 許可されていない個人画像生成に対する改ざん防止保護
 j4ck3lsyn-gen2/reports
2023年から2026年までのCVE分析、エクスプロイト研究、脅威インテリジェンス、オフェンシブセキュリティを網羅する、キュレーションされたサイバーセキュリティ調査レポート集。
 woshigenm/cve-2026-89633
CVE-2026-89633のPoCおよびエクスプロイトチェーン。Linux cifs.koのSMB1 TRANS2結合パスにおけるヒープ領域の境界外書き込みであり、cred上書きとPTEエイリアシングを経てuid 0へ権限昇格する。
 kiwids0220/cve-2024-26230
CVE-2024-26230 向けの C 言語ベースの概念実証エクスプロイトで、カーネル特権昇格手法を示しています。教育目的の脆弱性研究やバイナリエクスプロイト学習を対象としています。
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Amazon Fire TV Stick 第3世代(sheldonp)における CVE-2026-43499 の悪用に関するセキュリティリサーチの解説記事。一時的な root 取得からブートローダーアンロックまでを扱う。
 lukr54/edk2-security
EDK2 BrotliCustomDecompressLib のセキュリティ上の発見 — 調整された開示
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cageは、iOS 18.2.1におけるゼロクリックPNGベースのRCEチェーンであり、WebKit(CVE-2025-24201)とCore Media(CVE-2025-24085)を悪用して、サンドボックス脱出、カーネルレベルアクセス、デバイスブリックを実現します。iMessage…
 noambouillet/cve-2026-3888
Linux LPE via snap-confine + systemd-tmpfiles、詳細に解説
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC Exploit - openSUSE/SUSE Linux Enterprise 15 におけるローカル権限昇格 - PAMバイパス + udisks2 XFS競合状態のLPEによるroot権限取得
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
CVE-2026-97859に関するサイバーセキュリティ課題、深刻度分析、パッチ適用、およびサイバーキルチェーン。
 lytnc/cve-2025-59284-poc
CVE-2025-59284 libarchive エクスプロイトの概念実証
 capivara-research/cve-2026-90932
CVE-2026-90932のバイリンガル分析と安全なラボPoC。LaraDashboardのバックアップ処理におけるパストラバーサルであり、任意のファイル削除および書き込みを可能にし、RCEにつながる。
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
CVE-2020-13519 の poc(まだ構築中)。改良、テスト、チューニングが必要です...
 apiratchai/cve-2026-84411-reproduction
CVE-2026-84411 の根本原因に関するメモと非破壊的プローブ(RouterOS 7.24 未満)








