
 #1

 ethiack/cve-2023-29007
CVE-2023-29007 の概念実証エクスプロイトです。Git の任意設定インジェクションの脆弱性であり、細工されたリポジトリを介した悪用によりコード実行を達成することを実証します。
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
教育用に作成された WinRAR コード実行脆弱性 CVE-2023-38831 の分析。構造化されたドキュメントを通じて、悪用の仕組みと緩和戦略を解説しています。
 divagr18/gpu-instance-fingerprint
実行中のGPUを、同一のGPUの中でも、アトミック加算が到着する順序から正確にフィンガープリントします。99.1%の精度で、再起動後も維持され、偽装できず、デフォルトのtorch.index_add_呼び出しで漏洩します。
 bitdefender/swapgs-attack-poc
このリポジトリには、SWAPGS攻撃のPoC(CVE-2019-1125)のソースコードとドキュメントが含まれています。
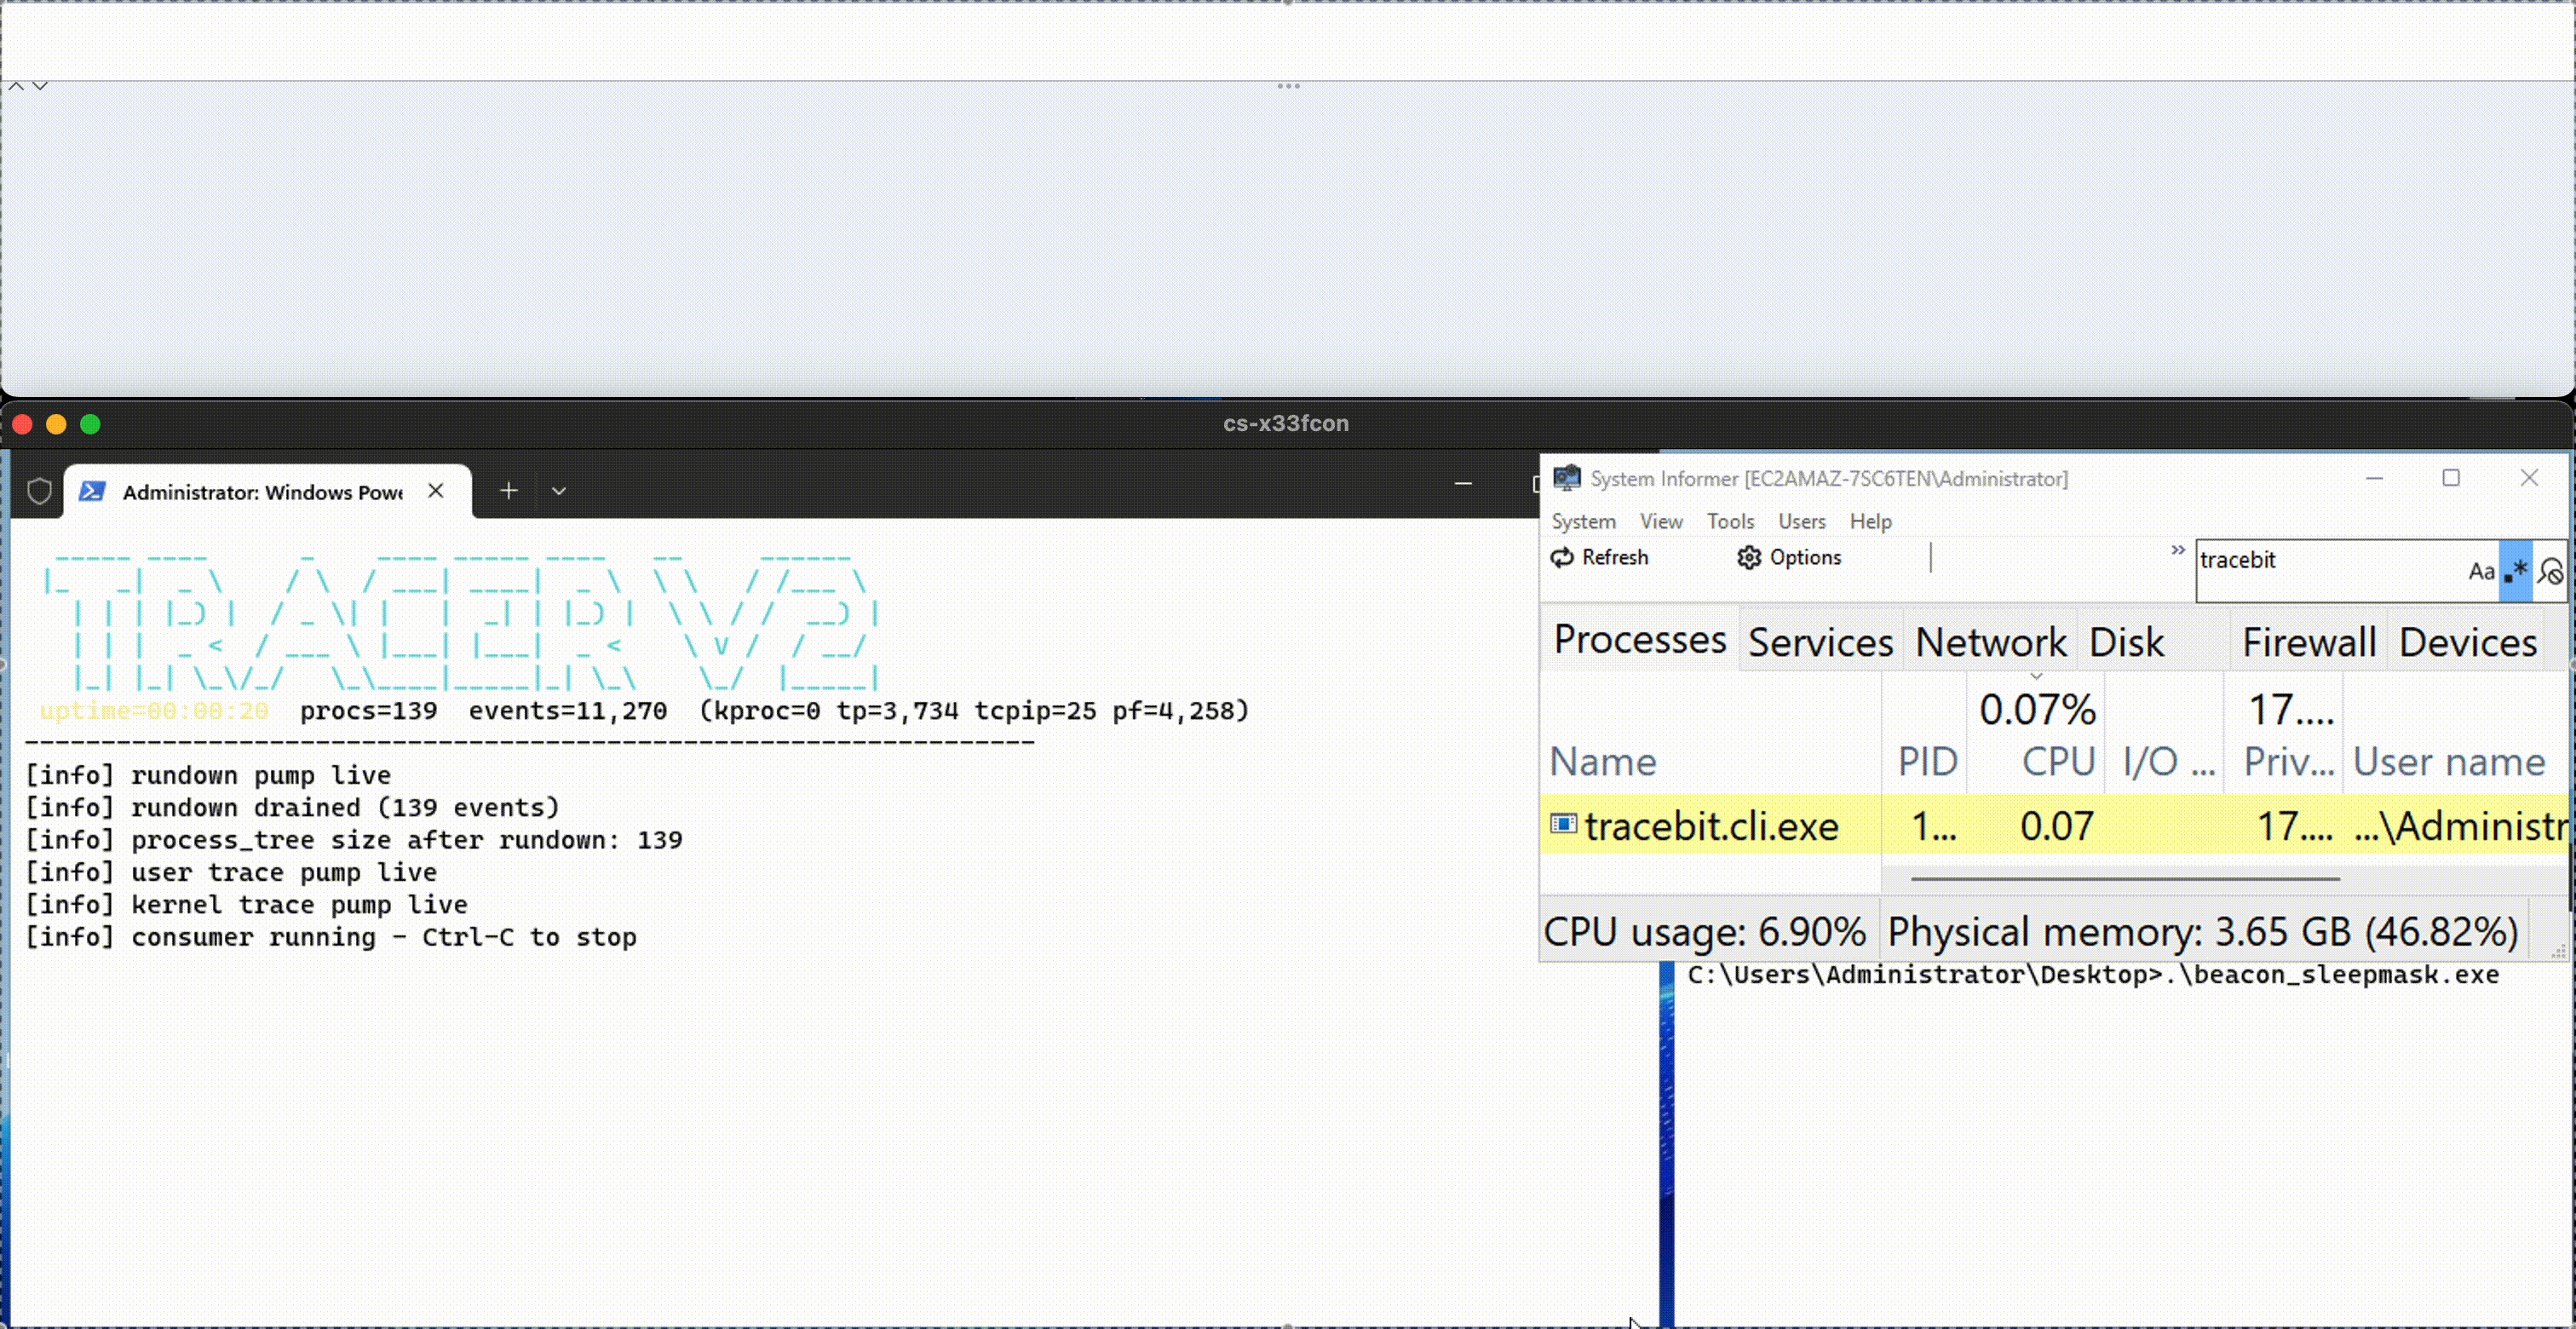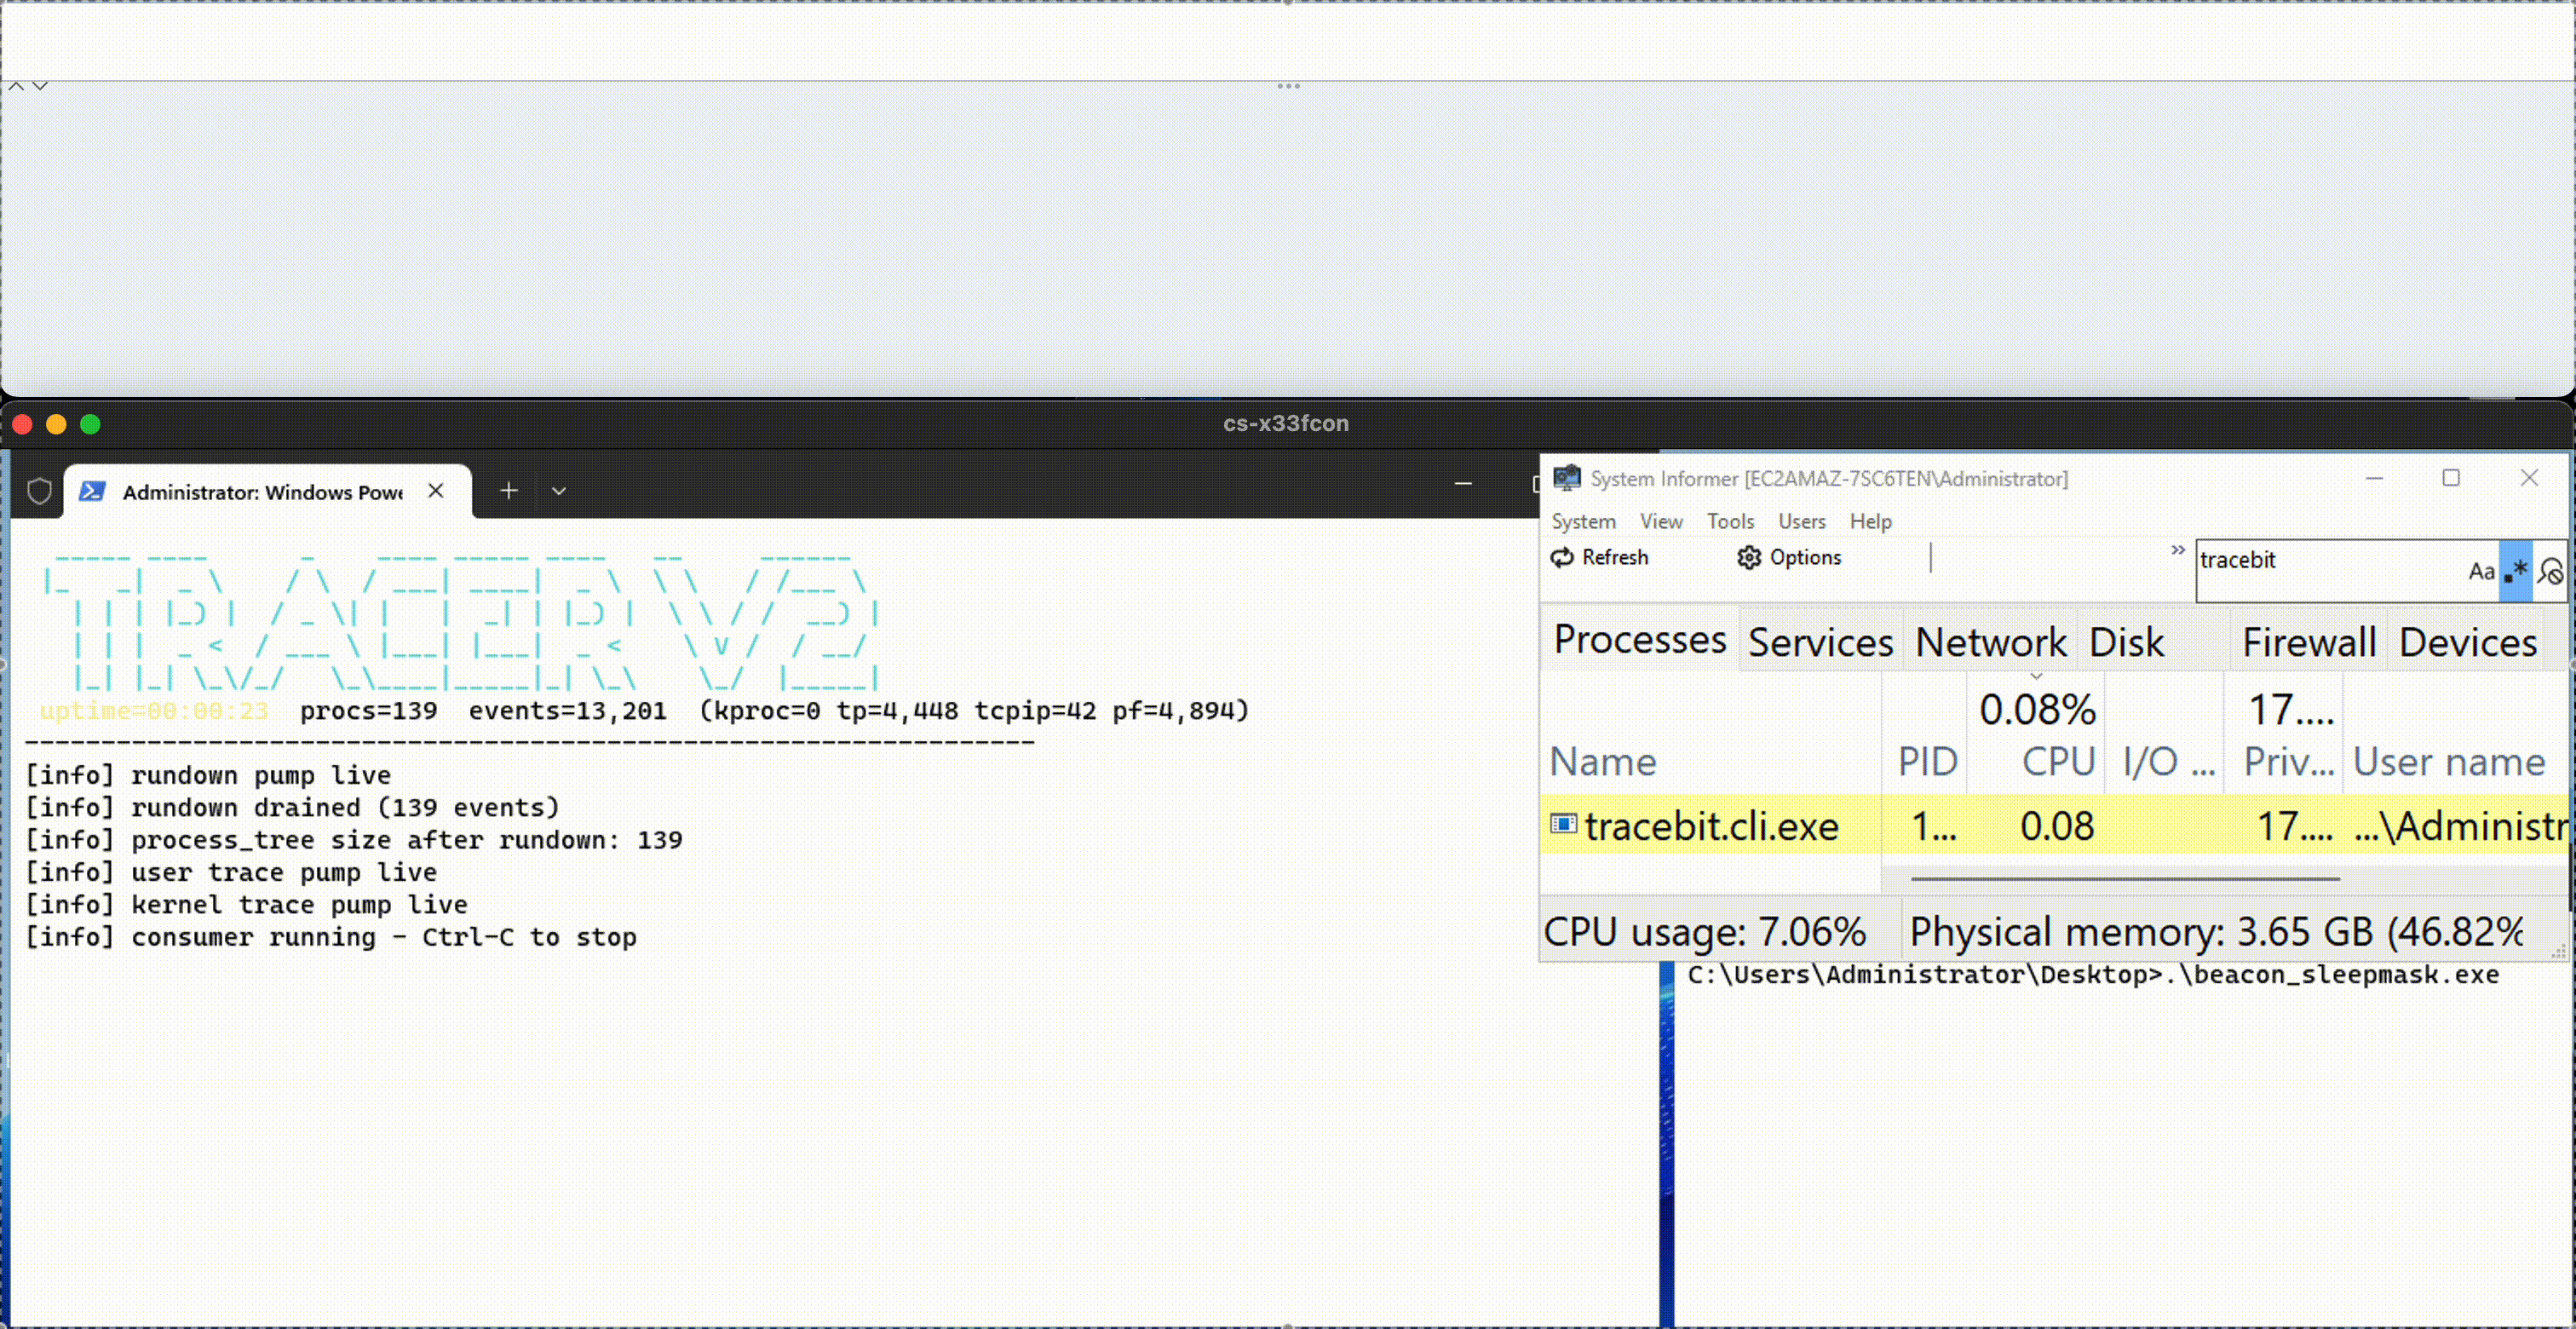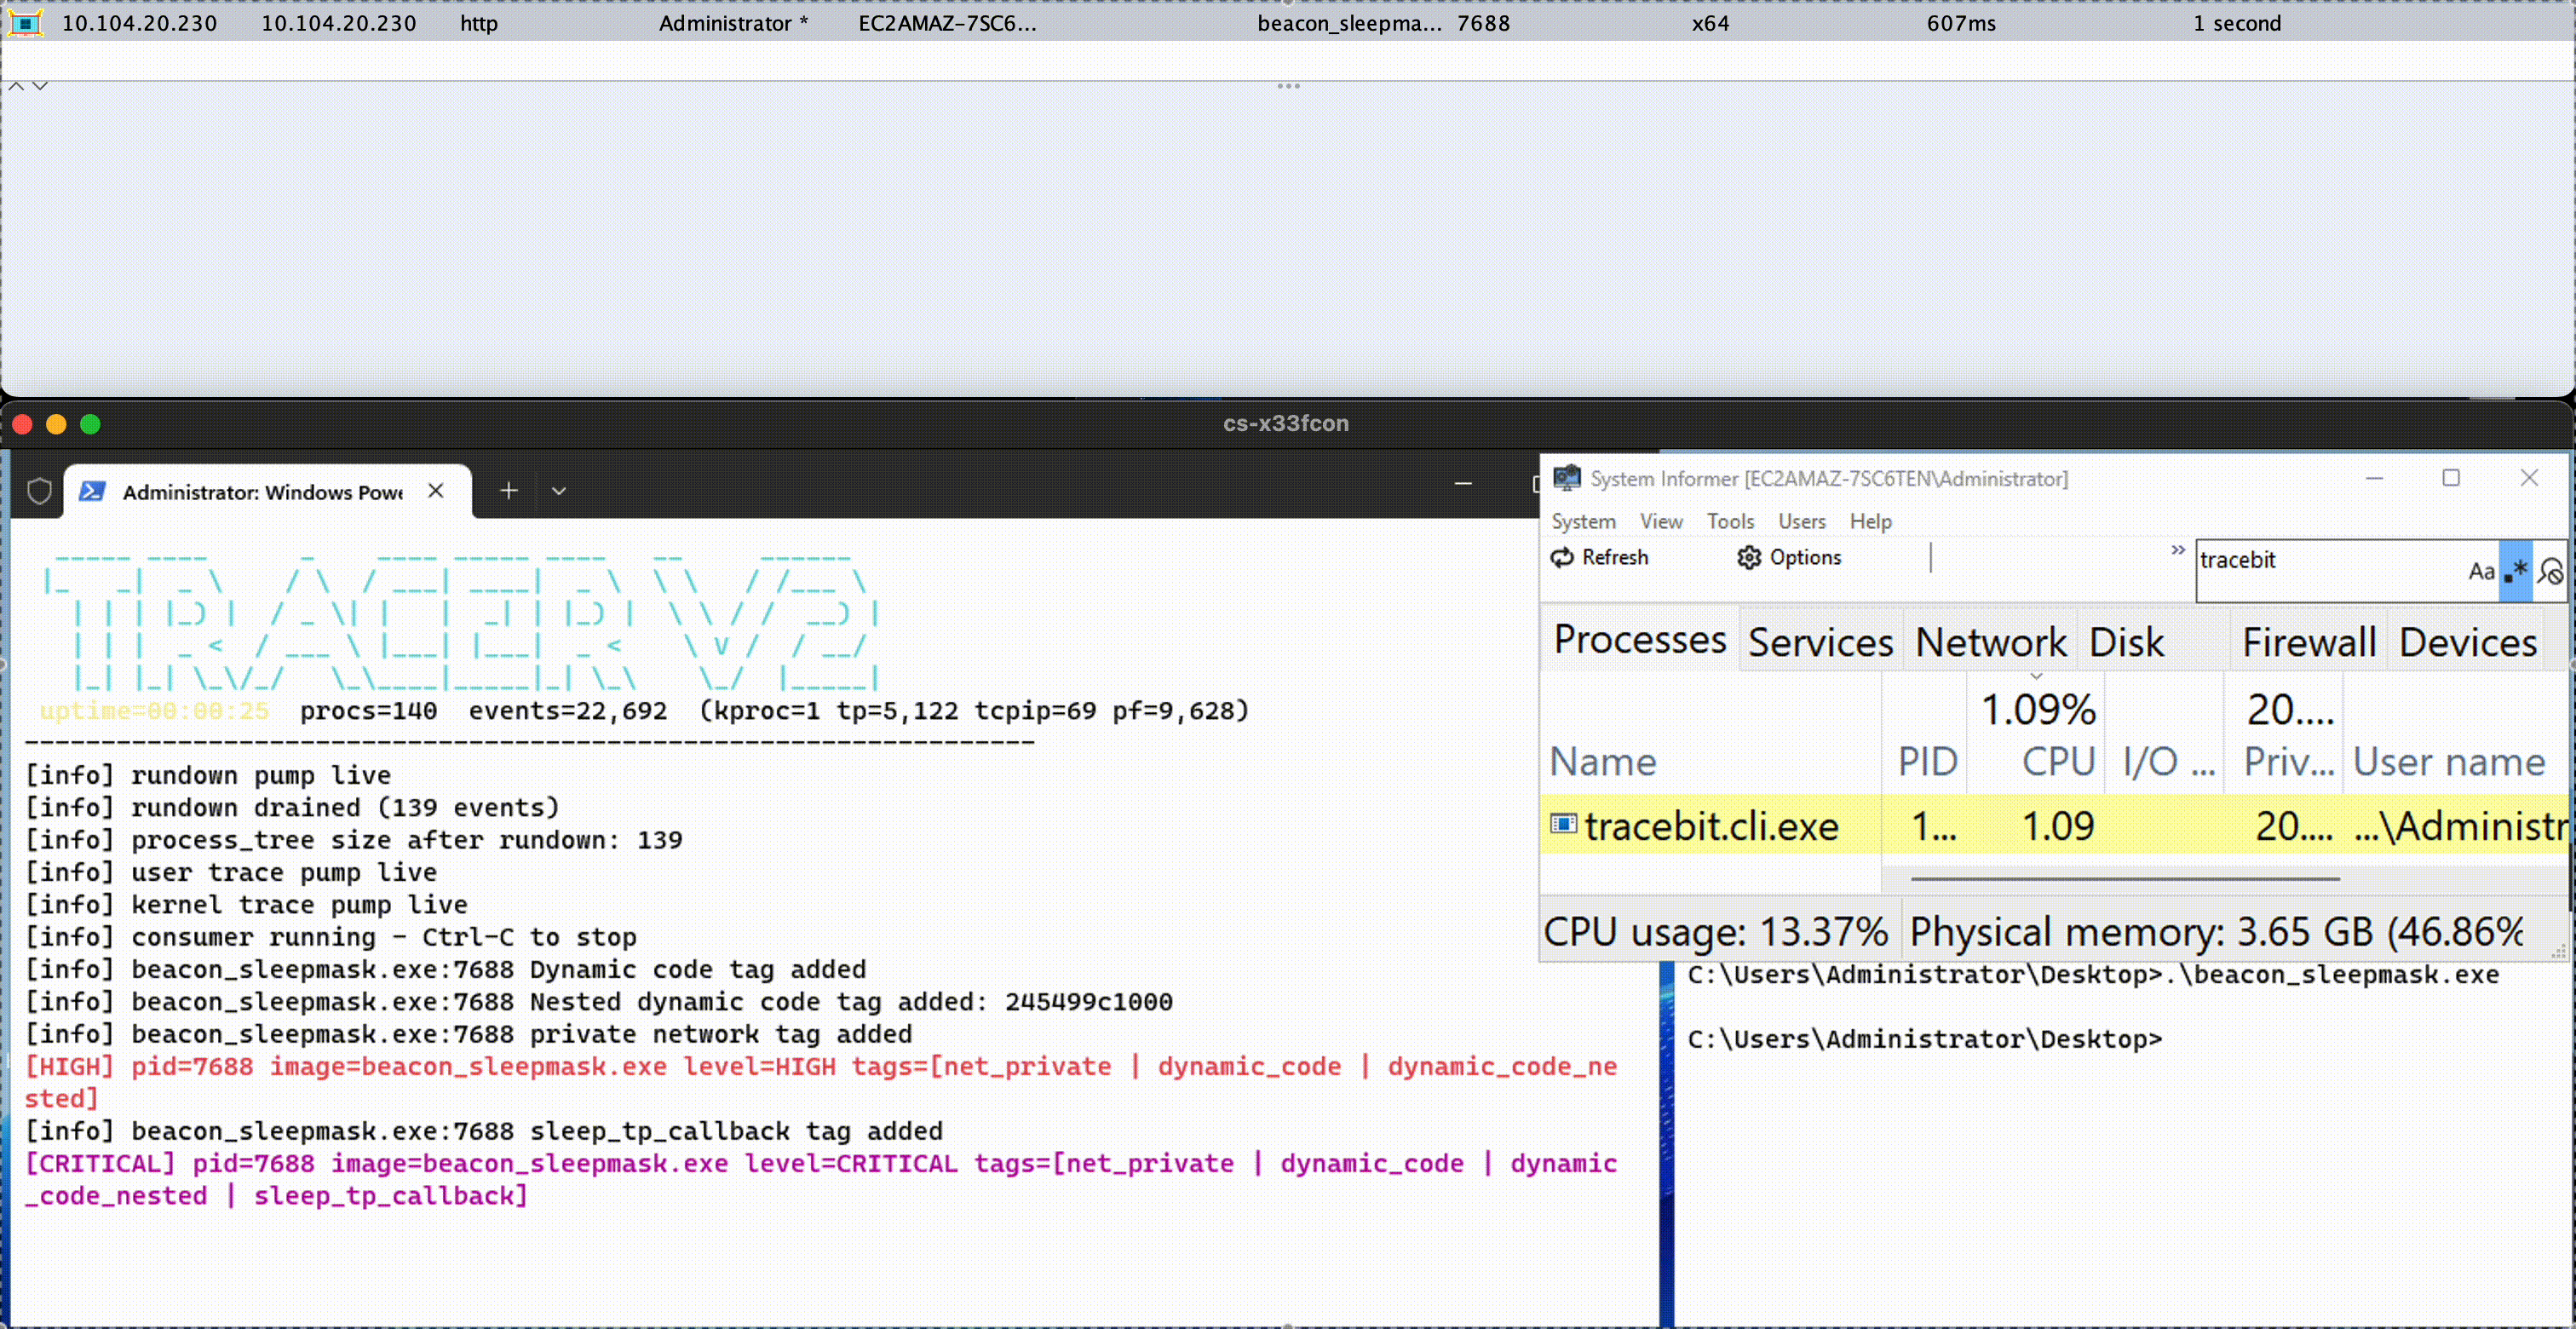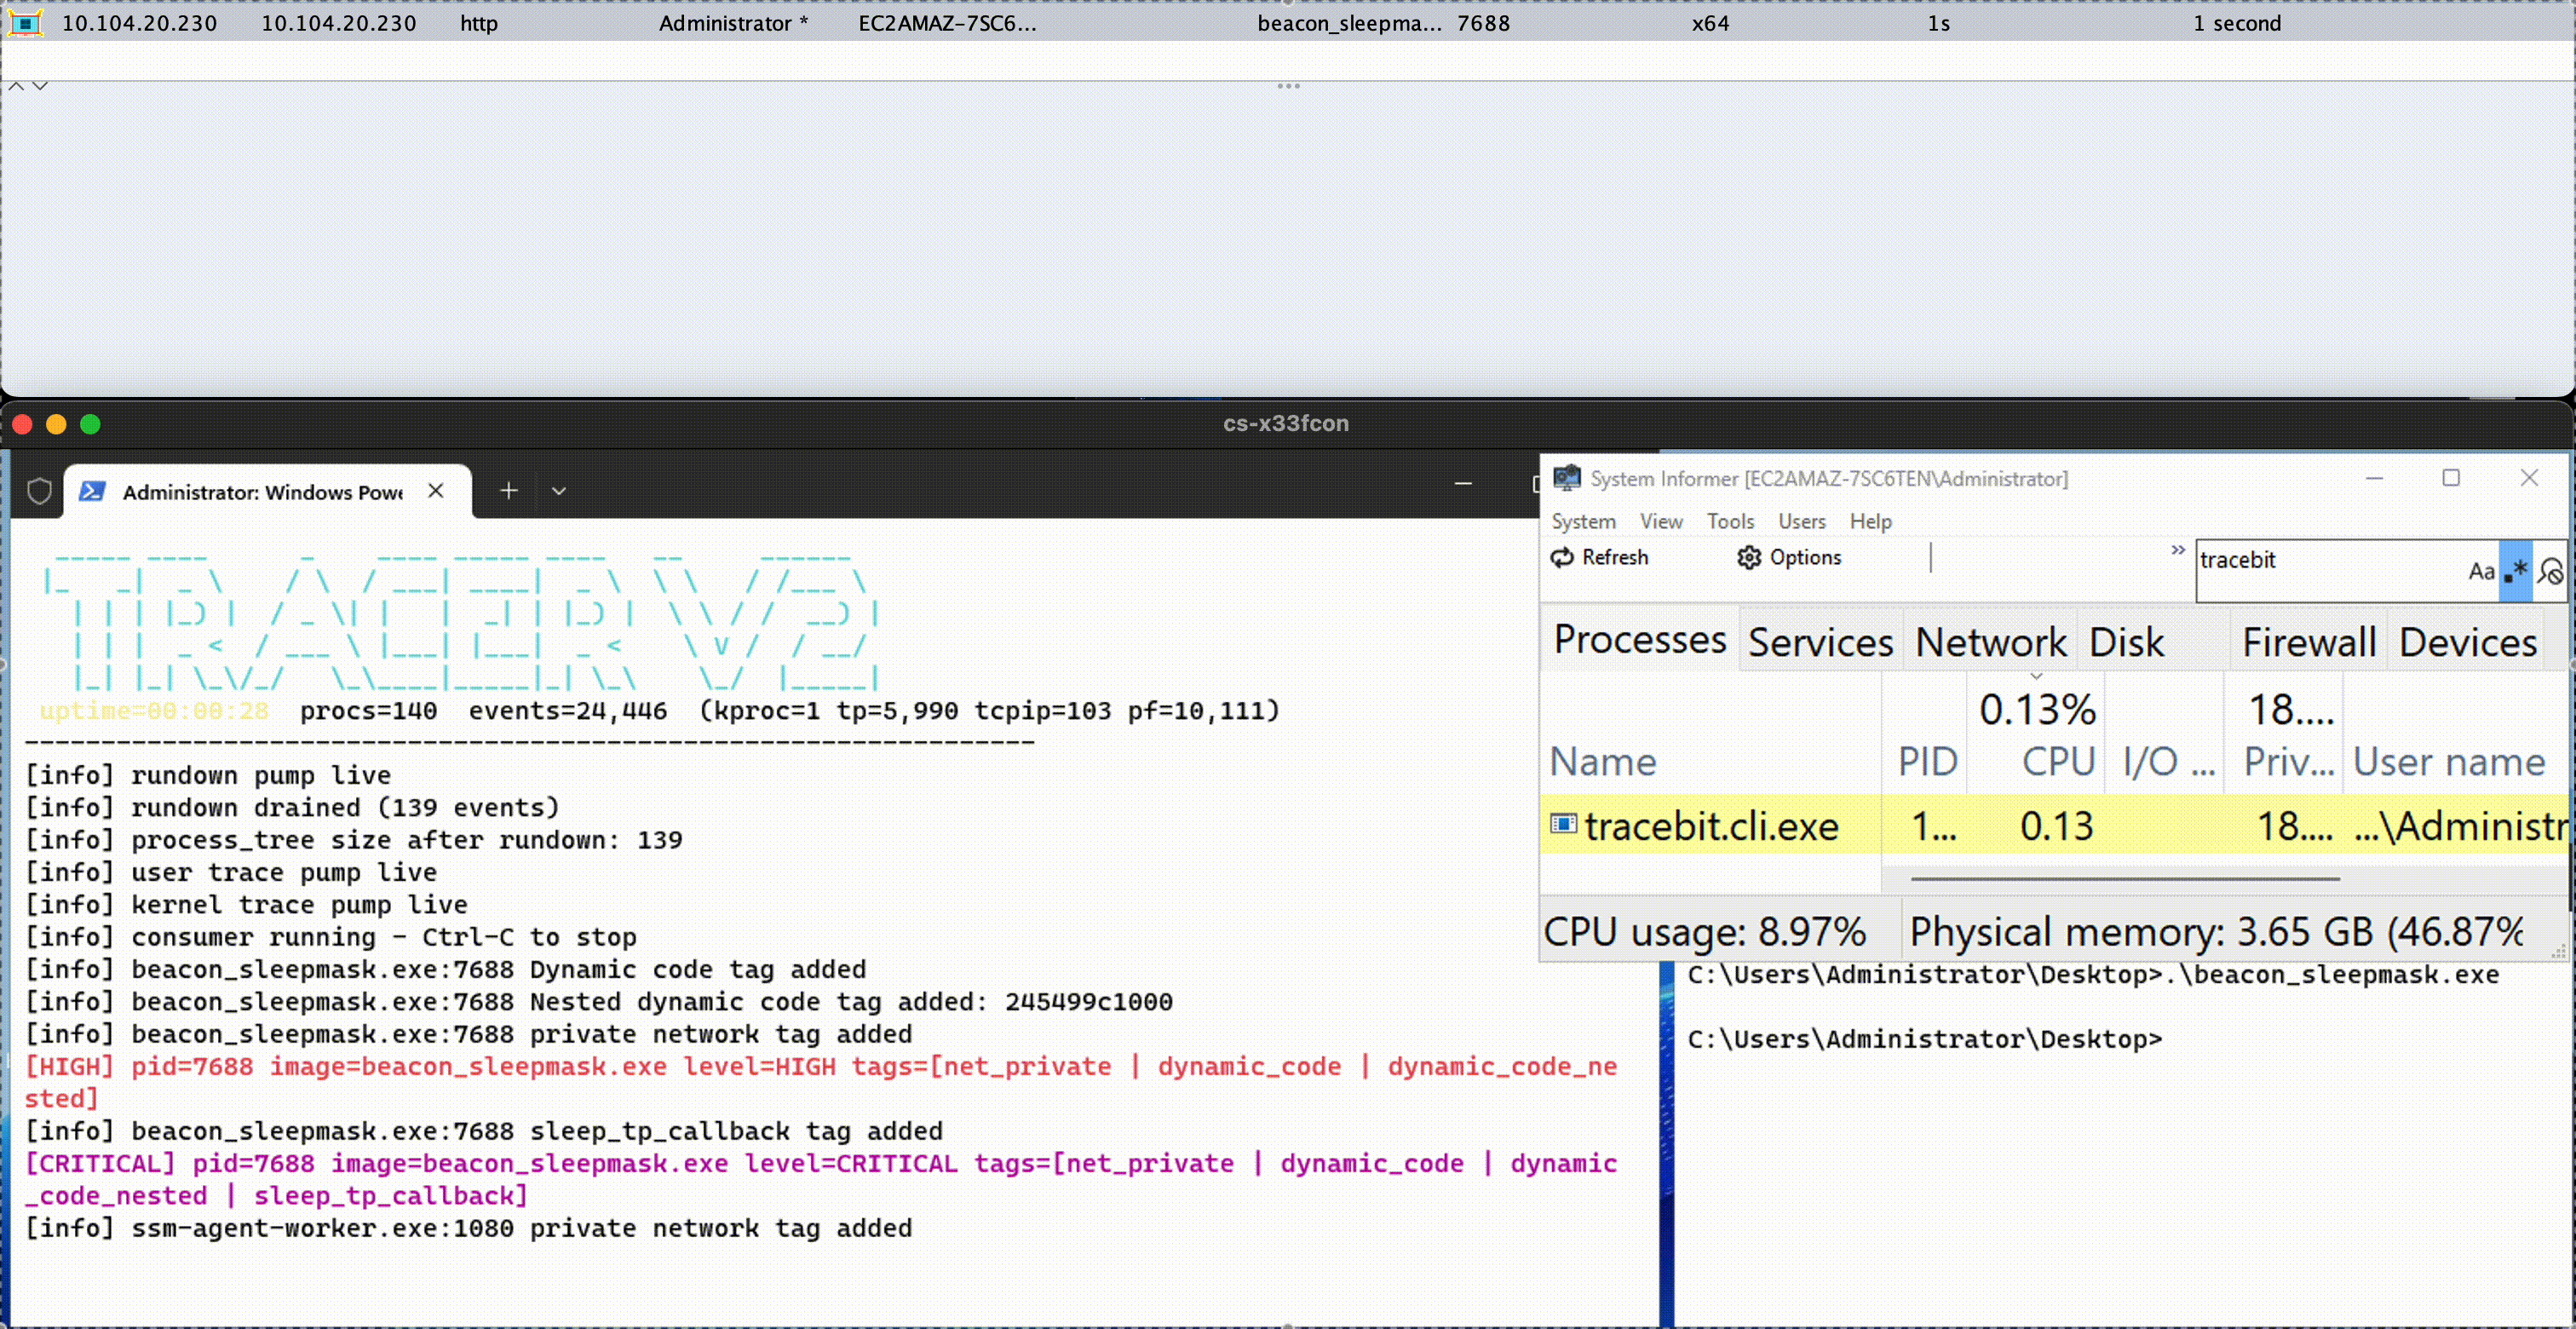 threathunters-io/kassandra_x33fcon_2026
このリポジトリには、x33fcon 2026で発表された研究ツールと、関連するプレゼンテーションスライドが含まれています。このコンテンツは、研究および教育目的で公開されています。
 bushidouk/abused-legitimate-services
サイバー犯罪者やAPTグループに悪用されるクラウド、CDN、およびマーケティングサービス
 synacktiv/windows_kernel_shadow_stack
Windows カーネルのシャドウ スタック緩和の一部の側面を実証する概念実証(PoC)です。

 owasp/pscf
ソフトウェア製品に構造化されたセキュリティ機能を提供するOWASPフレームワーク。規制および業界標準の分析に基づき、安全な製品管理、実装、コンプライアンスを導きます。
 nccgroup/royal_apt
Royal APT - APT15 - NCC Group Cyber Defense Operations Researchからの関連情報

 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: Intel 統合 GPU における情報漏えいの脆弱性
 0xdea/raptor_infiltrate20
#INFILTRATE20 raptorのパーティーパック。
 giancarlolelli/quantum
このリポジトリには、https://www.projecteleven.com/ によるQDay賞チャレンジのコードと提出詳細が含まれています。
 gyaansastra/cve-2023-21716
Microsoft Officeのwwlib内の脆弱性により、攻撃者は悪意のあるRTF文書を開いた被害者の権限でリモートコード実行を実現できます。攻撃者はこのファイルを電子メールの添付ファイル(またはその他の手段)として配布する可能性があります。
 runzeroinc/vulns-2026-fatfs-chance
FatFs組み込みファイルシステムライブラリの文書化されたセキュリティ脆弱性。CVE詳細、ファジングハーネス、エクスプロイト用ディスクイメージジェネレーター、および数十のダウンストリームファームウェアプロジェクトにわたるサプライチェーン影響分析が含まれます。
 gnoxter/mountain_goat
CVE-2016-5696 Off-Path TCP Exploits(グローバルレート制限は危険)を悪用する手法を示すPoC









