#1
 askyeye/cve-2023-0045
CVE-2023-0045のPoCと解説。BTBポイズニングとFlush+Reloadを使用してLinuxのprctl/seccomp Spectre-BTI緩和策をバイパスし、プロセスの秘密を漏洩させます。
 trinadh465/linux-4.1.15_cve-2017-1000371
ローカル権限昇格の脆弱性であるCVE-2017-1000371に関連する変更を含むLinuxカーネル4.1.15ソースツリー。欠陥を分析および理解するための基盤を提供します。
 halcy0nic/cve-2022-36752
CVE-2022-36752 の概念実証
 halcy0nic/cve-2022-34913
CVE-2022-34913 の概念実証
 alalng/cve-2022-44789
CVE-2022-44789の概念実証エクスプロイトと解説。MuJS JavaScriptインタープリタのヒープバッファオーバーフローで、影響を受けるバージョンとサンプルエクスプロイトを含みます。
 otsmr/internet-of-vulnerable-things
「脆弱なモノのインターネット」とCVE-2022-48194のエクスプロイトに関する、私の小さな学期論文の成果です。
 trinadh465/linux-4.1.15_cve-2022-45934
Linux kernel 4.1.15 ソースツリーに、netfilter サブシステムの use-after-free 脆弱性である CVE-2022-45934 のパッチを適用したもので、解析およびテスト用です。
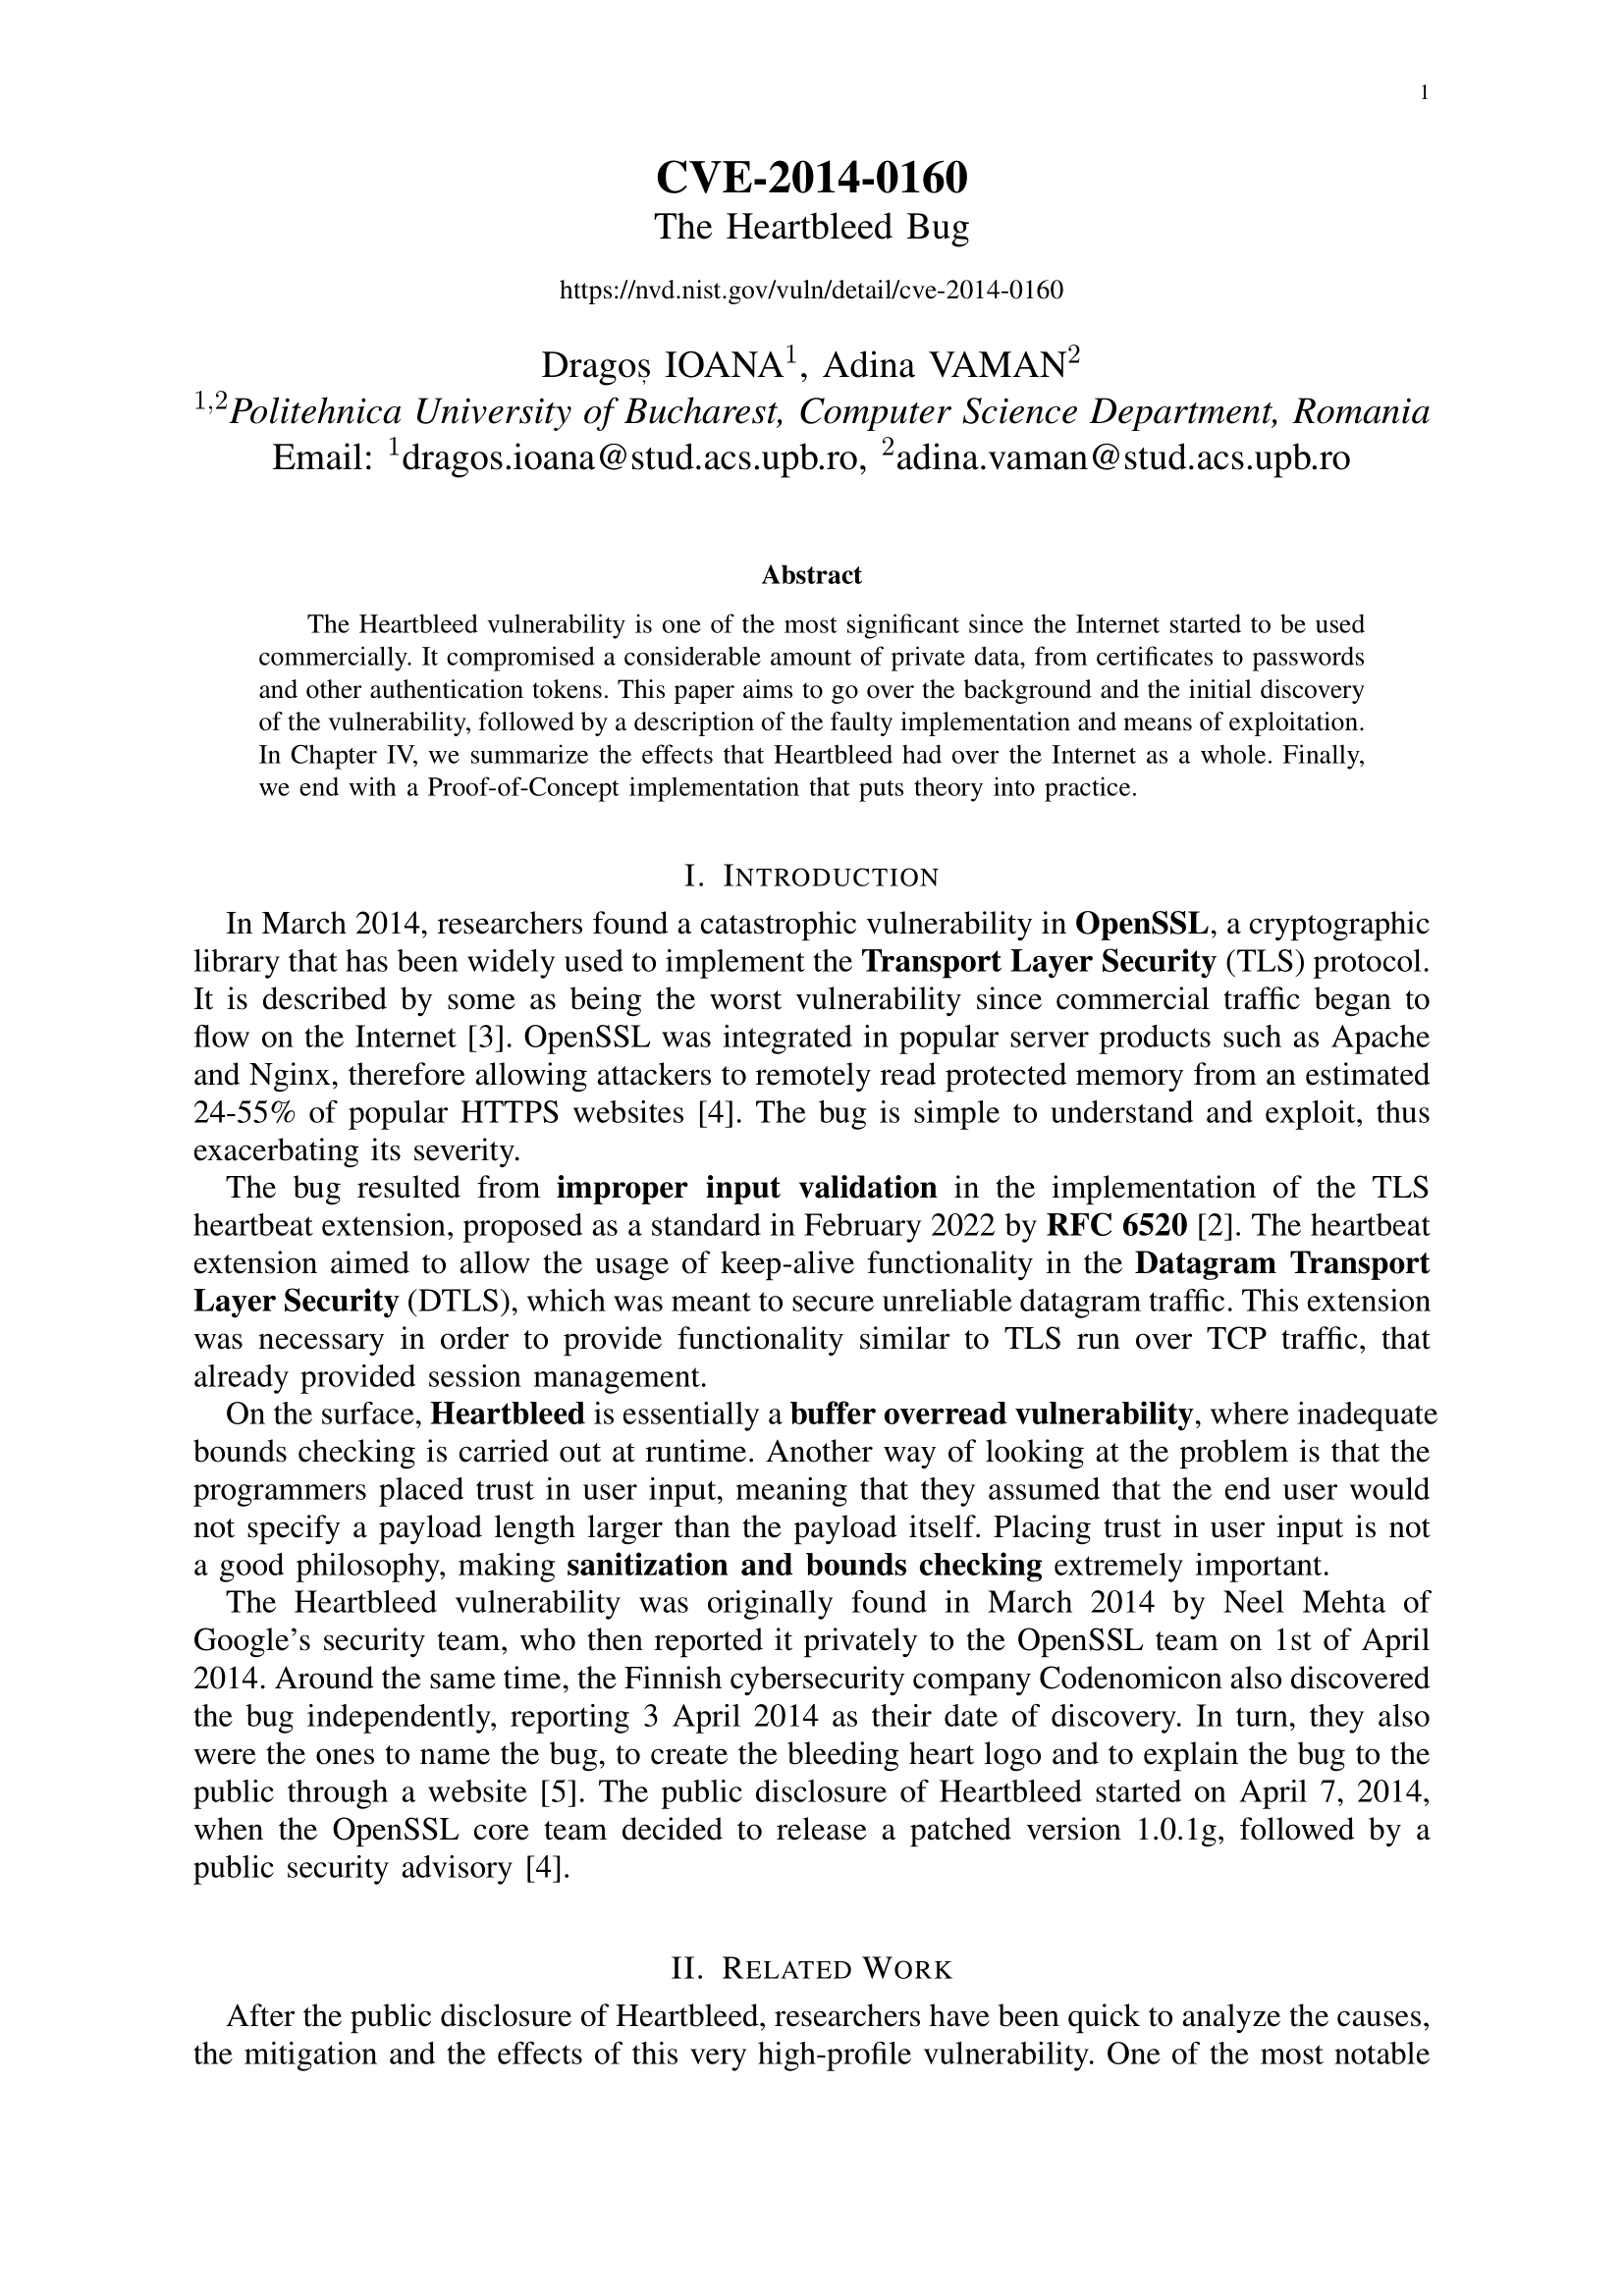 undacmic/heartbleed-proof-of-concept
CVE-2014-0160 に詳述されている Heartbeat Extension の脆弱性を悪用するための概念実証コード。 :old_key: :unlock:
 packtpublishing/learning-linux-binary-analysis
Packt出版の『Learning Linux Binary Analysis』
 nhamle2/cve-2015-8660
CVE-2015-8660 overlayFSカーネル脆弱性を分析する学生研究プロジェクト。説明、潜在的な影響、およびLinuxシステムにおける特権昇格のための巧妙に作成されたエクスプロイトデモを含む。
 ga1ois/blackhat-europe-2022
CVE-1337-Daysのようなパターンを持つバグをバイナリから選択
 d3sre/intelligentprocesslifecycle
能動的サイバーディフェンダーのインテリジェントプロセスライフサイクル
 efchatz/quic-attacks
CVE-2022-30591の悪用、フラッディング、主要なQUIC対応サーバーに対するslowloris技術など、QUICプロトコル攻撃を実演する教育用スクリプト。
 strangerealintel/cyberthreatintel
マルウェア解析と、APTおよびサイバー犯罪者グループのサイバー脅威インテル
 roguesmg/bsides-ahm-2022-talk
Bsides Ahmedabad 2022で発表した講演のスライドデッキ
 nidhi77777/linux-4.19.72_cve-2022-29581
教育分析とテスト向けにローカル権限昇格の脆弱性を実証する、CVE-2022-29581用の概念実証エクスプロイトを備えたLinuxカーネル4.19.72