
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ

 karazajac/dirtyfail
Linux page-cache 書き込み脆弱性の Detector + PoC: Copy Fail (CVE-2026-31431) および Dirty Frag (CVE-2026-43284/43500)。認可されたセキュリティ研究のみ。
 ebux/cable-modems
5つのISPケーブルモデム/ルーターゲートウェイのブラックボックスセキュリティ評価。ファームウェアイメージを解析し、リモートから悪用可能なコード実行やワイヤレス脆弱性を含む35以上の脆弱性を記録。
 bkcs-hust/lstm-mi
DGAボットネット検出におけるマルチクラスの不均衡を処理するためのLSTMベースのフレームワーク
 4xura/cve-2026-31431-copy-fail
研究アーティファクト、PoCスクリプト、およびhttps://4xura.com/binex/kernel/copy-fail のCopy Fail Linuxローカル権限昇格に関する記事用のラボ資産
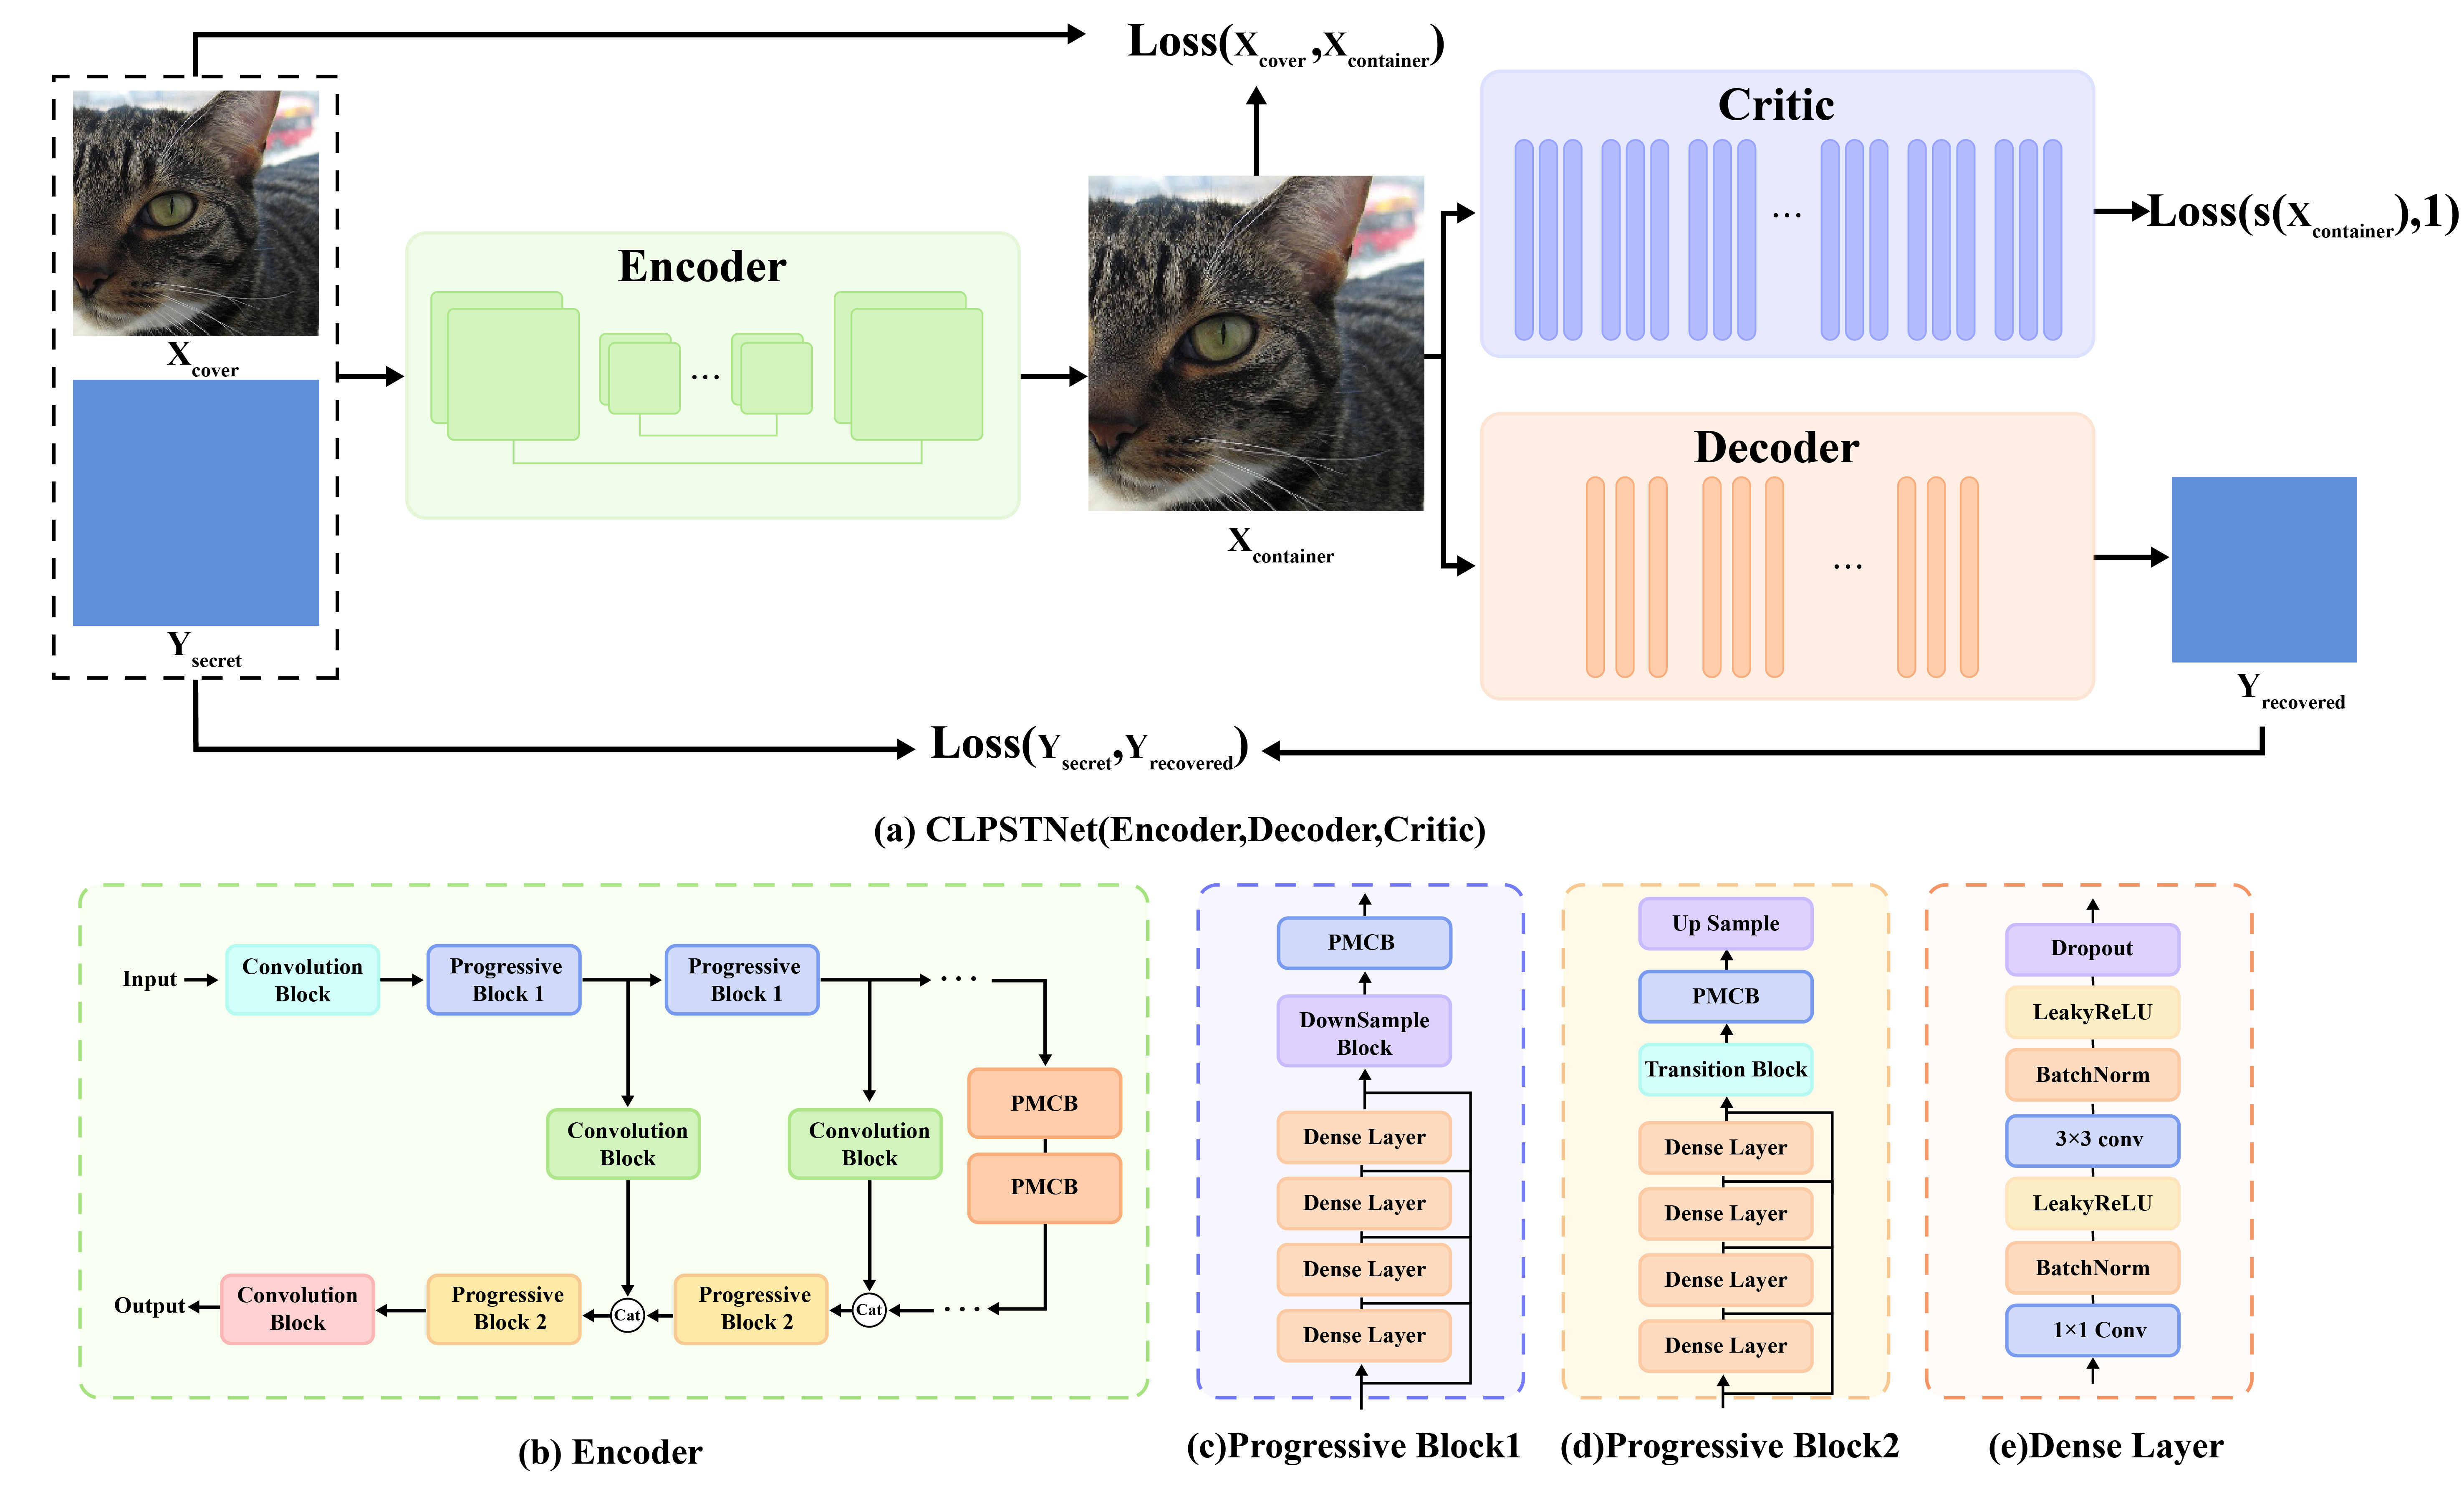 chaos-boops/clpstnet
CLPSTNet: カリキュラム学習を統合した段階的マルチスケール畳み込みステガノグラフィーモデル
 imnot-ye/cve-2019-17147
CVE-2019-17147(TP-Link TL-WR841N ルーターのスタックバッファオーバーフロー)の包括的なリバースエンジニアリングおよび悪用。ファームウェア解析、ハードウェアデバッグ、および認証なしリモートコード実行(RCE)のためのステージ化されたシェルコードインジェクションエクスプロ…
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
ロジクールGクラウド · GhostLock CVE-2026-43499 root 試み
 mbadanoiu/mal-012
MAL-012: Payara Serverの管理コンソールにおける反射型クロスサイトスクリプティングによるリモートコード実行
 paul12345-cyber/multimodal-web-attack-dataset
このリポジトリは、AI駆動の脅威検出研究を進めるためのマルチモーダルウェブ攻撃データセット(MWAD)をホストしています。
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT Smart CCTVにおけるルートアクセスと平文資格情報の露出
 rkrakesh524/oob_entry
oob_entry tfp0 kernel exploit for armv7 iOS(iOS 3.0–10.3.4)、CVE-2023-32434を使用。数週間以内に手法を詳述した解説記事を公開予定です。🐙
 aleister1102/kibana-prototype-pollusion
Kibana Prototype Pollution RCE (CVE-2019-7609)のPoCと分析。
 liujlong27/smt
プロンプトの先へ:シミュレートされたモデレーショントレースによる関数呼び出しLLMのジェイルブレイク
 mas0nshi/cve-2026-112445
CVE-2026-112445の概念実証。macOSのローカル権限昇格であり、非特権のコンソールユーザーがlaunchdのcom.apple.xpc.uscwoapジョブとTIOCSTIを悪用してroot権限を取得する。
 lukr54/edk2-security
EDK2 BrotliCustomDecompressLib のセキュリティ上の発見 — 調整された開示
 horkimhab/cve-2026-76461
教育・セキュリティ研究用リポジトリ。隔離されたラボ環境でCVE脆弱性と防御手法を学習、テスト、研究するためのものです。
 themalwareguardian/cve-2026-79298
Howyar SysReturnのIA-32ブートパスにおける不完全なUEFI Secure Bootバイパス修正であるCVE-2026-79298を文書化したリサーチリポジトリ。リバースエンジニアリングとPoC資料を含む。
 abdul-kalam2000/retbleed-speculative-execution-poc
Retbleed(CVE-2022-29900/29901)マイクロアーキテクチャ攻撃のgem5上での再現。RSBアンダーフロー、Flush+Reloadサイドチャネルリーク、および検証済みのlfence緩和策。








